



Китайская APT-группа используют новый сложный UEFI-руткит CosmicStrand

Китайская APT-группа используют новый сложный UEFI-руткит CosmicStrand

Китайская APT-группа используют новый сложный UEFI-руткит CosmicStrand

Неизвестная киберпреступная группировка, участники которой говорят на китайском языке, использует в атаках сложный UEFI-руткит, получивший имя CosmicStrand. На активность злоумышленников обратили внимание в «Лаборатории Касперского».

«Обнаруженный руткит располагается в прошивке материнских плат Gigabyte и ASUS. Мы отметили, что все образы связаны с чипсетом H81», — пишут эксперты Kaspersky в отчете.

«Вполне возможно, что там существует некая стандартная уязвимость, позволяющая атакующим встраивать руткит в образ прошивки».

Среди жертв APT-группировки есть граждане Китая, Вьетнама, Ирана и России. Интересно, что у этих людей нет прямой связи с какой-либо серьезной организацией или отраслью. Схожесть кода CosmicStrand и ботнетов MyKings и MoonBounce позволила исследователям заключить, что за атаками нового руткита стоит китайская группа.

Кстати, стоит отметить, что CosmicStrand, который представляет собой файл весом 96,84 КБ, — уже второй UEFI-руткит, зафиксированный в 2022 году. Первым стал MoonBounce, отличающийся своей сложностью, поскольку его нельзя удалить даже заменой жёсткого диска. Есть информация, что MoonBounce участвовал в целевых атаках кибершпионов из группировки APT41 (она же Winnti).


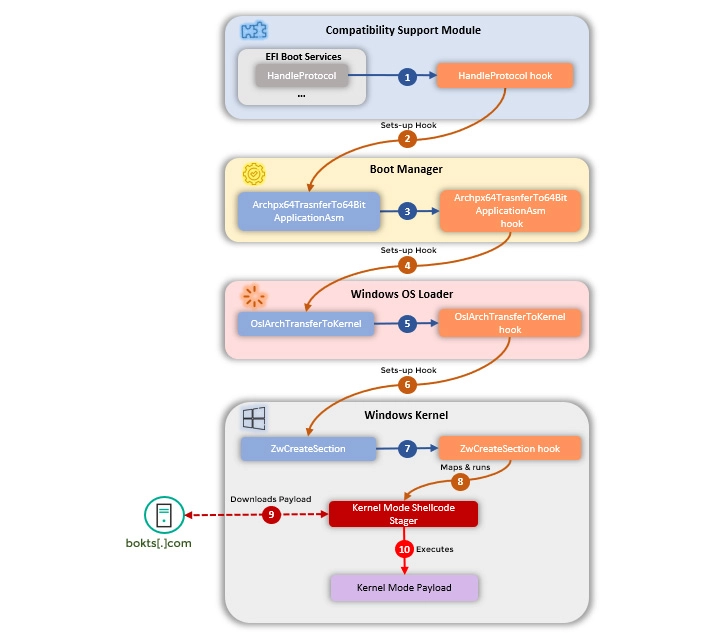
Задача операторов CosmicStrand — вмешаться в процесс загрузки ОС и развернуть на уровне ядра имплантат, который будет загружаться с каждым стартом системы Windows. Такой подход используется для запуска шеллкода, соединяющегося с удаленным сервером для копирования и выполнения ещё одной вредоносной нагрузки.

Точное назначение последнего пейлоада остается загадкой, однако известно, что он извлекается по адресу update.bokts[.]com в виде ряда пакетов с 528 байтами данных. Kaspersky нашла в общей сложности две версии руткита, одна из которых использовалась с конца 2016 года по середину 2017-го. Второй вариант вредоноса активничал в 2020 году.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru