


0-day в Android-версии Telegram позволяла отправлять вредоносы как видео

0-day в Android-версии Telegram позволяла отправлять вредоносы как видео

0-day в Android-версии Telegram позволяла отправлять вредоносы как видео

В Android-версии мессенджера Telegram выявили уязвимость, позволяющую отправлять вредоносные APK-пейлоады, маскируя их под видеоконтент. Брешь получила имя «EvilVideo».

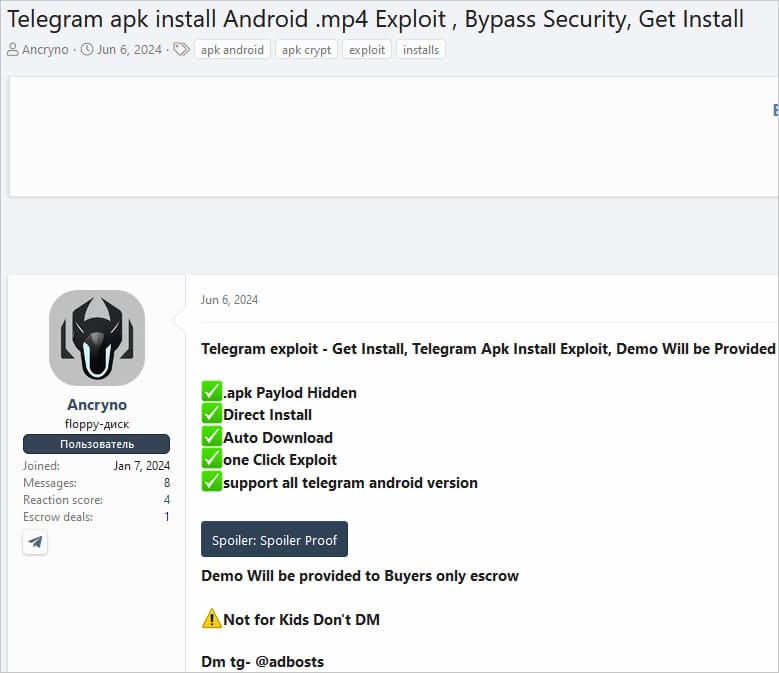
Некий киберпреступник под ником Ancryno 6 июня 2024 года опубликовал на хакерском форуме XSS объявление о продаже эксплойта нулевого дня для Telegram.

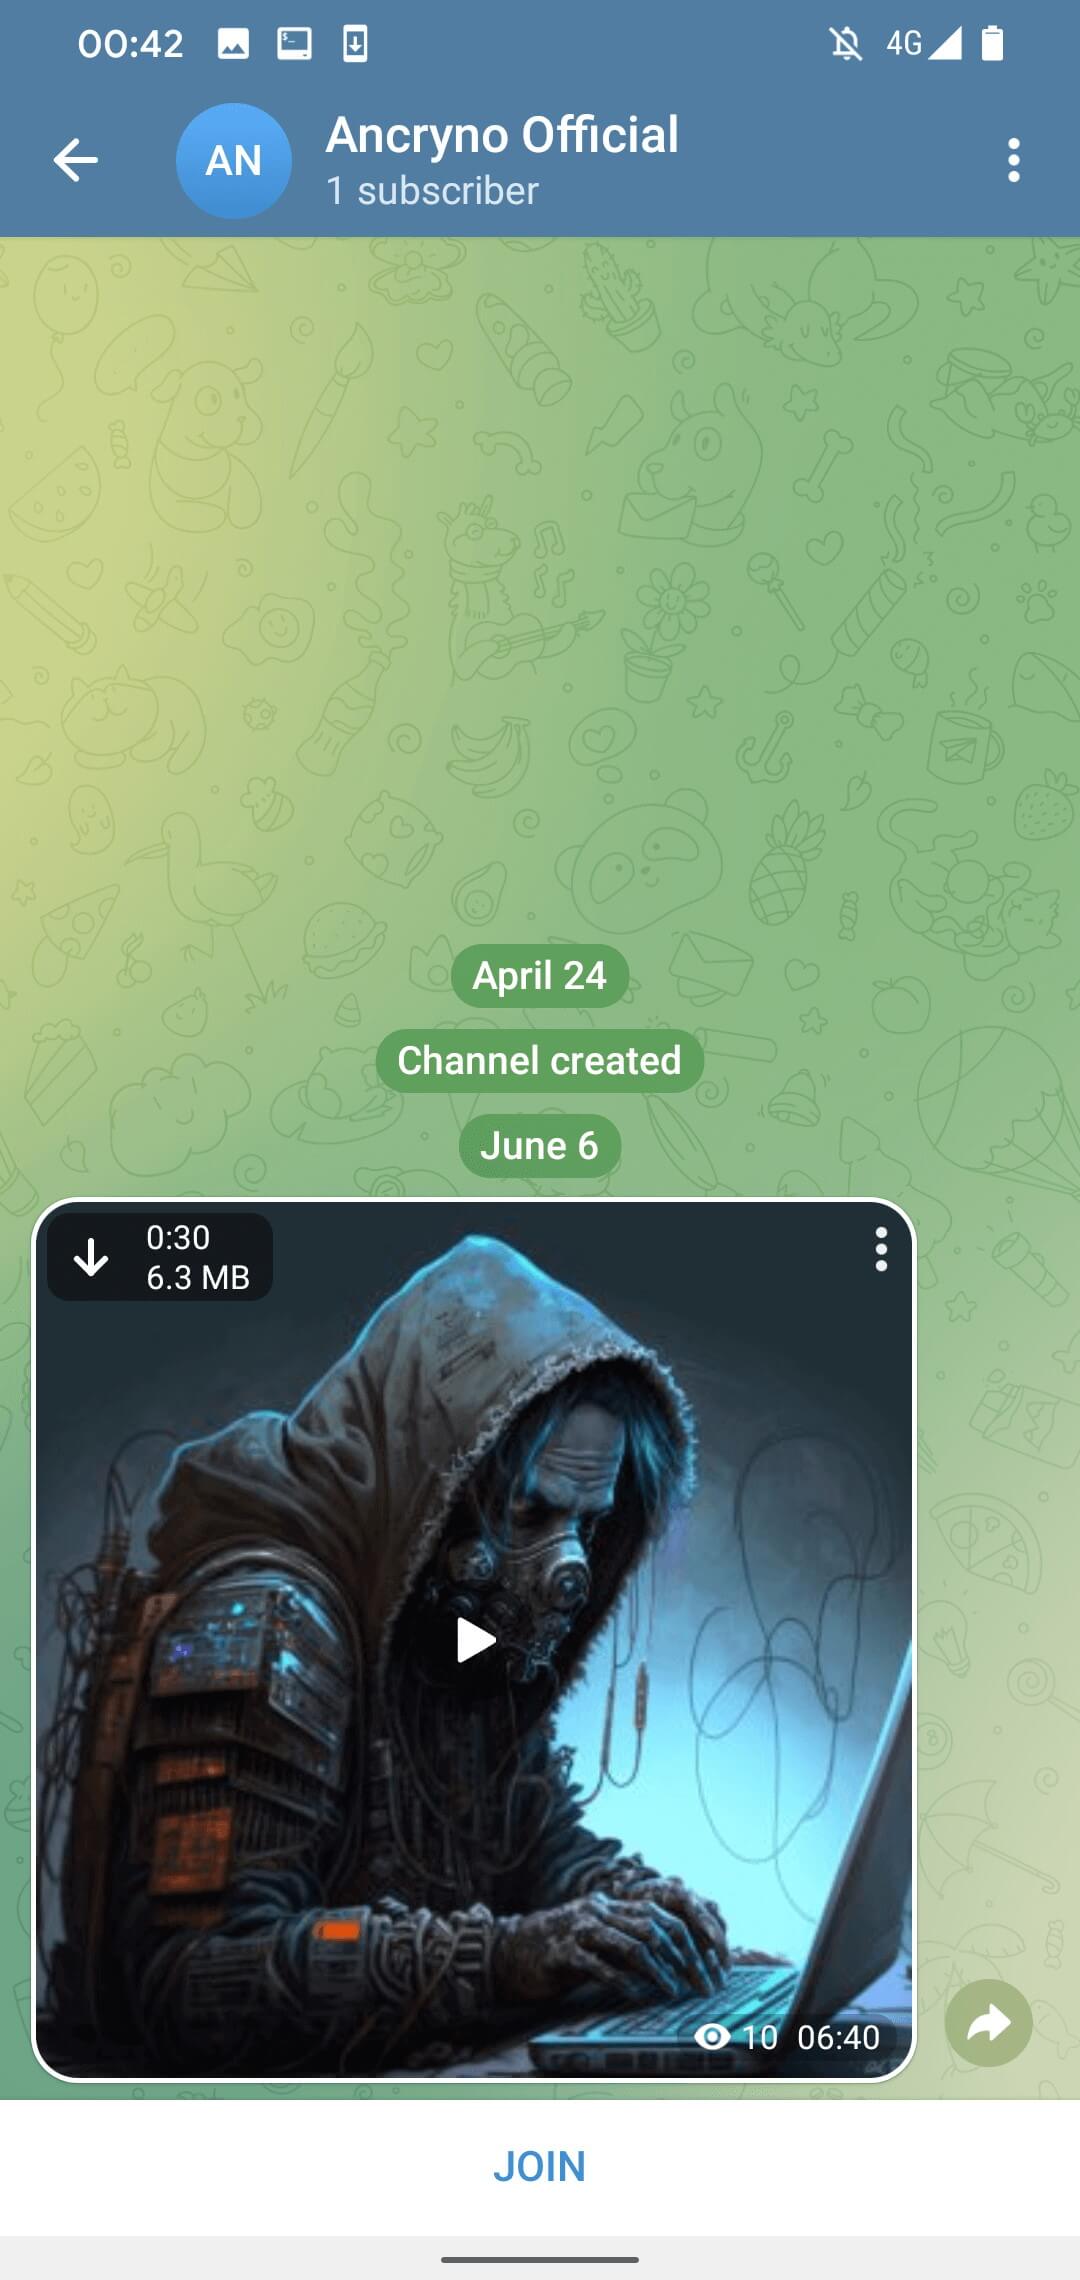
Тогда утверждалось, что уязвимость актуальна для Telegram v10.14 и более древних версий мессенджера. Исследователи из антивирусной компании ESET обнаружили демонстрационный эксплойт (PoC) в одном из открытых телеграм-каналов.


Именно в ESET проблему назвали EvilVideo, параллельно подтвердив, что PoC работал для v10.14.4 и более старых релизов Telegram. 4 июля разработчики мессенджера отреагировали, заявив, что брешь была закрыта с выходом 10.14.5 (вышла 11 июля).

На деле это значит, что у злоумышленников были как минимум пять дней на эксплуатацию EvilVideo. Специалисты пока затрудняются сказать, использовалась ли уязвимость в реальных кибератаках, однако они наткнулись на командный сервер infinityhackscharan.ddns[.]net, на котором хранились пейлоады.

В ESET считают, что корень бреши кроется в API Telegram, позволяющем на программном уровне создавать сообщения в виде 30-секундных видео.


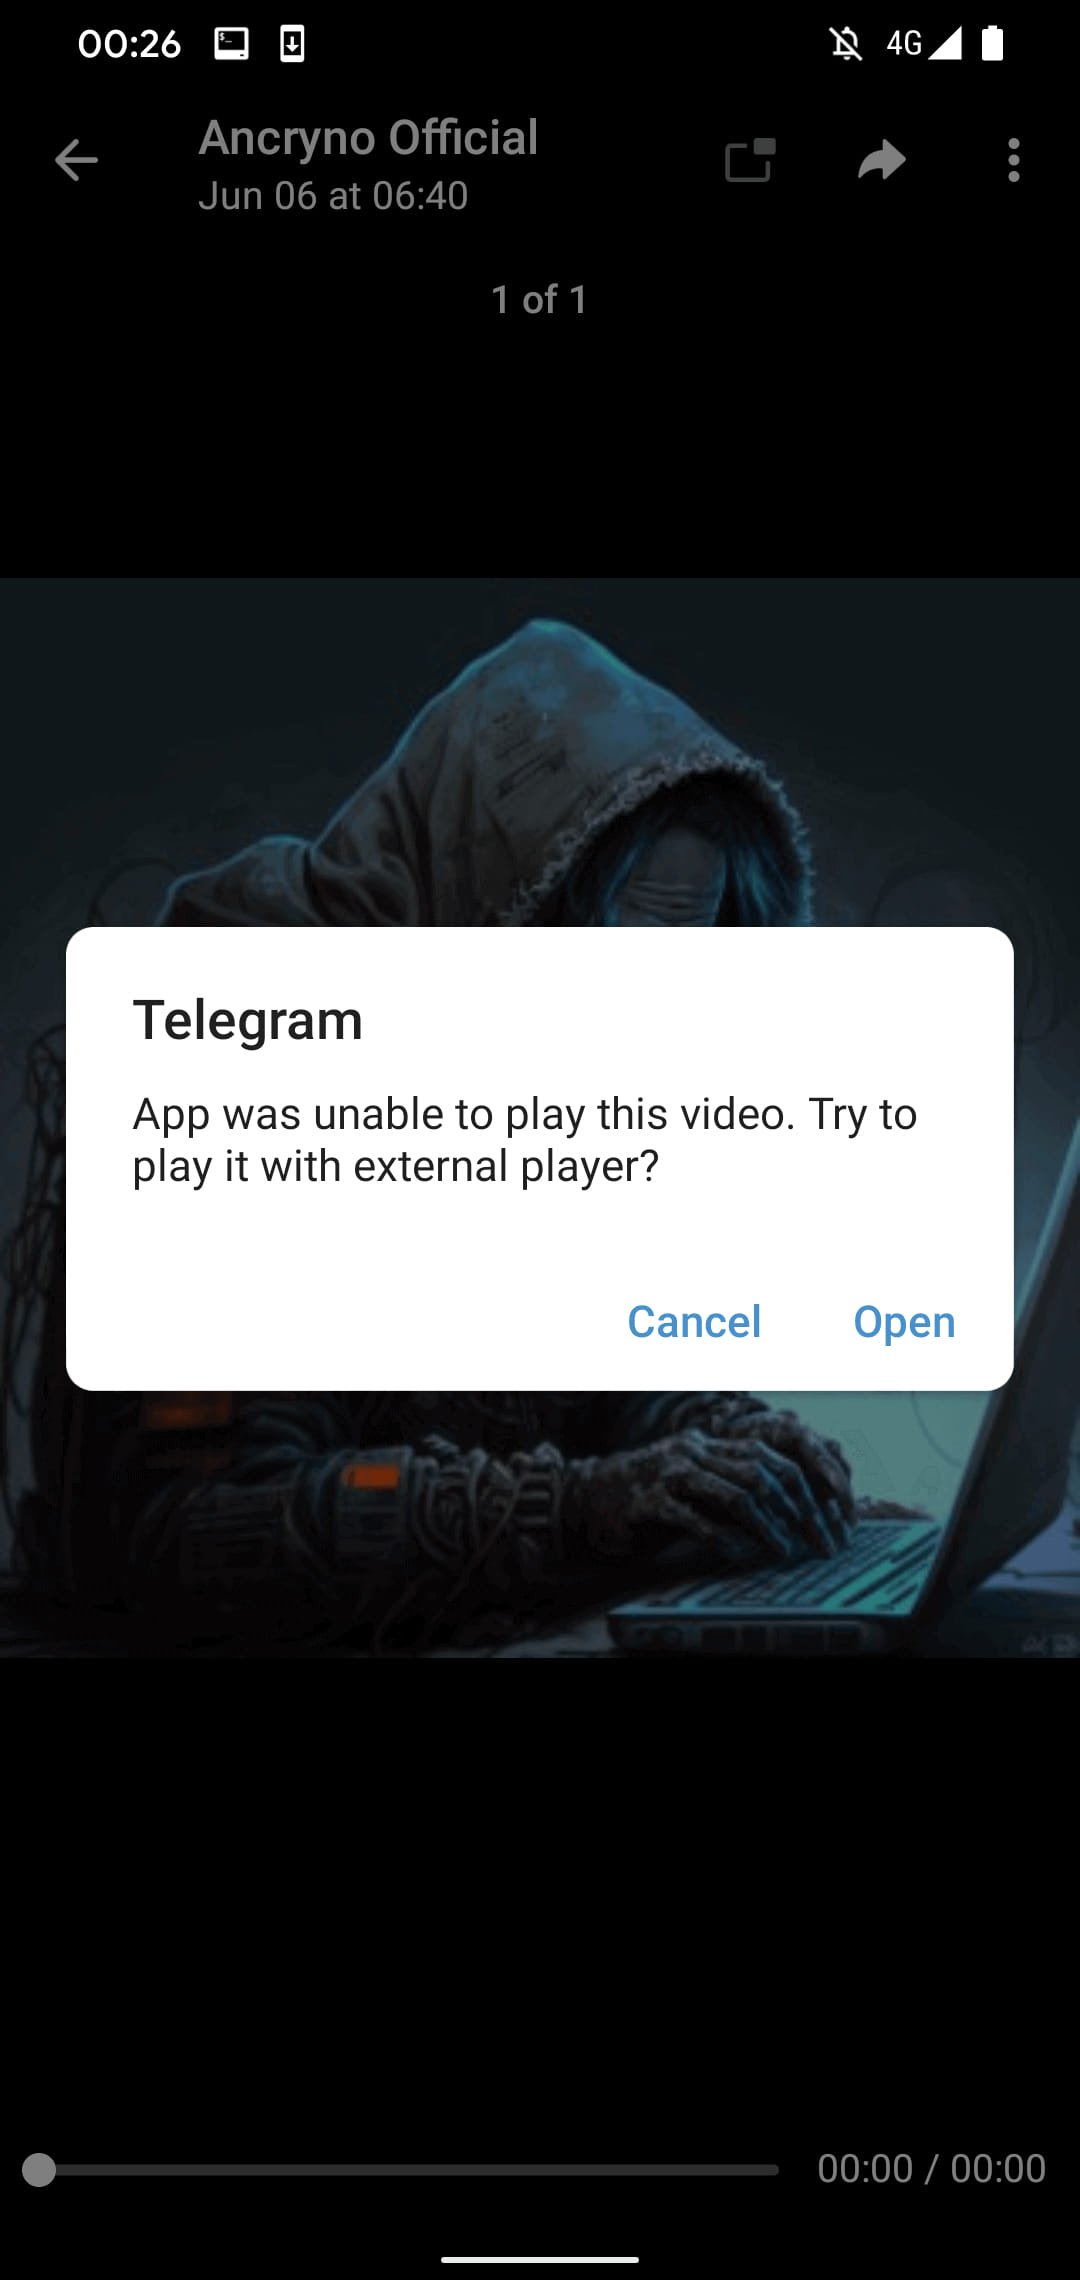
Настройки Telegram по умолчанию подразумевают автоматическую загрузку медиафайлов. При попытке просмотреть видео, под которое замаскирован вредонос, пользователю предложат скачать сторонний плеер, что и приведет к загрузке APK.


ESET выложила на YouTube ролик, в котором демонстрируется эксплуатация уязвимости:

Подпишитесь на новости

Российскому рынку ИБ прогнозируют 455 млрд рублей, защитников не хватает

Бизнес покупает всё больше киберзащиты, но людей для работы с ней по-прежнему не хватает. По прогнозу MWS Cloud, российский рынок информационной безопасности в 2026 году вырастет на 20,8%, до 455,4 млрд рублей. При этом импортозамещение постепенно уступает роль главного двигателя спроса самим угрозам.

О прогнозах аналитиков и оценках участников рынка рассказал «КоммерсантЪ».

Крупнейшим сегментом, по расчётам MWS Cloud, станет ПО — 216,5 млрд рублей. На услуги придётся 167 млрд, на оборудование — 71,9 млрд. Впрочем, единодушия нет: BI.ZONE ожидает более скромного роста рынка — на 10-15%.

Заказчики, уже знакомые с ИБ-продуктами, расширяют их применение внутри своей инфраструктуры. Одной покупки для галочки становится маловато: атаки усложняются, требования регуляторов и штрафы добавляют мотивации.

Среди услуг лидируют управляемые сервисы безопасности: мониторинг, реагирование на инциденты, управление защитой и уязвимостями. Причина — собственную команду с круглосуточным дежурством может позволить себе не каждый.

Директор Angara MTDR Артём Грибков оценивает кадровый дефицит примерно в 40%, особенно среди специалистов уровня middle+ и senior.

RSS: Новости на портале Anti-Malware.ru