


Финансистам и промышленникам России раздают бэкдор PhantomDL

Финансистам и промышленникам России раздают бэкдор PhantomDL

Финансистам и промышленникам России раздают бэкдор PhantomDL

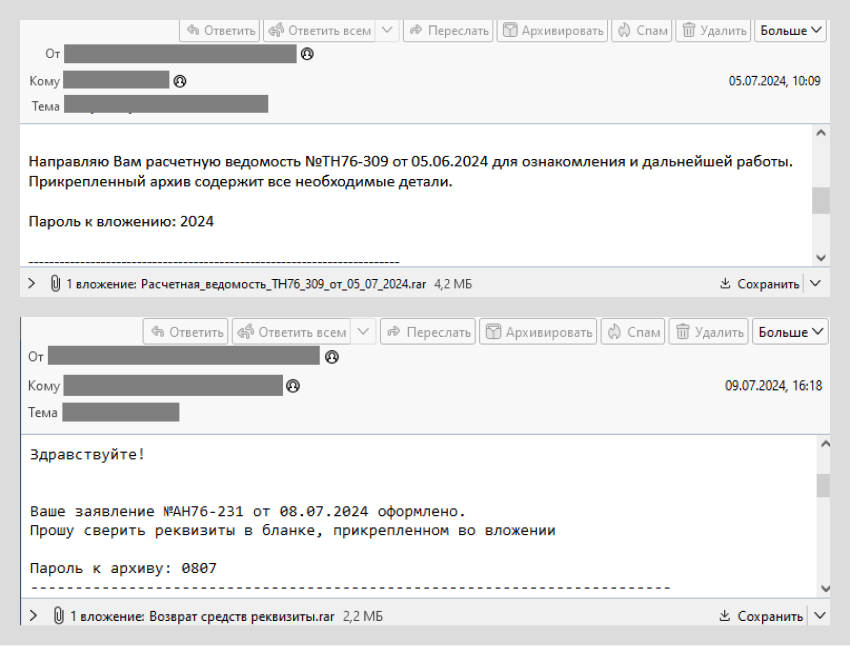
В начале этого месяца защитные решения «Лаборатории Касперского» отбили две волны вредоносных рассылок на адреса российских организаций — госструктур, производственных предприятий, финансовых институтов, энергетических компаний.

Суммарно эксперты насчитали около 1000 адресов получателя. Анализ показал, что при открытии вредоносного вложения или активации вставленной ссылки в систему загружается написанный на Go вредонос PhantomDL (продукты Kaspersky детектируют его с вердиктом Backdoor.Win64.PhantomDL).

Поддельные сообщения были написаны от имени контрагента целевой организации и имитировали продолжение переписки. Исследователи предположили, что почтовые ящики отправителей могли взломать, а письма — украсть, чтобы придать убедительность подобным фейкам:


Вложенный или указанный ссылкой RAR-архив в большинстве случаев был запаролен. Он содержал маскировочный документ и одноименную папку с файлом, снабженным двойным расширением — например, Счёт-Фактура.pdf .exe.

Последний нацелен на уязвимость CVE-2023-38831 (разработчик WinRAR пропатчил ее в августе прошлого года). После отработки эксплойта в систему устанавливается PhantomDL, используемый для кражи файлов, а также загрузки и запуска дополнительных утилит, в том числе инструмента удаленного администрирования.

По данным экспертов, весной этого года через аналогичные рассылки авторы атак на территории России раздавали DarkWatchman RAT.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru