


Microsoft полтора года не могла устранить 0-day в Windows MSHTML

Microsoft полтора года не могла устранить 0-day в Windows MSHTML

Microsoft полтора года не могла устранить 0-day в Windows MSHTML

Как выяснилось, только что пропатченная уязвимость спуфинга в Windows MSHTML могла использоваться в атаках еще полтора года назад, притом даже против ОС версий 10 и 11. Эксплойт позволяет добиться RCE с помощью вредоносного файла .url.

Обнаруженные экспертами Check Point образцы URL-файлов, специально созданных для атак через CVE-2024-38112, датируются с большим разбросом; самые ранние — январем 2023 года, новейшие — маем 2024-го.

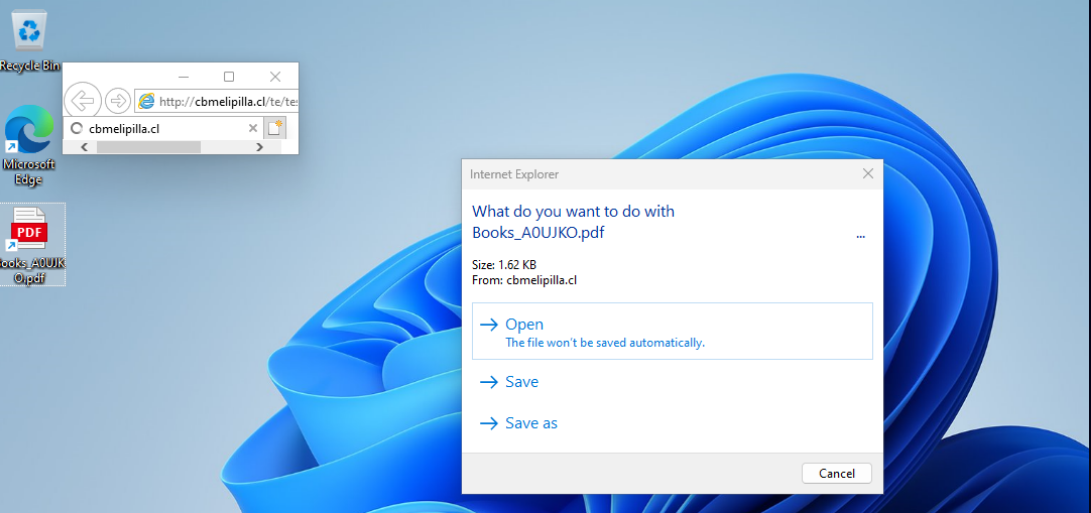
Тестирование одной из последних находок, Books_A0UJKO.pdf.url (результат VirusTotal на 11 июля — 6/64), показало, что при попытке просмотра фейкового PDF ссылка открывается не в Edge или Chrome, а в устаревшем Internet Explorer.

Чтобы проделать этот трюк, злоумышленники вставили в файл значение URL с префиксом mhtml:. При заходе на вредоносный сайт IE выводит диалоговое окно.


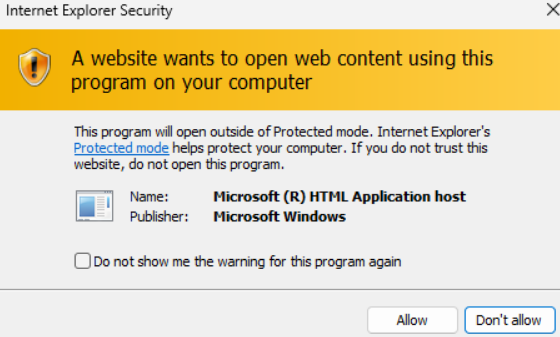
При выборе дефолтной опции «Открыть» появится предупреждение защиты:


Если пользователь проигнорирует его и даст согласие на загрузку веб-контента, вместо документа PDF он получит вредоносный HTA, который запустится на исполнение.

URL-файлы и ранее использовались как первичный вектор атаки. В этом году, например, злоумышленники с их помощью пытались раздавать на Windows трояна Phemedrone; для обхода защиты SmartScreen применялся эксплойт CVE-2023-36025.

Подпишитесь на новости

Codex и Kimi провалили задачи после перевода промптов на русский

Попросили ИИ исправить код по-русски, а он сразу же решил обойтись без интернета и начал придумывать решение. Такое поведение заметила автор проекта worklore Валентина Конюхова: в её эксперименте Codex и Kimi K3.1 пропускали поиск, которым пользовались при англоязычных заданиях.

Подробности и методику она опубликовала на Хабре.

Автор провела 1350 прогонов: шесть задач, девять конфигураций агентов, задания на русском и английском (с подсказками и без них). У всех был доступ в интернет.

На одной задаче Codex с низким уровнем рассуждений нашёл нужный формат на форуме и справился во всех пяти англоязычных прогонах.


С русским заданием он ни разу не обратился в Сеть и получил ноль успешных решений. У Kimi K3.1 похожий провал произошёл на задаче с OAuth.

Зато заметка с нужным фактом возвращала результат до пяти успешных результатов из пяти. В среднем подсказки повышали успешность на 33 процентных пункта для английских заданий и на 39 — для русских. Язык самой заметки почти ничего не менял.


Стоит учитывать, что задач в примере было всего шесть, повторов немного, а причину изменения поведения автор не проверяла. Но на всякий случай смотрите в логи, искал ли агент ответ.

RSS: Новости на портале Anti-Malware.ru