


Новый Zmiy атакует российские ИТ и телеком через взломанные системы лифтов

Новый Zmiy атакует российские ИТ и телеком через взломанные системы лифтов

Новый Zmiy атакует российские ИТ и телеком через взломанные системы лифтов

Специалисты ГК «Солар» выявили новую кибергруппу, действующую на территории России. Для размещения C2-серверов злоумышленники взламывают диспетчерские SCADA-системы домовых лифтов и потому получили условное имя Lifting Zmiy — «лифтеры».

Управление подключенными к интернету лифтами при этом не страдает; доступ к ПЛК в составе SCADA используется исключительно для проведения атак на госструктуры, ИТ-компании, телеком-провайдеров c целью кражи данных. Иногда такая атака влечет уничтожение части инфраструктуры жертвы.

Для развертывания C2-серверов на ПЛК используется известная с 2022 года уязвимость в контроллерах «Текон-Автоматика», позволяющая создать и запустить в системе LUA-скрипт с правами root. Проблема была вызвана наличием в паблике дефолтных логина и пароля админа.

После публикации PoC вендор закрыл доступ к этим учеткам на своем сайте, однако похоже, что некоторые юзеры до сих пор используют эту комбинацию — или заменили ее легко угадываемым вариантом.

Очередной Zmiy, попавший на радары «Солара» осенью 2023 года (по всей видимости, у экспертов свой метод идентификации APT-групп), предположительно базируется в Восточной Европе. Для проникновения в целевую сеть используется подбор паролей, для закрепления и развития атаки — в основном инструменты с открытым исходным кодом.

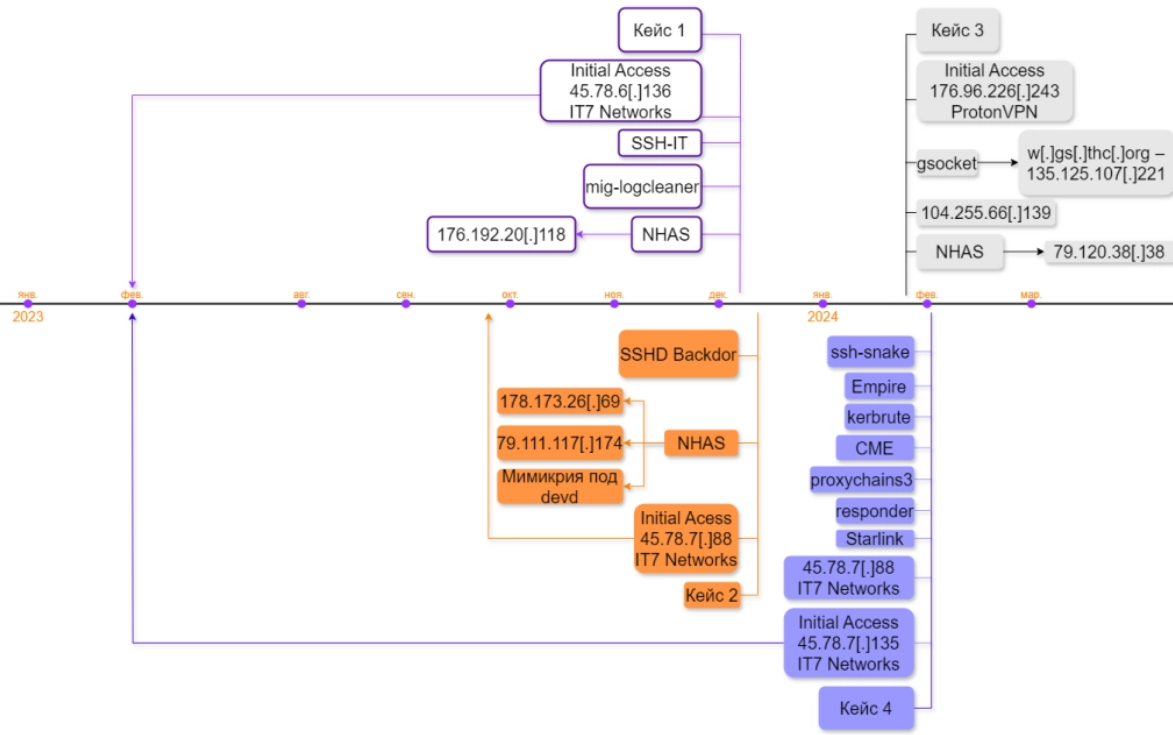
В арсенале Lifting Zmiy обнаружены, в частности, такие программы:

Подключение к зараженным системам осуществляется с IP-адресов различных хостинг-провайдеров (VPN и VPS). В одной из атак засветились адреса, используемые сервисом спутниковой связи Starlink.

Исследователи из Solar 4RAYS суммарно обнаружили 23 командных сервера Lifting Zmiy. Сейчас активны 14 (данные на конец июня 2024), восемь из них развернуты на взломанных ПЛК.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru