


Появился дешифратор от вымогателей DoNex, Muse, DarkRace и клона LockBit 3

Появился дешифратор от вымогателей DoNex, Muse, DarkRace и клона LockBit 3

Появился дешифратор от вымогателей DoNex, Muse, DarkRace и клона LockBit 3

Уязвимость в криптографическом механизме, который используется программа-вымогатель DoNex и её предшественники — Muse, фейковый LockBit 3.0 и DarkRace, позволила исследователям создать дешифратор для всех вариантов зловреда.

Шифровальщик DoNex впервые попался специалистам на глаза в начале марта 2024 года. Операторы вредоноса сразу заявили о нескольких успешно атакованных организациях.

Команда аналитиков чешской антивирусной компании Avast писала о DoNex следующее:

«Эта программа-вымогатель использует тактику целевых кибернападений. Согласно нашим данных, DoNex наиболее активна в США, Италии и Бельгии. С апреля 2024 года вредонос не развивается: мы не детектируем новых образцов, а связанный Tor-сайт просто лежит».

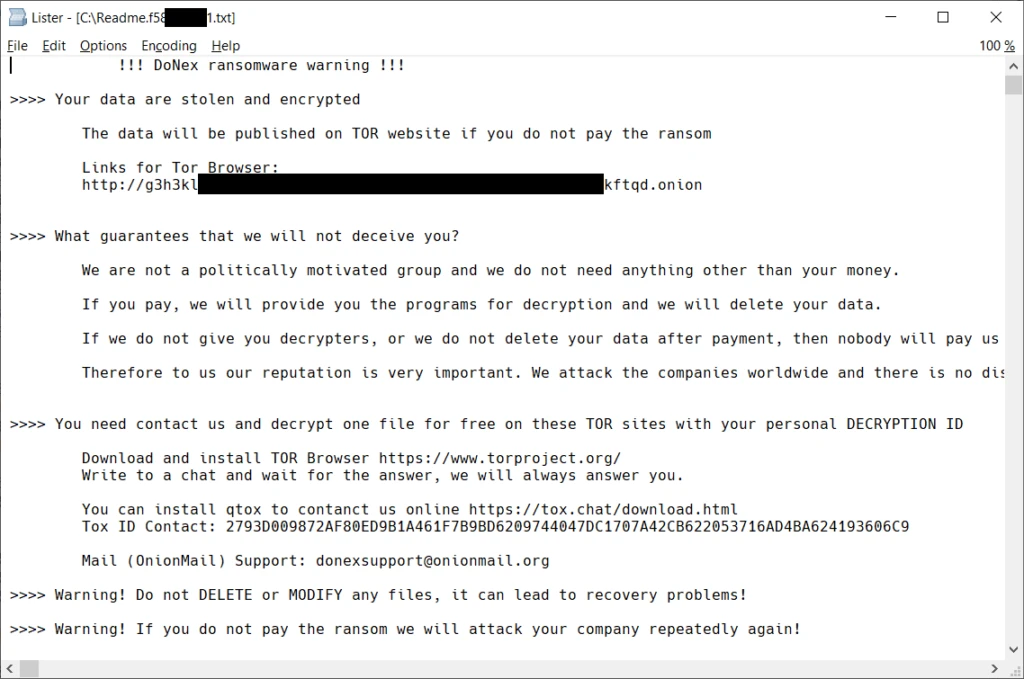
Письмо операторов с требованиями выкупа не отличается оригинальностью. Киберпреступники уточняют, что не являются политически активной группой — их интересуют только деньги.


Зашифрованные DoNex файлы получают уникальное расширение, в котором учитывается идентификатор жертвы. Текстовый файл с требованиями при этом называется Readme.victimIDnumber.txt.

Скачать разработанный специалистами Avast дешифратор можно по этой ссылке (EXE). Чтобы воспользоваться инструментом, придётся предоставить ему список всех дисков, директорий и файлов, пострадавших от DoNex, а также «чистую» копию одного из зашифрованных файлов.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru