


Инфостилеры собрали данные 3324 посетителей сайтов для педофилов

Инфостилеры собрали данные 3324 посетителей сайтов для педофилов

Инфостилеры собрали данные 3324 посетителей сайтов для педофилов

Вредоносные программы собирающие данные жертв (инфостилеры), помогли выявить тысячи педофилов. Выложенные на площадки дарквеба логи демонстрируют масштабы использования скомпрометированных паролей в полицейских расследованиях.

На данные, украденные инфостилером, обратили внимание исследователи из Insikt Group, которая входит в Recorded Future.

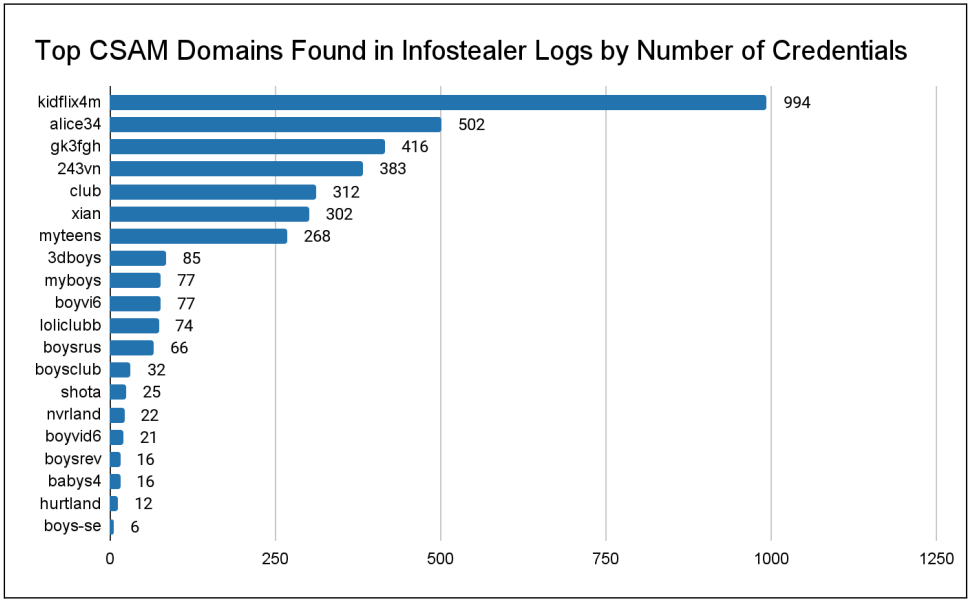
В отчёте специалисты объясняют, как им удалось обнаружить 3324 уникальных аккаунта, которые пытались зайти на нелегальные ресурсы, распространяющие взрослые материалы с несовершеннолетними.

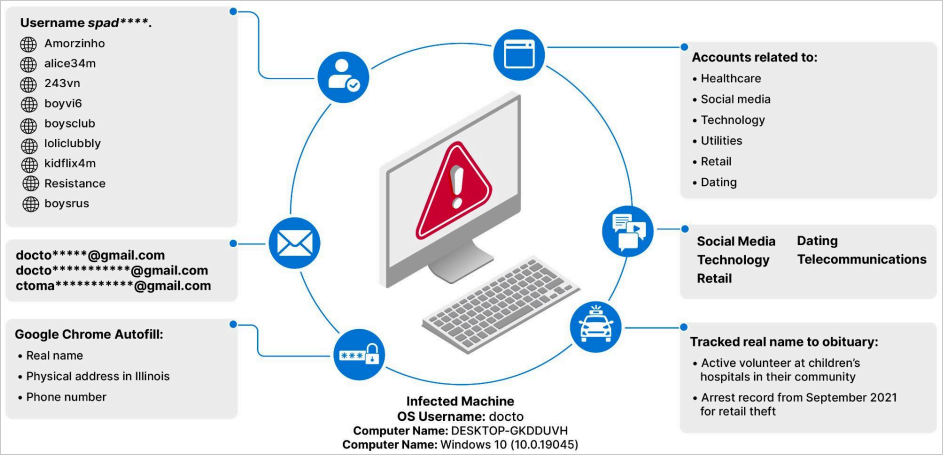
Анализируя все скомпрометированные сведения, эксперты Insikt пришли к выводу, что аккаунты педофилов можно связать с никнеймами на других онлайн-платформах, а также с IP-адресами и информацией об ОС.

Собранные данные Insikt передала правоохранительным органам, чтобы у тех была возможность раскрыть личности любителей непотребного контента с детьми.

В частности, изучались логи таких вредоносных программ, как Redline, Raccoon и Vidar. Попав в систему, эти вредоносы могут вытаскивать из браузеров историю посещений веб-сайтов, собирать файлы cookies, данные автозаполнения, информацию о криптовалютных кошельках, снимать скриншоты и добывать информацию о системе.

По словам Insikt, все сведения собирались в период с февраля 2021 года по февраль 2024-го. В результате удалось вычленить 12 известных доменов, распространяющих контент для педофилов. Специалисты также получили 3324 уникальные пары «юзернейм-пароль».


Напомним, в прошлом месяце владельцы мессенджера Signal высказались против инициативы Евросоюза — сканировать личные сообщения на наличие запрещенного контента с эксплуатацией детей (CSAM). По их мнению, она угрожает сквозному шифрованию.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru