


Инфостилеры собрали данные 3324 посетителей сайтов для педофилов

Инфостилеры собрали данные 3324 посетителей сайтов для педофилов

Инфостилеры собрали данные 3324 посетителей сайтов для педофилов

Вредоносные программы собирающие данные жертв (инфостилеры), помогли выявить тысячи педофилов. Выложенные на площадки дарквеба логи демонстрируют масштабы использования скомпрометированных паролей в полицейских расследованиях.

На данные, украденные инфостилером, обратили внимание исследователи из Insikt Group, которая входит в Recorded Future.

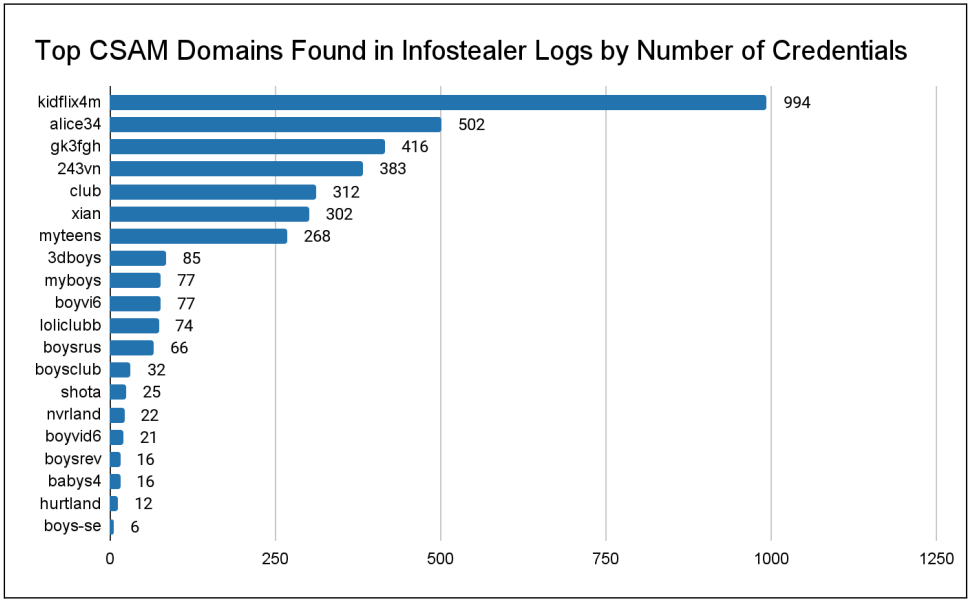
В отчёте специалисты объясняют, как им удалось обнаружить 3324 уникальных аккаунта, которые пытались зайти на нелегальные ресурсы, распространяющие взрослые материалы с несовершеннолетними.

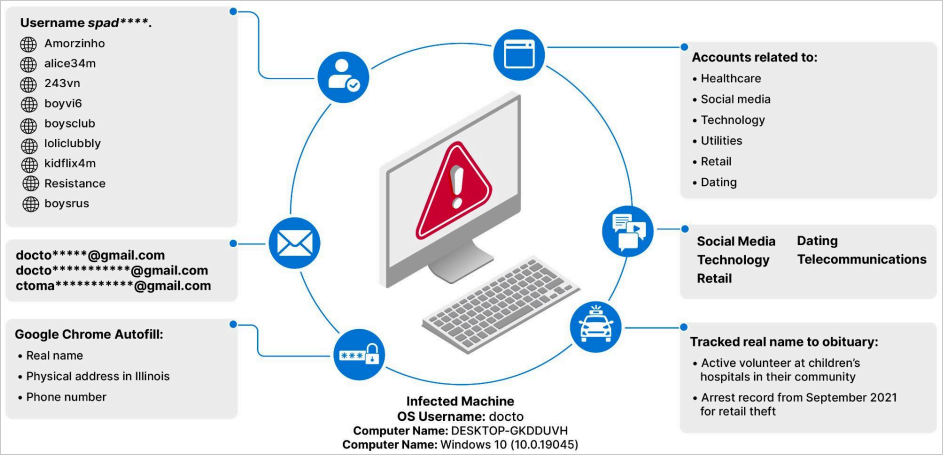
Анализируя все скомпрометированные сведения, эксперты Insikt пришли к выводу, что аккаунты педофилов можно связать с никнеймами на других онлайн-платформах, а также с IP-адресами и информацией об ОС.

Собранные данные Insikt передала правоохранительным органам, чтобы у тех была возможность раскрыть личности любителей непотребного контента с детьми.

В частности, изучались логи таких вредоносных программ, как Redline, Raccoon и Vidar. Попав в систему, эти вредоносы могут вытаскивать из браузеров историю посещений веб-сайтов, собирать файлы cookies, данные автозаполнения, информацию о криптовалютных кошельках, снимать скриншоты и добывать информацию о системе.

По словам Insikt, все сведения собирались в период с февраля 2021 года по февраль 2024-го. В результате удалось вычленить 12 известных доменов, распространяющих контент для педофилов. Специалисты также получили 3324 уникальные пары «юзернейм-пароль».


Напомним, в прошлом месяце владельцы мессенджера Signal высказались против инициативы Евросоюза — сканировать личные сообщения на наличие запрещенного контента с эксплуатацией детей (CSAM). По их мнению, она угрожает сквозному шифрованию.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru