


Треть уязвимостей в российских компаниях представляют серьезную опасность

Треть уязвимостей в российских компаниях представляют серьезную опасность

Треть уязвимостей в российских компаниях представляют серьезную опасность

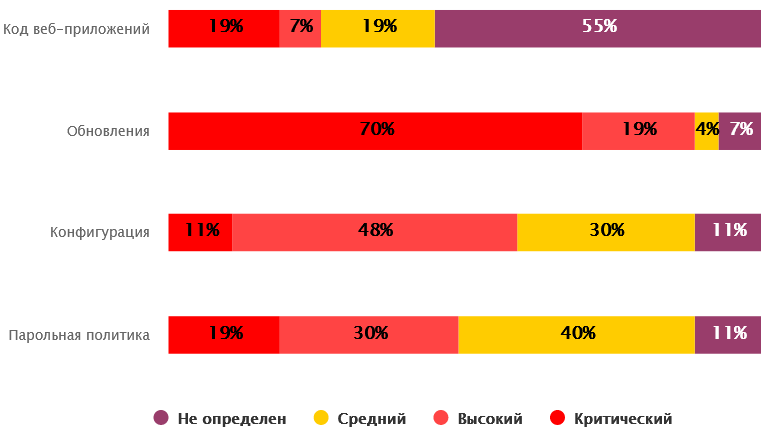
В ходе внешних пентестов, проведенных Positive Technologies в 2023 году, в системах заказчиков были найдены 423 уязвимости; 34% из них имеют высокую и критическую степень риска. Внутреннее тестирование выявило критические уязвимости в 38% компаний.

За год специалисты реализовали 28 проектов по оценке защищенности организаций разного профиля. Больше трети из них числятся в списке RAEX-600.

Большинство обнаруженных серьезных угроз связаны с использованием устаревшего софта. Для проникновения во внутренние сети заказчиков исследователи также использовали, и с успехом, недостатки парольной политики, уязвимости веб-приложений в том числе сторонних, ошибки в конфигурации сервисов на периметре (VPN, Citrix и др.).

Напомним, уязвимости, используемые в атаках или с вероятным эксплойтом в ближайшем будущем, в PT называют трендовыми. При патчинге им следует назначать высший приоритет.


В подавляющем большинстве случаев выявленные векторы позволяли провести атаку низкой (38%) или средней (50%) сложности. Возможности первой категории не требуют объема знаний выше базовых и могут быть использованы при наличии общедоступного эксплойта и инструментов автоматизации.

В качестве примера эксперты привели две уязвимости в Microsoft Exchange — CVE-2022-41082 и CVE-2022-41080, для которых уже созданы эксплойты. В связке они позволяют приникнуть в систему, повысить привилегии на хосте и в итоге реализовать недопустимое для жертвы событие.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru