


Мощный Android-троян Rafel атакует пользователей под видом WhatsApp

Мощный Android-троян Rafel атакует пользователей под видом WhatsApp

Мощный Android-троян Rafel атакует пользователей под видом WhatsApp

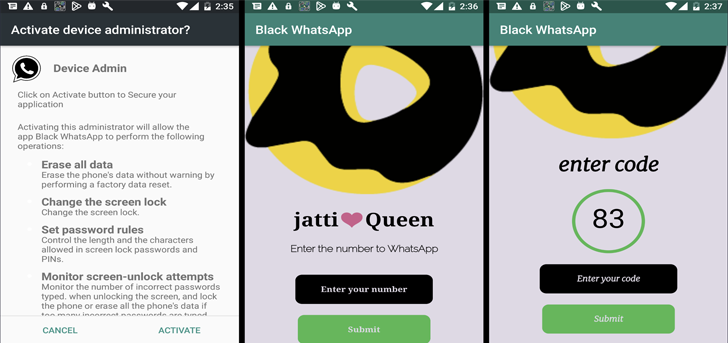
Сразу несколько киберпреступных группировок используют в атаках мощный Android-троян под именем Rafel. В зоне риска владельцы смартфонов от Samsung, Xiaomi, Vivo и Huawei.

Rafel поймали и изучили специалисты компании Check Point. В анализе киберугрозы отмечается следующее:

«Троян выступает в качестве мощного тулкита, открывающего для злоумышленников возможности удалённого администрирования и контроля целевого устройства».

«В результате атакующие могут выполнять целый спектр вредоносных действий на девайсе, включая кражу данных и манипуляцию поведением смартфона».

Более того, Rafel даёт возможность операторам полностью стирать SD-карты, удалять журналы звонков, перехватывать уведомления и даже может действовать в качестве вымогателя.

По словам Check Point, исследователям удалось выявить около 120 различных вредоносных кампаний, в которых используется Rafel. География этих кампаний впечатляет: атакуются организации из России, США, Австралии, Китая, Чехии, Франции, Германии, Индии, Индонезии, Италии, Новой Зеландии, Пакистана и Румынии.


Большая часть жертв трояна использует смартфоны от Samsung, вторая по масштабу группа — пользователи девайсов от Xiaomi, Vivo и Huawei. Как минимум 87,5% атакованных устройств работали на устаревших версиях Android, которые уже не получают обновления.

Кроме того, злоумышленники задействовали социальную инженерию, чтобы заставить жертв выдать права на чтение и отправку СМС-сообщений, отслеживание геолокации и пр.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru