

Бэкдор BadSpace грузится с взломанных сайтов под видом обновления Chrome

Бэкдор BadSpace грузится с взломанных сайтов под видом обновления Chrome

Бэкдор BadSpace грузится с взломанных сайтов под видом обновления Chrome

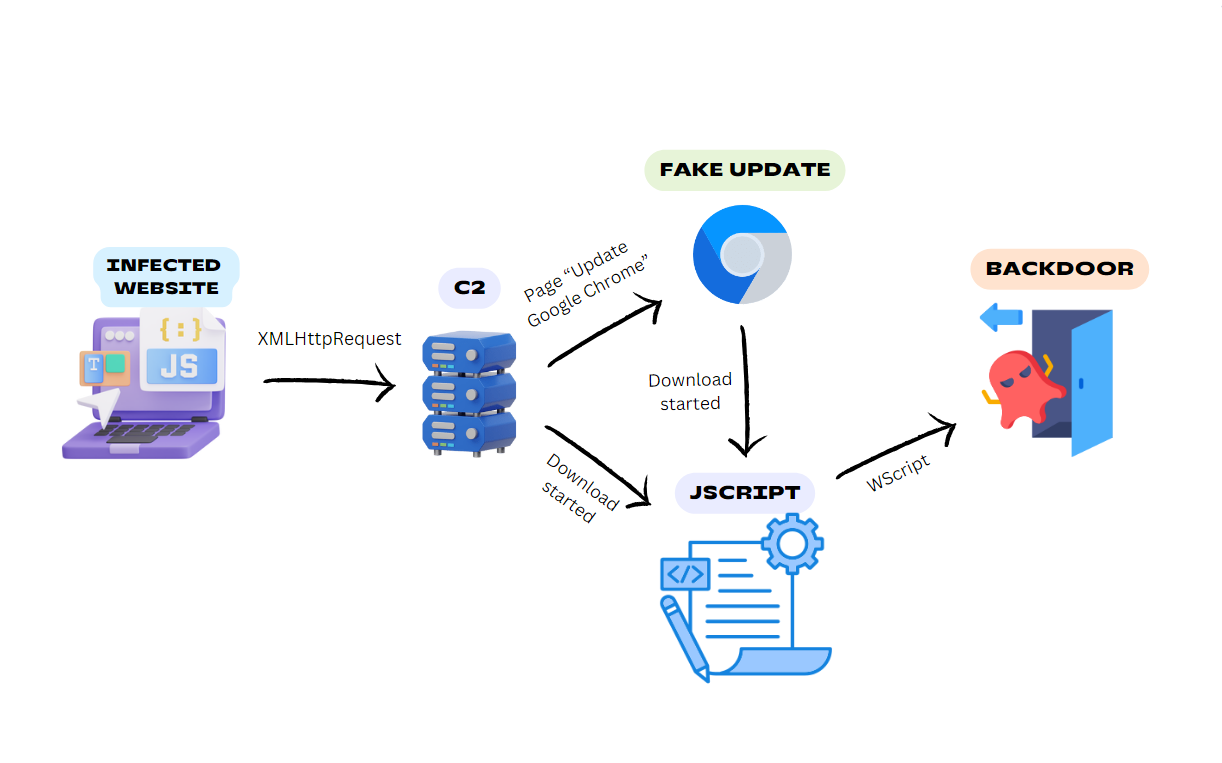
Объявившийся в минувшем мае Windows-бэкдор, которого в G DATA различают как BadSpace, распространяется через взломанные сайты, в том числе на WordPress. При заходе внедренный JavaScript-код выводит сообщение о необходимости обновить Google Chrome.

Примечательно, что такое всплывающее окно отображается лишь при первом посещении зараженного сайта. Вредонос фиксирует тип устройства визитера, его IP-адрес, User-Agent, местоположение и отсылает эту информацию в прописанный в коде домен через запрос HTTP GET.

Полученный пейлоад подменяет содержимое вызванной жертвой страницы, показывая всплывающее окно с призывом обновить браузер. В зависимости от схемы доставки выдаваемый за апдейт Chrome вредонос может оказаться бэкдором BadSpace либо его загрузчиком.

Во втором случае обфусцированный код JavaScript, используя PowerShell, дропает целевого зловреда и после 10-секундной паузы запускает его на исполнение с помощью rundll32.exe. Исследователи раздобыли несколько образцов фейкового обновления браузера; некоторые вредоносные файлы для маскировки были снабжены двойным расширением .pdf.js.


Анализ показал, что новоявленный бэкдор снабжен вооружен средствами обнаружения песочниц и обеспечивает себе постоянное присутствие в системе, создавая запланированное задание.

Он также отсылает своим хозяевам информацию о зараженной системе (имя компьютера, внутренний домен Active Directory, сгенерированный UUID, версия ОС, имя пользователя, ключ RC4 для C2-коммуникаций) и умеет делать скриншоты, выполнять cmd-команды, считывать и записывать данные в файлах.

Домены, используемые BadSpace для связи с центром управления, ранее засветились в атаках SocGholish, он же FakeUpdates. Использование такого прикрытия, как апдейт Chrome,  — хорошо известная уловка распространителей зловредов, которая, по всей видимости, не утратила своей эффективности.

Подпишитесь на новости

Российский Гугл оплатил почти 16,8 млрд руб. штрафов американской Google

Штрафы назначили американской Google LLC, а деньги взыскали за счёт российского ООО «Гугл», проходящего процедуру банкротства. Общая сумма достигла почти 16,8 млрд рублей.

Как сообщает ПРАЙМ со ссылкой на выступление конкурсного управляющего Валерия Таляровского в суде, около 14,7 млрд рублей приставы списали из средств российской компании.

Ещё более 2,1 млрд взыскали с её должников — эти деньги также направили на погашение штрафов головной Google.

По словам управляющего, к 20 сентября на расчётный счёт ООО «Гугл» поступило более 16,7 млрд рублей. Большую часть этой суммы забрала ФССП по исполнительным документам в отношении американской корпорации.

Всего за время конкурсного производства поступления в конкурсную массу превысили 18,8 млрд рублей. Другие средства использовали, в частности, для погашения текущих требований налоговой и выплаты зарплаты бывшим сотрудникам. Работникам перечислили более 400 млн рублей.

Российское ООО «Гугл» признали банкротом в октябре 2023 года. На заседании 28 октября суд продлил конкурсное производство до апреля 2027-го. Процесс продолжается, хотя миллиарды из него уже вполне реально ушли на штрафы.

RSS: Новости на портале Anti-Malware.ru