


Фейковые ошибки Chrome, Word заставляют запустить вредоносный PowerShell

Фейковые ошибки Chrome, Word заставляют запустить вредоносный PowerShell

Фейковые ошибки Chrome, Word заставляют запустить вредоносный PowerShell

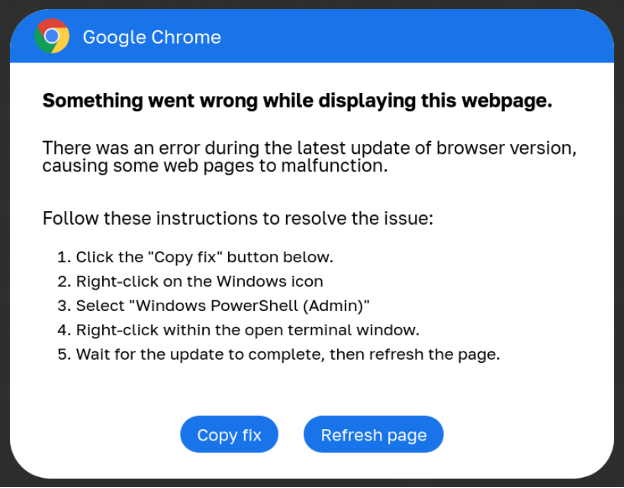
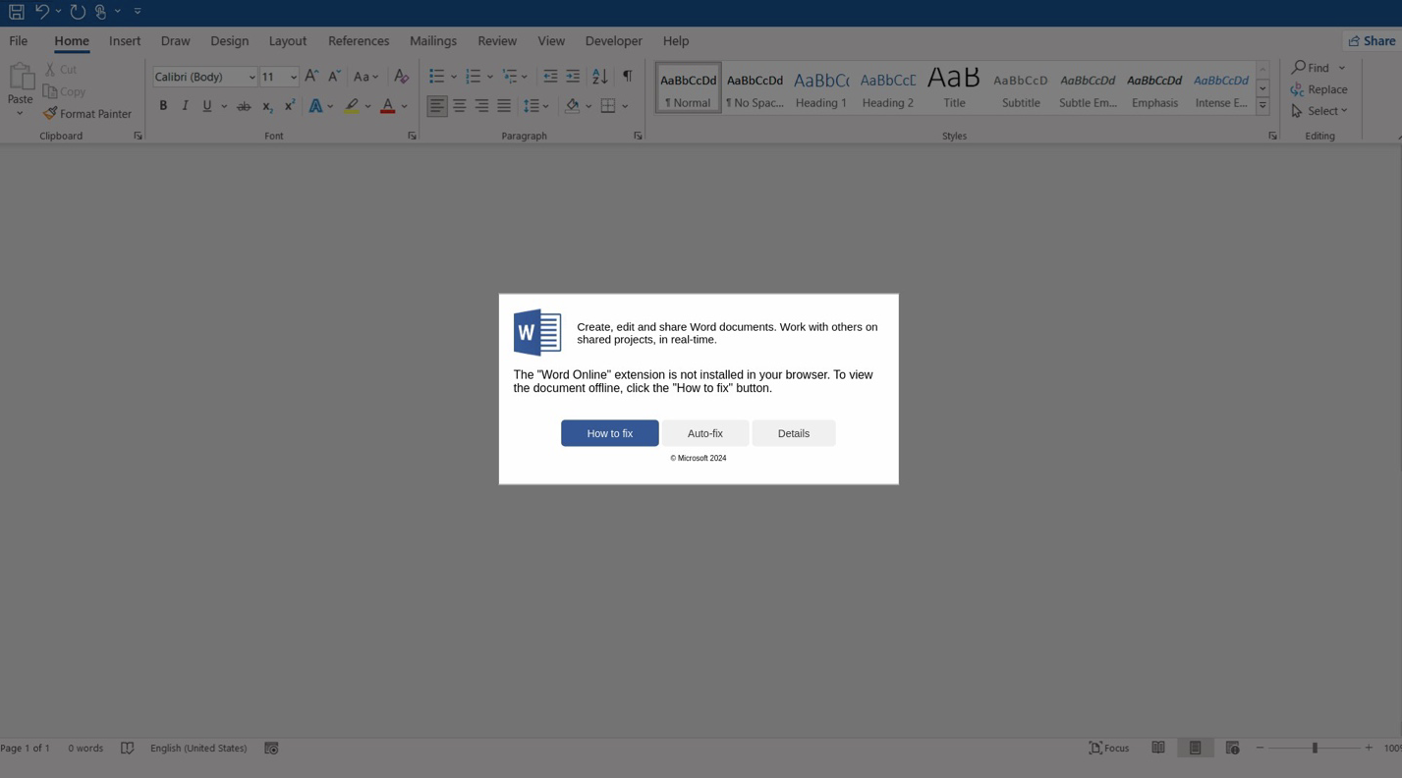
В новой кампании ClickFix злоумышленники распространяют вредоносные программы с помощью фейковых ошибок популярного софта: Google Chrome, Word и OneDrive. Пользователям подсовывают PowerShell, который якобы должен исправить ошибки.

За ClickFix стоит киберпреступная группа TA571, известная распространением спама и отправкой большого количества электронных вредоносных писем.

Ранее злоумышленники задействовали наложение окон, склоняя потенциальных жертв к установке фейкового обновления браузера.

В HTML-вложениях, прикрепленных к письмам, содержится вредоносный JavaScript. Кроме того, в кампании используются взломанные веб-сайты, выводящие поддельные ошибки Google Chrome, Microsoft Word и OneDrive.


Чтобы исправить эти «ошибки», пользователю предлагается нажать на кнопку, копирующую в буфер обмена PowerShell. Затем этот скрипт надо вставить и запустить в диалоговом окне Run.

«Несмотря на то что атаки требуют непосредственного участия пользователя, злоумышленники используют достаточно изощренные приемы социальной инженерии, которые вполне могут ввести в заблуждение неподготовленного юзера», — описывается кампания в новом отчете ProofPoint.

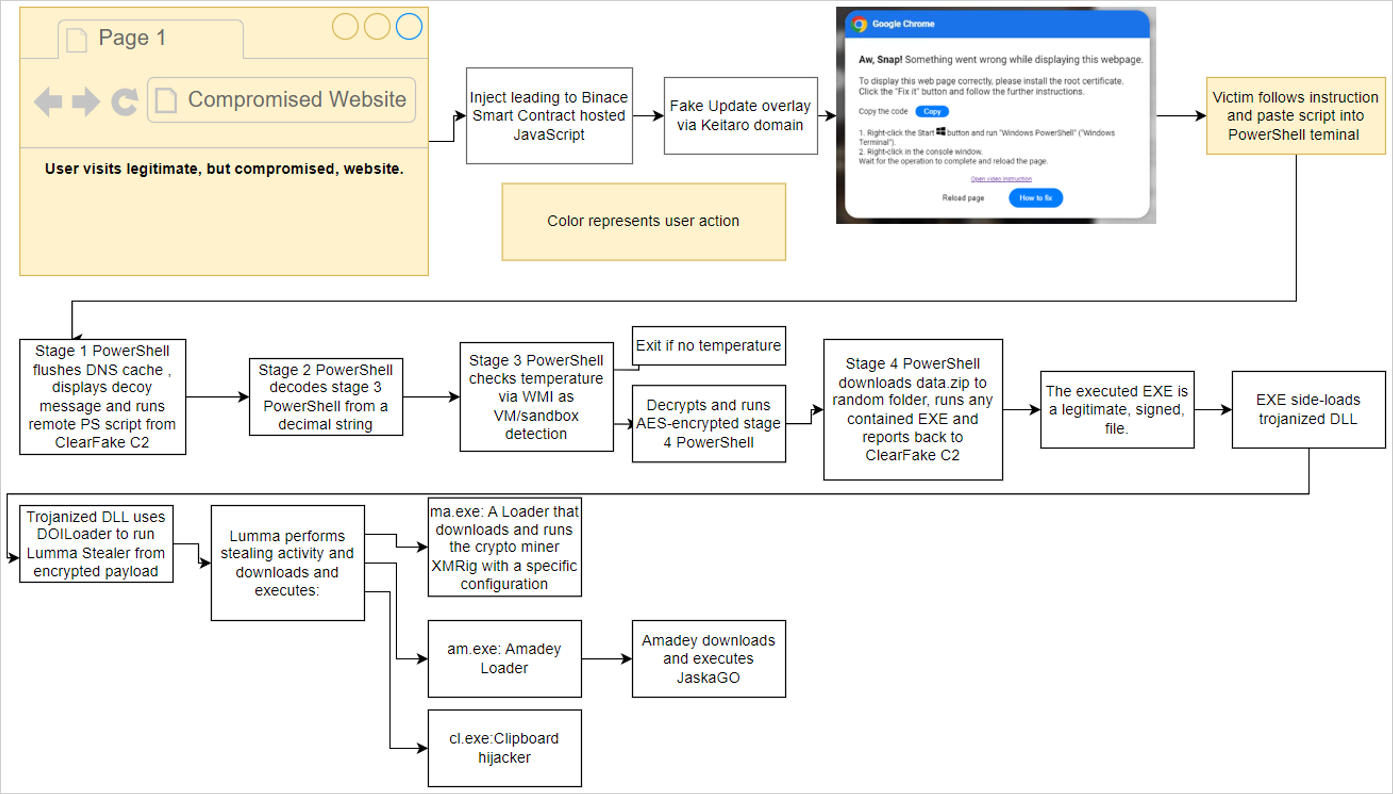
Киберпреступники используют сразу несколько вредоносных программ в рамках ClickFix: DarkGate, Matanbuchus, NetSupport, Amadey Loader, XMRig и Lumma Stealer.

При запуске скрипт PowerShell сначала проверяет, насколько ему подходит данное устройство, а затем загружает дополнительные пейлоады. Последние проводят анализ установленных антивирусных программ, пытаясь затруднить их работу, после чего на компьютер скачивается инфостилер.

Подпишитесь на новости

Госуслуги позволят отзывать согласия на обработку данных

Нажали «Согласен», подписали бумагу и забыли, кому разрешили обрабатывать свои данные? Минцифры предлагает собрать такие разрешения на единой платформе в «Госуслугах». Инициатива входит в третий пакет мер против кибермошенников.

Законопроект опубликован для общественного обсуждения. На платформе гражданин сможет увидеть согласия, которые ранее выдавал онлайн и офлайн.

По замыслу ведомства, сервис позволит узнать, кто, как и зачем обрабатывает персональные данные. У привычной галочки появится история, которую можно проверить.

Посмотреть список — только часть идеи. Пользователям также хотят дать возможность отзывать ранее выданные согласия и сообщать о возможных нарушениях в уполномоченные органы.

Срок запуска и подробности переноса старых согласий в опубликованном описании инициативы не названы. Главная задача будущего сервиса — сделать отношения с обработчиками данных понятнее.

RSS: Новости на портале Anti-Malware.ru