


Надежность iPhone и macOS-устройств повышена за счет ИИ и привязки к облаку

Надежность iPhone и macOS-устройств повышена за счет ИИ и привязки к облаку

Надежность iPhone и macOS-устройств повышена за счет ИИ и привязки к облаку

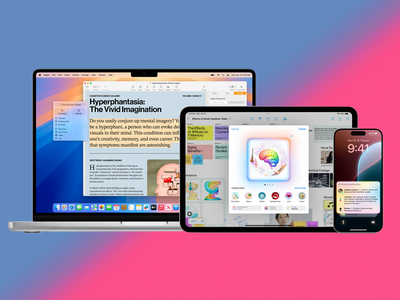
В рамках конференции WWDC 2024 Apple анонсировала бета-версии iOS 18, iPad OS 18 и macOS Sequoia и рассказала о новшествах, призванных повысить безопасность и приватность пользователей платформ. Новые функции станут общедоступными осенью этого года.

Наиболее значимыми нововведениями являются персональный ИИ-помощник и возможность использования облачных вычислений с сохранением конфиденциальности данных.

Адаптивная система Apple Intelligence учитывает личный контекст, упрощая работу с Safari и такими приложениями, как «Сообщения», «Почта», «Заметки», «Календарь». При этом получение доступа к данным, по словам Apple, не нарушает конфиденциальности пользователя.

Карманный ИИ работает в основном локально, но, получив запрос, требующих дополнительных вычислительных мощностей, отправляет данные в облако через сервис Private Cloud Compute. Примечательно, что при этом отсылаются только сведения, необходимые для выполнения конкретной задачи; сохранение этой информации обработка в кластере не предполагает.

Ключи шифрования хранятся на этих серверах, как и на iPhone, в защищенном репозитории; в режиме безопасной загрузки ОС выполняются проверка подписи кода и верификация. Таким же образом защищены остальные коды, за этим следит специальный контролер (Trusted Execution Monitor). При подключении устройство юзера безопасным образом идентифицирует кластер, а затем уже передает запрос.

Голосовой помощник Siri тоже получил ИИ-апдейт: в него встроена поддержка GPT-4o. Он стал умнее, научился печатать, править запросы в реальном времени, поддерживать общение в контексте.

Свой смартфон теперь можно будет спокойно передавать в другие руки и не бояться, что окружающие увидят на экране то, что не предназначено для чужих глаз. В этом помогут функции блокировки и сокрытия приложений; в последнем случае они перемещаются в особую папку, которую можно открыть только по Face ID, Touch ID или пасс-коду.

Введена дифференциация разрешений на доступ программ к адресной книге: пользователь сможет ограничить его контактами по выбору. Доступ к хранимым в Keychain паролям, passkeys, одноразовым кодам аутентификации облегчит новое приложение Passwords, которое также предупредит юзера о слабости созданного ключа, его повторном использовании или присутствии в слитых в Сеть базах.

Приложение Messages получило возможность использования спутниковой связи. Теперь можно будет при отсутствии у родных и знакомых Wi-Fi или сотовой связи послать им сообщение из iMessage либо в виде СМС — в первом случае с сохранением сквозного шифрования.

Все эти и другие усовершенствования включены в бета-версии iOS 18, iPad OS 18, macOS Sequoia и уже доступны участникам программы Apple для разработчиков. Публичное бета-тестирование будет запущено в следующем месяце.

Опции Apple Intelligence доступны как бета на iPhone 15 Pro, iPhone 15 Pro Max, iPad и macOS-компьютерах с чипсетом M1 и выше. Язык пока только US-EN.

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru