


Sticky Werewolf шпионит в российском авиапроме

Sticky Werewolf шпионит в российском авиапроме

Sticky Werewolf шпионит в российском авиапроме

В Morphisec зафиксировали новый всплеск активности APT-группы Sticky Werewolf на территории России. Адресные рассылки нацелены на кражу секретов авиационной промышленности и вместо вредоносных ссылок используют вложения.

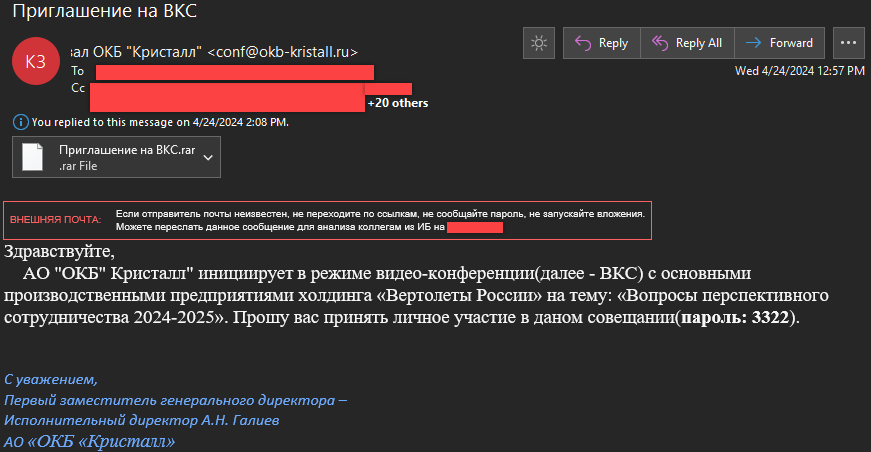
Поддельные имейл-сообщения написаны от имени заместителя гендиректора ОКБ «Кристалл» — конструкторского бюро, занимающегося разработкой и производством агрегатов для самолетов, в том числе военного назначения.

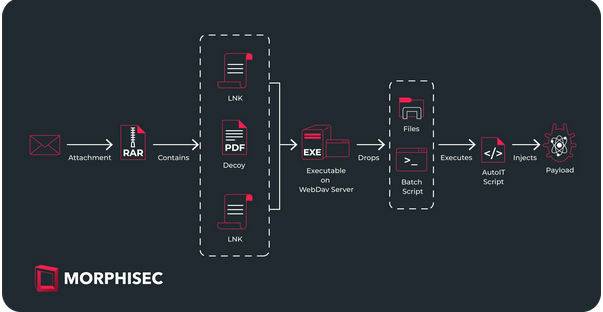
Приаттаченный архив содержит маскировочный PDF-документ и два файла с двойным расширением .docx.lnk (якобы повестка совещания и список рассылки), указывающие на экзешник на внешнем сервере WebDAV.


При активации один LNK отображает фейковое сообщение об ошибке (ошибка при открытии документа, файл поврежден) и создает ключ реестра для запуска WINWORD.exe из сторонней сетевой папки совместного пользования при каждом входе в систему. Второй LNK выполняет команду на запуск WINWORD.exe.

Анализ показал, что этот исполняемый файл представляет собой самораспаковывающийся архив NSIS — вариант хорошо известного упаковщика CypherIT, ранее широко использовавшегося для загрузки зловредов. Содержимое помещается в папку временных файлов $INTERNET_CACHE, затем инсталлятор запускает один из файлов — обфусцированный batch-скрипт.

Этот компонент пытается обезвредить антивирусы (Norton, Sophos, AVG, Webroot): притормаживает процессы, переименовывает файлы. Батник также выполняет конкатенацию, чтобы получить AutoIT-экзешник и соответствующий скрипт.

Последний ищет артефакты, говорящие об использовании эмулятора (BitDefender, Kaspersky, AVG, Microsoft Defender), и закрепляется в системе — создает запланированное задание или прописывается на автозапуск. Подготовив почву, он расшифровывает финальный пейлоад и загружает его в память легитимного AutoIT по методу process hollowing.

В качестве целевой полезной нагрузки может выступать инфостилер Rhadamanthys или троян Ozone RAT..


APT-группа Sticky Werewolf, по данным экспертов, объявилась в интернете в апреле 2023 года. Атаки проводятся в основном в России и Белоруссии, их целью является шпионаж.

Подпишитесь на новости

Госуслуги обновят приложение в 2027-м: меньше заявлений, больше автоматики

Минцифры готовит новое мобильное приложение «Госуслуг» к запуску в 2027 году. Параллельно ведомство намерено развивать проактивные услуги — сценарии, в которых человеку не нужно самостоятельно начинать оформление запросом.

Как пишет ТАСС, планы представил министр цифрового развития Максут Шадаев.

На инфраструктуру портала в 2027 году предполагается направить 15,3 млрд рублей — столько же, сколько предусмотрено на 2026-й. Согласно презентации министра, в 2028 году сумма должна вырасти до 18,7 млрд, а в 2029-м — до 23 млрд рублей.

Шадаев также сообщил о постоянном рефакторинге: разработчики перерабатывают код и внутренние компоненты системы. Заявленная цель — улучшить существующие сервисы и сократить время оказания услуг.

Конкретные изменения интерфейса, перечень новых функций и точную дату выхода приложения в сообщении не раскрыли.

Самая интересная часть планов — уменьшение количества действий со стороны пользователя. Если государство уже располагает нужными сведениями, перспектива не собирать их заново ради очередного заявления выглядит куда привлекательнее. Осталось увидеть, какие услуги действительно станут такими.

RSS: Новости на портале Anti-Malware.ru