


В открытый доступ попал файл с данными якобы ДИТ Москвы и москвичей

В открытый доступ попал файл с данными якобы ДИТ Москвы и москвичей

В открытый доступ попал файл с данными якобы ДИТ Москвы и москвичей

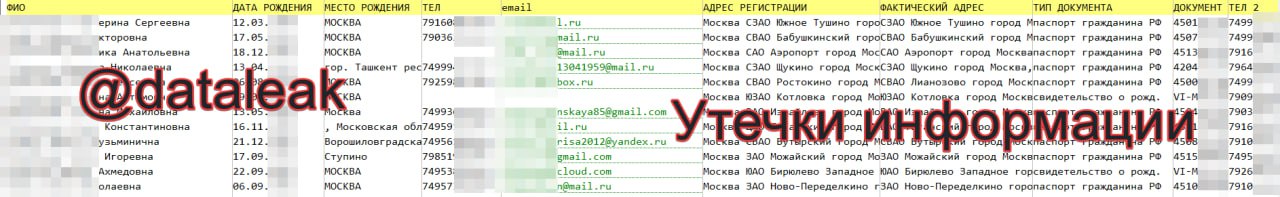
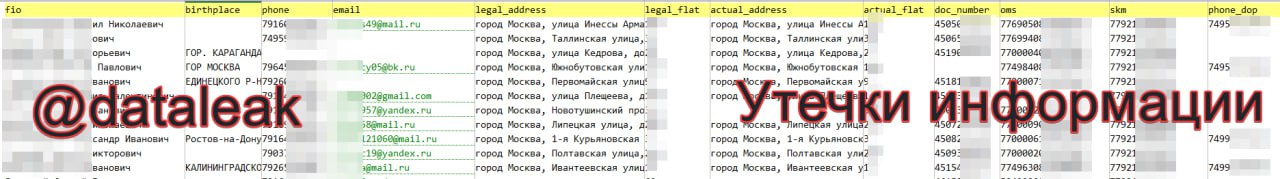
В Сети была замечена таблица с именем «Департамент информационных технологий города Москвы_2023.csv». Судя по всему, это часть дампа БД, ранее, предположительно, украденной у органа исполнительной власти.

Как отмечают исследователи в телеграм-канале «Утечки информации», в файле содержатся 13 462 446 строк. В них можно найти следующую информацию:

  • ФИО;
  • Телефонные номера (7,2 млн уникальных);
  • Адреса электронной почты (4,8 уникальных, из которых более 16 тыс. располагаются на домене mos.ru);
  • Адреса регистрации и фактического места жительства;
  • Даты рождения;
  • Серии и номера паспортов, а также свидетельства о рождении;
  • Места рождения.

Частично эти данные относятся к полному дампу, в котором можно найти номера полисов ОМС и социальных карт москвичей. Сам дамп продаётся на теневых форумах и находится в закрытом обмене.

Сведения в файле «Департамент информационных технологий города Москвы_2023.csv» датируются сентябрём 2023 года.


Напомним, в апреле хактивисты DumpForums хвастались кражей 40 Тбайт данных у ДИТ Москвы.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru