


В Сеть выложили данные якобы Московского городского открытого колледжа

В Сеть выложили данные якобы Московского городского открытого колледжа

В Сеть выложили данные якобы Московского городского открытого колледжа

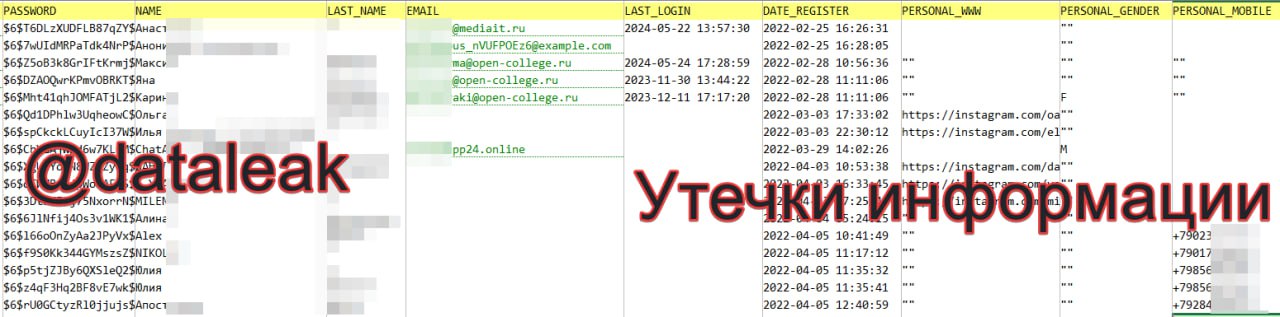
В Сеть попали данные, якобы принадлежащие «Московскому городскому открытому колледжу». SQL-дамп сайта open-college[.]ru недавно появился в открытом доступе.

Как пишет телеграм-канал «Утечки информации», в дампе можно найти следующую информацию:

  • адреса электронной почты (450 тыс. уникальных);
  • телефонные номера (147 тыс. уникальных);
  • хешированные пароли;
  • ссылки на профили в социальных сетях;
  • пол.

Все данные, судя по всему, свежие, поскольку датируются 26 мая 2024 года.


Напомним, на днях в ГК InfoWatch подсчитали, что в 2023 году число утечек данных в промышленном секторе экономики во всем мире возросло на 134%, в России — на 4,2%.

На прошлой неделе также стало известно об утечке из систем «Би-би-си», затронувшей бывших и действующих сотрудников. Утекли и базы ПДн Ticketmaster.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru