


Утечка базы ПДн Ticketmaster: быль или пиар-ход экс-админа BreachForums?

Утечка базы ПДн Ticketmaster: быль или пиар-ход экс-админа BreachForums?

Утечка базы ПДн Ticketmaster: быль или пиар-ход экс-админа BreachForums?

Эксперты DLBI изучили фрагмент базы данных, якобы украденной у Ticketmaster, и удостоверились, что записи содержат персональные и платежные данные. Насколько они верны и актуальны, неизвестно, проверок, видимо, не проводилось.

Напомним, два дня назад на захваченном ФБР сайте BreachForums волшебным образом появилось объявление о продаже данных пользователей сервиса Ticketmaster. Автор постинга (ShinyHunters) предлагал купить базу объемом 1,3 Тбайт целиком за $500 тысяч.

По его словам, дамп содержит 560 млн записей о заказе билетов на различные мероприятия, с указанием имени покупателя, имейл, телефона, неполного номера платежной карты и срока ее действия.

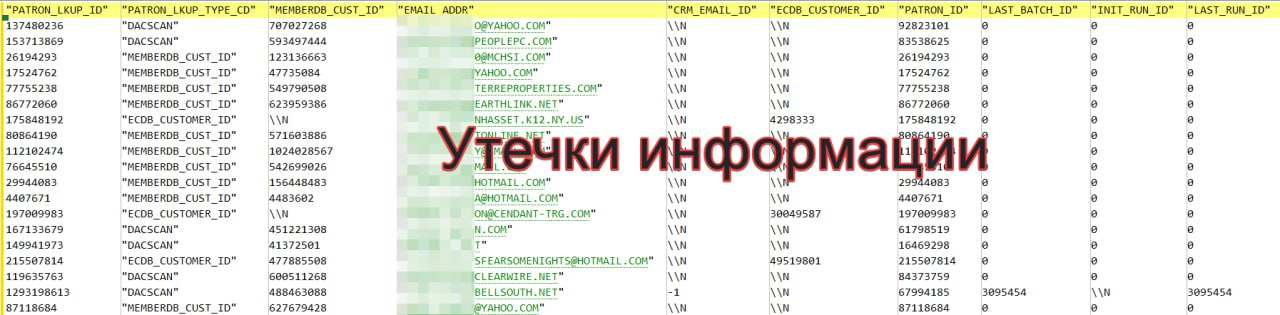
Фрагмент, опубликованный в телеграм-канале DLBI «Утечки информации», действительно содержит такие сведения:


Владельцу сайта DataBreaches.net (агрегатор информации об утечках) удалось побеседовать с продавцом, и тот поведал, что пытался связаться с Ticketmaster перед тем как выставить базу данных на продажу, однако его сообщение даже не было прочитано.

Официального заявления Ticketmaster или материнской компании Live Nation по этому поводу пока нет, на запросы журналистов о комментарии они не отвечают.

Возродить теневой маркетплейс BreachForums после очередного разгрома пытается не только его бывший админ ShinyHunters, но и один очень деятельный пользователь. Конкурент уже подготовил почву для переселения сообщества и активно рекламирует свою площадку.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru