


Новая бесплатная утилита Kaspersky просканирует Linux на угрозы

Новая бесплатная утилита Kaspersky просканирует Linux на угрозы

Новая бесплатная утилита Kaspersky просканирует Linux на угрозы

Специалисты «Лаборатории Касперского» выпустили новую бесплатную утилиту KVRT для поиска и удаления вредоносных программ в системах Linux. Теперь любители «пингвина» смогут просканировать ОС и при необходимости избавиться от зловредов и других киберугроз.

Как отмечают исследователи, несмотря на распространённое мнение о непробиваемости Linux, регулярное появление в дикой природе новых образцов вредоносов под эту систему доказывает обратное.

Взять, например, одну из последних таких киберугроз — бэкдор XZ Utils. В сущности, это уязвимость под идентификатором CVE-2024-3094, которую нашли в инструментах XZ. Она затрагивает большинство дистрибутивов.

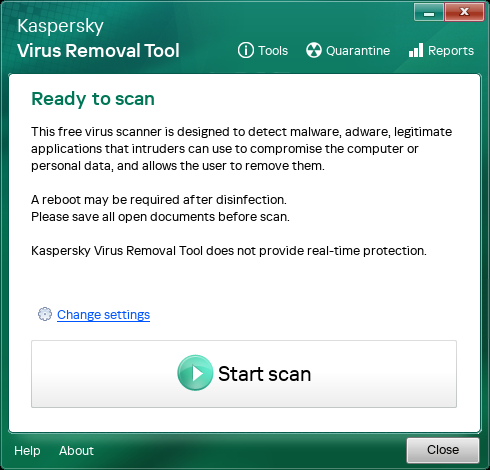
Новый инструмент Kaspersky не защищает ОС в режиме реального времени, однако может работать как автономный сканер, способный детектировать вредоносные и рекламные программы, а также легитимный софт, используемый во вредоносных целях.


Копии вредоносов, будь они удалены или очищены, сохраняются в специальном карантине — директории /var/opt/KVRT2024_Data/Quarantine.

Кроме того, утилита использует постоянно обновляющуюся базу антивируса «Лаборатории Касперского», но пользователям придётся регулярно скачивать новую копию тулзы, чтобы поддерживать БД в актуальном состоянии.

«Наш инструмент может сканировать системную память, объекты автозапуска, секторы загрузки и все файлы на диске, включая архивы. Утилита ищет известные вредоносные программы», — пишет Kaspersky в блоге.

Для корректной работы KVRT понадобятся стабильный доступ в интернет и 64-битная операционная система. В настоящий момент эксперты успели протестировать её в Red Hat Enterprise Linux, CentOS, Linux Mint, Ubuntu, SUSE, openSUSE и Debian.

Скачать KVRT можно по этой ссылке, а ознакомиться с инструкцией — здесь. Запускать стоит с правами root, чтобы инструмент располагал полной функциональностью.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru