


Поддельные антивирусные сайты доставляют вредонос на Android и Windows

Поддельные антивирусные сайты доставляют вредонос на Android и Windows

Поддельные антивирусные сайты доставляют вредонос на Android и Windows

Злоумышленники распространяют вредоносную программу через поддельные веб-сайты, которые маскируются под легитимные антивирусные продукты от Avast, Bitdefender и Malwarebytes. Зловред похищает конфиденциальную информацию с устройств на базе Android и Windows.

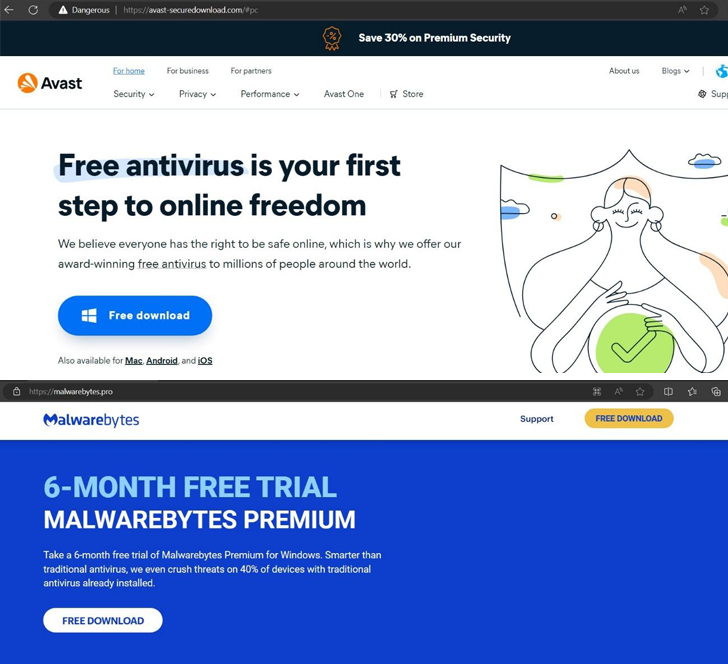
Исследователи в области безопасности из Trellix отметили несколько подобных сайтов:

  • avast-securedownload[.]com доставляет троян SpyNote в виде пакетного файла для Android («Avast.apk»), который после установки просит разрешить читать СМС-сообщения и журналы вызовов, отслеживать местоположение, устанавливать и удалять приложения, снимать скриншоты и даже добывать криптовалюту.
  • bitdefender-app[.]com доставляет архивный ZIP-файл («setup-win-x86-x64.exe.zip»), который разворачивает вредоносную программу Lumma, чтобы похищать данные.
  • malwarebytes[.]pro доставляет архивный файл RAR («MBSetup.rar»), который содержит вредонос StealC для кражи информации.

Специалисты также обнаружили неавторизованный двоичный файл под названием «AMCoreDat.exe», который служит каналом для передачи вредоносной программы. Он собирает информацию жертвы, включая данные браузера, и пересылает её на удалённый сервер.

Исследователи не могут сказать, как именно распространяются эти фальшивые сайты. Они только предполагают, что злоумышленники используют оптимизацию (SEO) и вредоносную рекламу.


Сейчас программы-стилеры различаются по функциональности и сложности, а спрос на них на криминальном рынке, по сообщению «Лаборатории Касперского», растёт. К ним относятся Acrid, ScarletStealer, SamsStealer и Waltuhium Grabber и другие.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru