


Шпионы Shedding Zmiy проникли в десятки российских организаций

Шпионы Shedding Zmiy проникли в десятки российских организаций

Шпионы Shedding Zmiy проникли в десятки российских организаций

По данным ГК «Солар», нацеленная на шпионаж APT-группа с условным именем Shedding Zmiy объявилась в России в 2022 году. На ее счету уже несколько десятков атак на госструктуры, промпредприятия, телеком-сети и другие объекты критической важности.

Обнаружив в ходе анализа бэкдор CobInt, эксперты предположили, что автор целевых атак — группировка Cobalt (это ее «фирменный» инструмент). Однако расследование показало, что это не так: взломщики не искали финансовой выгоды, они воровали данные с тем, чтобы использовать их в дальнейших атаках или слить в Telegram.

Обширный набор инструментов и техник позволяет Shedding Zmiy каждый раз менять тактику. Кибершпионы также подняли множество C2-серверов на территории России, воспользовавшись услугами облачных и хостинг-провайдеров, что помогает им обходить блокировки по GeoIP.

В атаках применяются и выложенные в паблик зловреды, и спецразработки под конкретные цели (загрузчики, бэкдоры, веб-шеллы). Для хранения вредоносного кода иногда используются взломанные серверы.

В арсенале Shedding Zmiy исследователи суммарно насчитали 35 инструментов разного назначения и 20 используемых уязвимостей — в основном хорошо известных, таких как Log4Shell, ProxyShell и PrintNightmare .

Один эксплойт оказался редким и замысловатым. Соответствующую уязвимость в ASP.NET (десериализация ненадежных данных в параметре VIEWSTATE) разработчики Microsoft пытались устранить еще десять лет назад, но затем оставили эту затею — в «Солар» полагают, из-за сложности использования лазейки.

«В процессе расследований мы нашли как знакомые по деятельности группы Cobalt вредоносные инструменты, так и не встречавшиеся ранее уникальные образцы ВПО, в частности, бэкдор Bulldog и загрузчик XDHijack, — отметил эксперт из команды Solar 4RAYS Антон Каргин. — Кроме того, группировка разработала целый фреймворк для эксплуатации уязвимости десериализации VIEWSTATE. Всё это говорит о высоком профессионализме злоумышленников и немалых ресурсах».

Участники Shedding Zmiy также активно используют элементы социальной инженерии. Так, в ходе одной из атак они создали в Telegram поддельный аккаунт ИБ-специалиста целевой компании и от его имени выманили у сотрудника учетные данные для доступа к внутренних хостам.

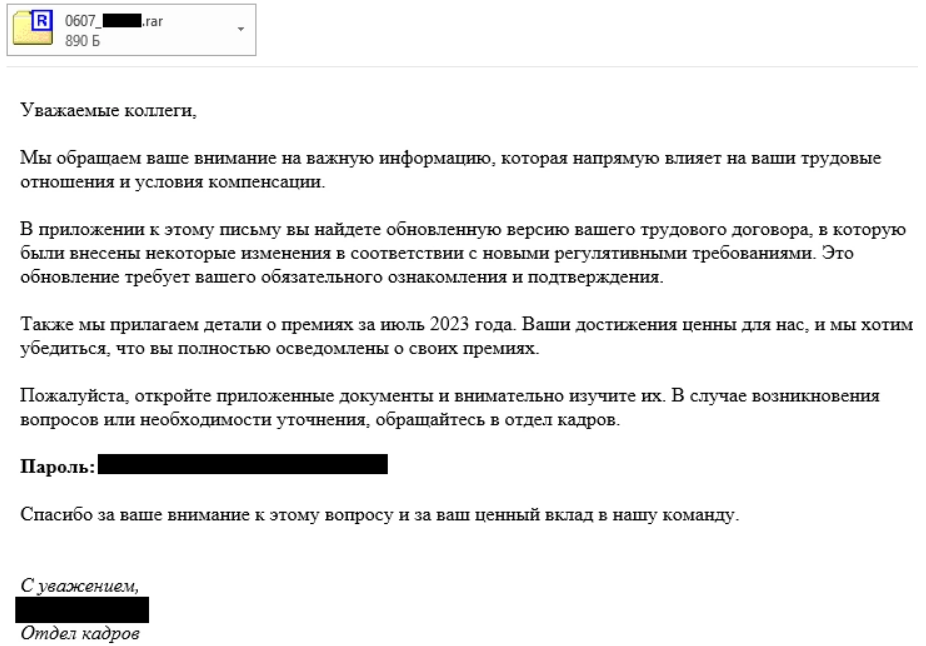
В другом случае злоумышленники сыграли на доверии между компаниями-партнерами (атака типа Trusted Relationship): взломав сеть телеком-провайдера, разослали от его имени десятки вредоносных писем в другие организации.

Подпишитесь на новости

Соцсетям готовят штрафы до 5 млн рублей за дискредитацию ценностей

Не убрали фильм за сутки — готовьте деньги. Владельцев соцсетей и онлайн-кинотеатров предлагают штрафовать за отказ ограничить доступ к произведениям, дискредитирующим традиционные российские духовно-нравственные ценности. При повторном нарушении штраф для компании может достигнуть 5 млн рублей.

Профильный комитет Госдумы рекомендовал принять законопроект в первом чтении, сообщает «Интерфакс».

За первое неисполнение требования Роскомнадзора предлагают взыскивать до 20 тысяч рублей с граждан — владельцев площадок, до 200 тысяч с должностных лиц и до миллиона с компаний. За повторное — до 300 тысяч, 800 тысяч и 5 млн рублей соответственно.

Сергей Боярский отдельно уточнил: под гражданами здесь понимаются владельцы соцсетей, а не пользователи. Отдельный состав предусмотрен для владельцев онлайн-кинотеатров за само распространение таких произведений.

Для компаний потолок составит 700 тысяч рублей, при повторном нарушении — 3 млн. Если сервис удалит произведение в течение суток после отзыва прокатного удостоверения, проект предусматривает освобождение от ответственности.

Основанием для требования РКН должно стать решение или заключение Минкультуры. Дела о распространении предлагают возбуждать министерству, о неудалении — Роскомнадзору, а рассматривать их будут районные суды.

Сам запрет и обязанность ограничивать доступ уже существуют. Теперь к ним хотят прикрутить денежный аргумент.

RSS: Новости на портале Anti-Malware.ru