


Шпионы Shedding Zmiy проникли в десятки российских организаций

Шпионы Shedding Zmiy проникли в десятки российских организаций

Шпионы Shedding Zmiy проникли в десятки российских организаций

По данным ГК «Солар», нацеленная на шпионаж APT-группа с условным именем Shedding Zmiy объявилась в России в 2022 году. На ее счету уже несколько десятков атак на госструктуры, промпредприятия, телеком-сети и другие объекты критической важности.

Обнаружив в ходе анализа бэкдор CobInt, эксперты предположили, что автор целевых атак — группировка Cobalt (это ее «фирменный» инструмент). Однако расследование показало, что это не так: взломщики не искали финансовой выгоды, они воровали данные с тем, чтобы использовать их в дальнейших атаках или слить в Telegram.

Обширный набор инструментов и техник позволяет Shedding Zmiy каждый раз менять тактику. Кибершпионы также подняли множество C2-серверов на территории России, воспользовавшись услугами облачных и хостинг-провайдеров, что помогает им обходить блокировки по GeoIP.

В атаках применяются и выложенные в паблик зловреды, и спецразработки под конкретные цели (загрузчики, бэкдоры, веб-шеллы). Для хранения вредоносного кода иногда используются взломанные серверы.

В арсенале Shedding Zmiy исследователи суммарно насчитали 35 инструментов разного назначения и 20 используемых уязвимостей — в основном хорошо известных, таких как Log4Shell, ProxyShell и PrintNightmare .

Один эксплойт оказался редким и замысловатым. Соответствующую уязвимость в ASP.NET (десериализация ненадежных данных в параметре VIEWSTATE) разработчики Microsoft пытались устранить еще десять лет назад, но затем оставили эту затею — в «Солар» полагают, из-за сложности использования лазейки.

«В процессе расследований мы нашли как знакомые по деятельности группы Cobalt вредоносные инструменты, так и не встречавшиеся ранее уникальные образцы ВПО, в частности, бэкдор Bulldog и загрузчик XDHijack, — отметил эксперт из команды Solar 4RAYS Антон Каргин. — Кроме того, группировка разработала целый фреймворк для эксплуатации уязвимости десериализации VIEWSTATE. Всё это говорит о высоком профессионализме злоумышленников и немалых ресурсах».

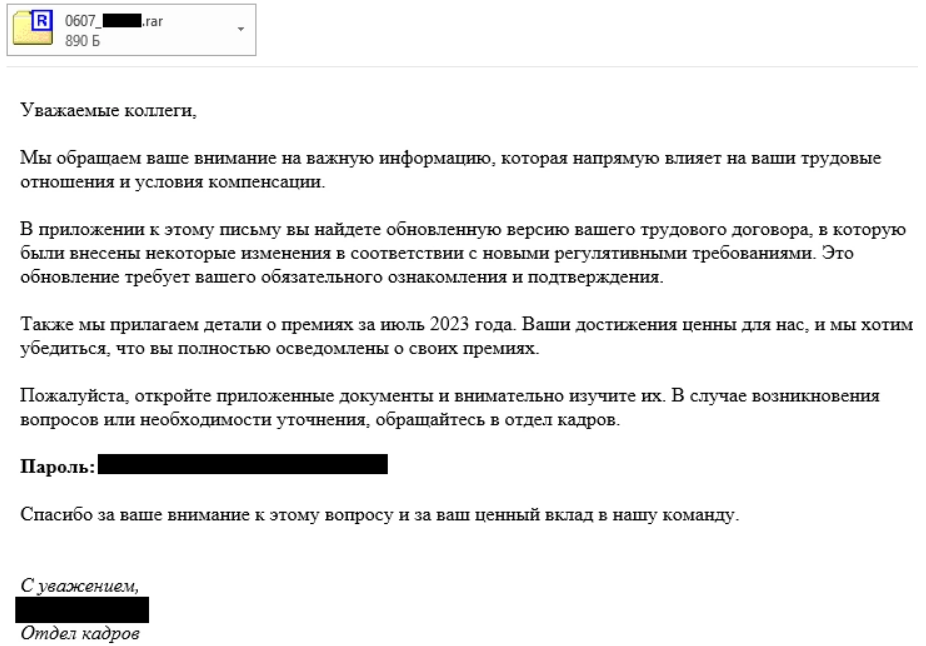
Участники Shedding Zmiy также активно используют элементы социальной инженерии. Так, в ходе одной из атак они создали в Telegram поддельный аккаунт ИБ-специалиста целевой компании и от его имени выманили у сотрудника учетные данные для доступа к внутренних хостам.

В другом случае злоумышленники сыграли на доверии между компаниями-партнерами (атака типа Trusted Relationship): взломав сеть телеком-провайдера, разослали от его имени десятки вредоносных писем в другие организации.

Подпишитесь на новости

Apple и Microsoft внесли в реестр ОРИ с требованием хранить данные россиян

Роскомнадзор включил Apple и Microsoft в реестр организаторов распространения информации. Записи датированы 2 октября 2026 года, но внимание на них обратили только сейчас. Статус предполагает обязанности по хранению данных и взаимодействию с уполномоченными госорганами.

В официальном реестре Роскомнадзора Microsoft получила номер 593-РР, Apple — 594-РР.

Доступ к указанным в карточках сайтам компаний не ограничен. Добровольно корпорации попали в список или по решению регулятора, не уточняется.

ОРИ — владельцы систем и программ, предназначенных для передачи и обработки электронных сообщений. Под определение подпадают, например, мессенджеры, соцсети и форумы.

Закон требует хранить в России сведения о пользователях и фактах обмена сообщениями три года. Для самого содержимого — текстов, голоса, изображений и видео — установлен срок до шести месяцев. В предусмотренных законом случаях информацию необходимо предоставлять уполномоченным органам.

Ранее в реестр внесли WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Skype, Wire и Cloudflare. Теперь список пополнили ещё два технологических гиганта. Как именно Apple и Microsoft будут выполнять требования, в опубликованных сведениях не раскрывается.

RSS: Новости на портале Anti-Malware.ru