


Тинькофф Банк для iPhone доступен в App Store как Т-Старт, спешите скачать

Тинькофф Банк для iPhone доступен в App Store как Т-Старт, спешите скачать

Тинькофф Банк для iPhone доступен в App Store как Т-Старт, спешите скачать

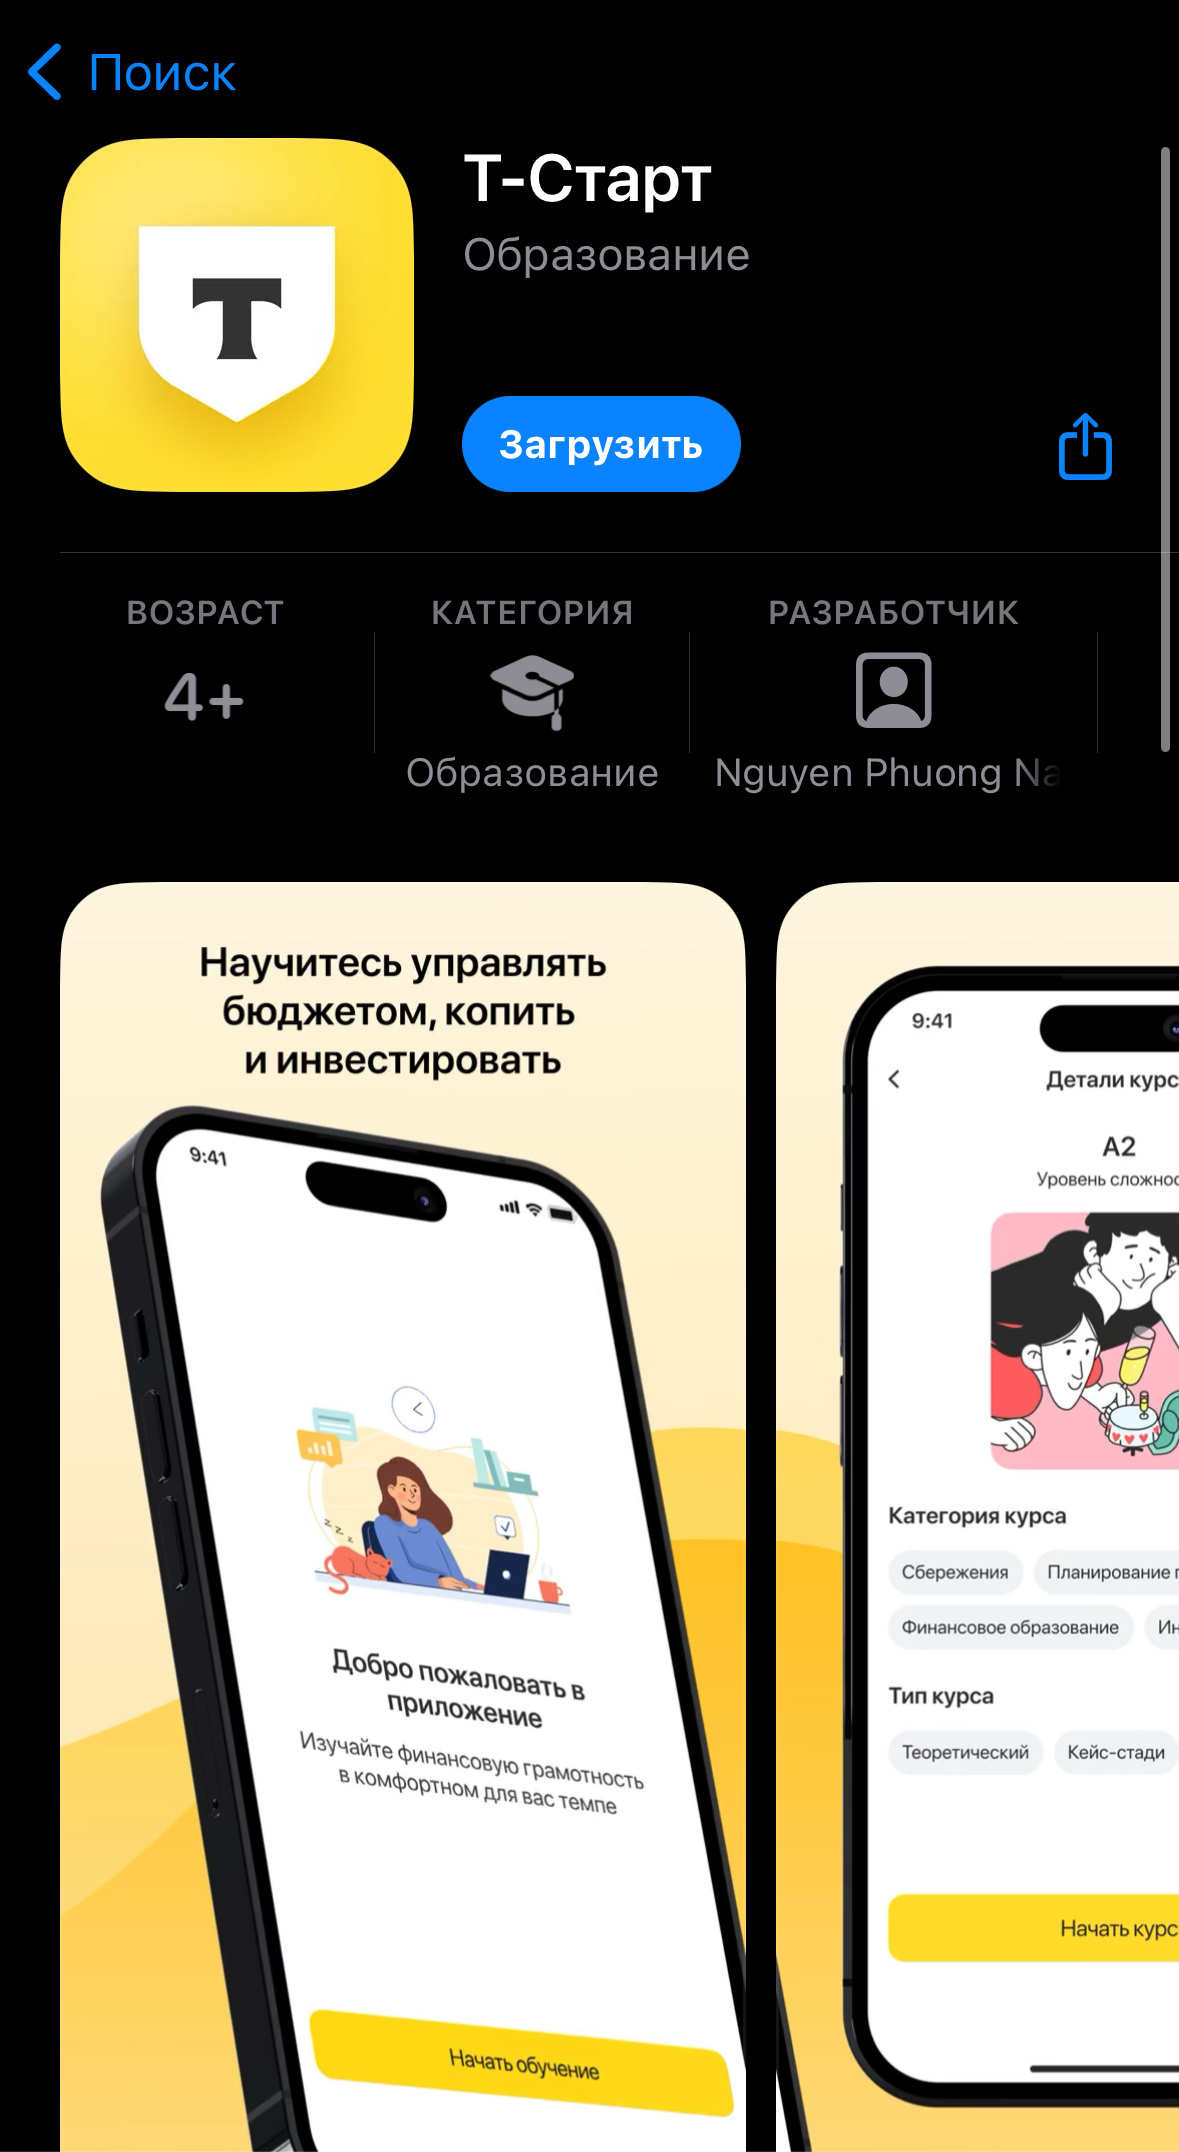
Сегодня, 22 мая, русскоязычные приложения «Тинкофф Банка», установленные на iPhone, стали выводить нотификации о наличии обновления в магазине Apple. Оно именуется «Т-Старт», безопасно и будет доступно несколько часов.

Практика показала, что замаскированный возврат подсанкционного банка в App Store недолговечен. Там оперативно отслеживают и пресекают такие ухищрения, поэтому с обновлением iOS-версии «Тинькофф» мешкать не стоит.

Первый вход в «Т-Старт» после установки потребует ввода номера телефона и кода подтверждения из СМС. Данные клиента и банковские сервисы перекочуют в новую прогу в полном объеме.


Банк «Тинькофф» подпал под западные санкции в первой половине 2023 года. В результате его мобильные приложения были удалены из App Store, и потом из Google Play.

В октябре «Тинькофф» попытался вернуться в магазин Apple под видом DocStorage с банковскими функциями, но продержался там менее суток. В прошлом месяце в App Store появился новый легитимный клон — «Т-Помощь», который тоже был изъят из загрузок в тот же день.

Отсутствие подсанкционных банков в официальных магазинах для iPhone и Android на руку мошенникам. Они активно создают фейковые приложения, копируя дизайн «Тинькофф», ВТБ, Сбера в надежде на невнимательность пользователей.

Подпишитесь на новости

Apple закрыла 329 дыр, включая доступ к камере iPhone без разрешения

Apple выпустила большую порцию патчей для iPhone, iPad и macOS. Обновления от 26 октября закрывают как минимум 329 уникальных уязвимостей. Некоторые позволяют добраться до пользовательских данных или камеры.

Подробности опубликованы в официальных бюллетенях Apple, включая описание патчей iOS 27.2 и iPadOS 27.2.

Одна из опасных проблем — CVE-2026-86990 в CoreMedia: вредоносное приложение могло получить доступ к камере без разрешения пользователя. В Apple Intelligence исправили CVE-2026-86987, которая могла позволить удалённому атакующему получить конфиденциальные данные на поддерживаемых iPhone и iPad.

Несколько ошибок WebKit допускали выполнение произвольного кода при обработке специально подготовленного веб-контента. Другие исправления касаются обхода настроек приватности, повреждения памяти и сбоев приложений.

В сумме по бюллетеням набралось 1265 записей CVE, но это не 1265 разных дыр: одни и те же проблемы встречаются в нескольких ОС. Обновления получили и некоторые старые ветки систем.

RSS: Новости на портале Anti-Malware.ru