


Тинькофф Банк для iPhone доступен в App Store как Т-Старт, спешите скачать

Тинькофф Банк для iPhone доступен в App Store как Т-Старт, спешите скачать

Тинькофф Банк для iPhone доступен в App Store как Т-Старт, спешите скачать

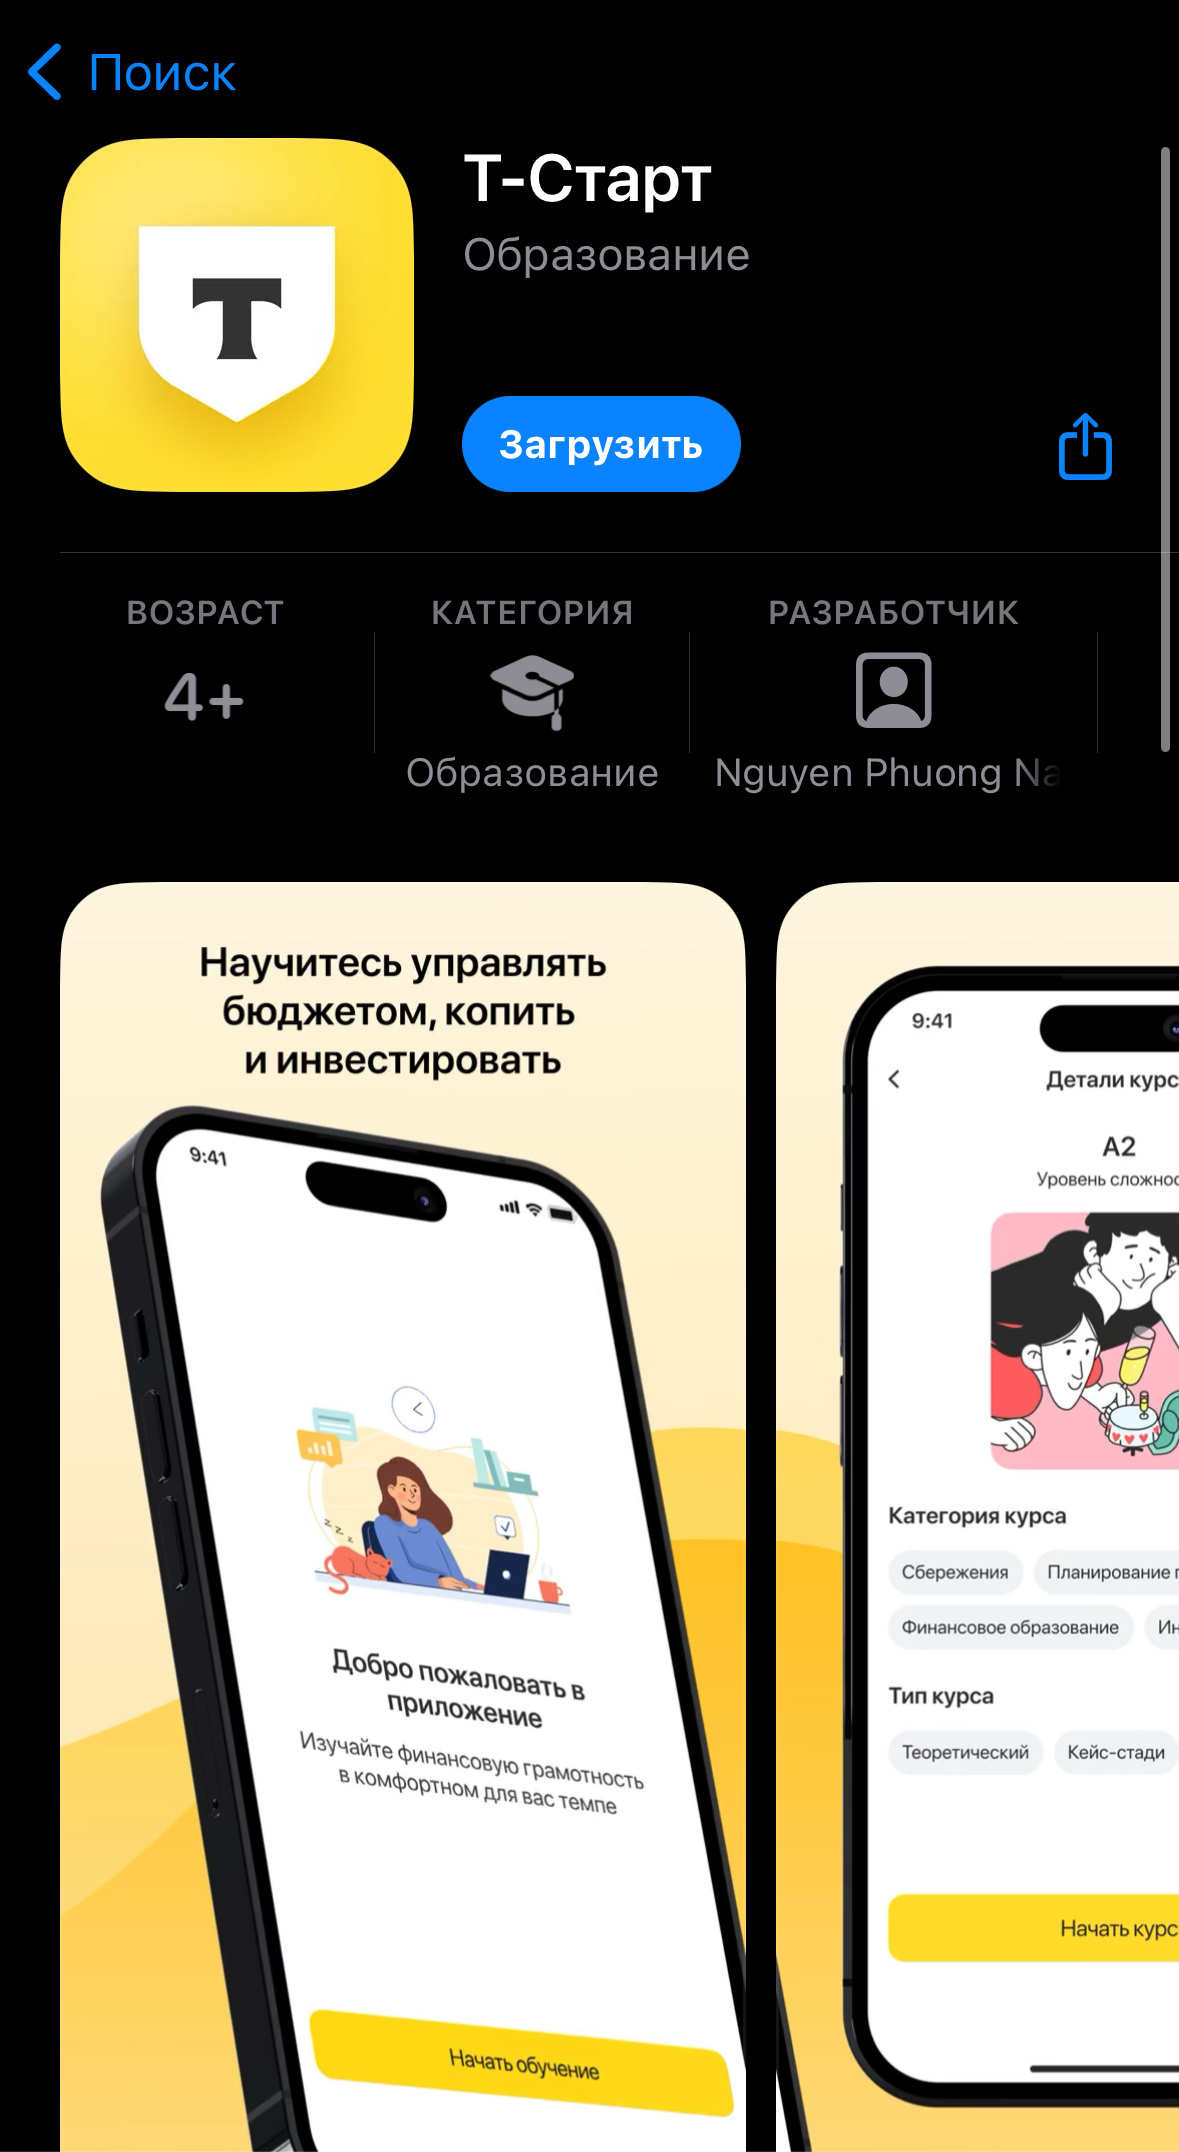
Сегодня, 22 мая, русскоязычные приложения «Тинкофф Банка», установленные на iPhone, стали выводить нотификации о наличии обновления в магазине Apple. Оно именуется «Т-Старт», безопасно и будет доступно несколько часов.

Практика показала, что замаскированный возврат подсанкционного банка в App Store недолговечен. Там оперативно отслеживают и пресекают такие ухищрения, поэтому с обновлением iOS-версии «Тинькофф» мешкать не стоит.

Первый вход в «Т-Старт» после установки потребует ввода номера телефона и кода подтверждения из СМС. Данные клиента и банковские сервисы перекочуют в новую прогу в полном объеме.


Банк «Тинькофф» подпал под западные санкции в первой половине 2023 года. В результате его мобильные приложения были удалены из App Store, и потом из Google Play.

В октябре «Тинькофф» попытался вернуться в магазин Apple под видом DocStorage с банковскими функциями, но продержался там менее суток. В прошлом месяце в App Store появился новый легитимный клон — «Т-Помощь», который тоже был изъят из загрузок в тот же день.

Отсутствие подсанкционных банков в официальных магазинах для iPhone и Android на руку мошенникам. Они активно создают фейковые приложения, копируя дизайн «Тинькофф», ВТБ, Сбера в надежде на невнимательность пользователей.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru