


Кибервымогатели заманивают Windows-админов рекламой PuTTy, WinSCP

Кибервымогатели заманивают Windows-админов рекламой PuTTy, WinSCP

Кибервымогатели заманивают Windows-админов рекламой PuTTy, WinSCP

Группа кибервымогателей атакует системных администраторов, управляющих компьютерами на Windows. В качестве приманки злоумышленники размещают рекламу софта Putty и WinSCP в Google.

Утилиты WinSCP и Putty знакомы каждому сисадмину. Первая является SFTP- и FTP-клиентом, а вторая помогает подключаться к серверам по SSH.

Поскольку зачастую администраторы располагают более высокими правами в сетях Windows, киберпреступники выбирают именно их в качестве мишени. Пробив одного из таких админов, атакующий получает возможность передвигаться по сети, красть данные и разворачивать вредоносные программы.

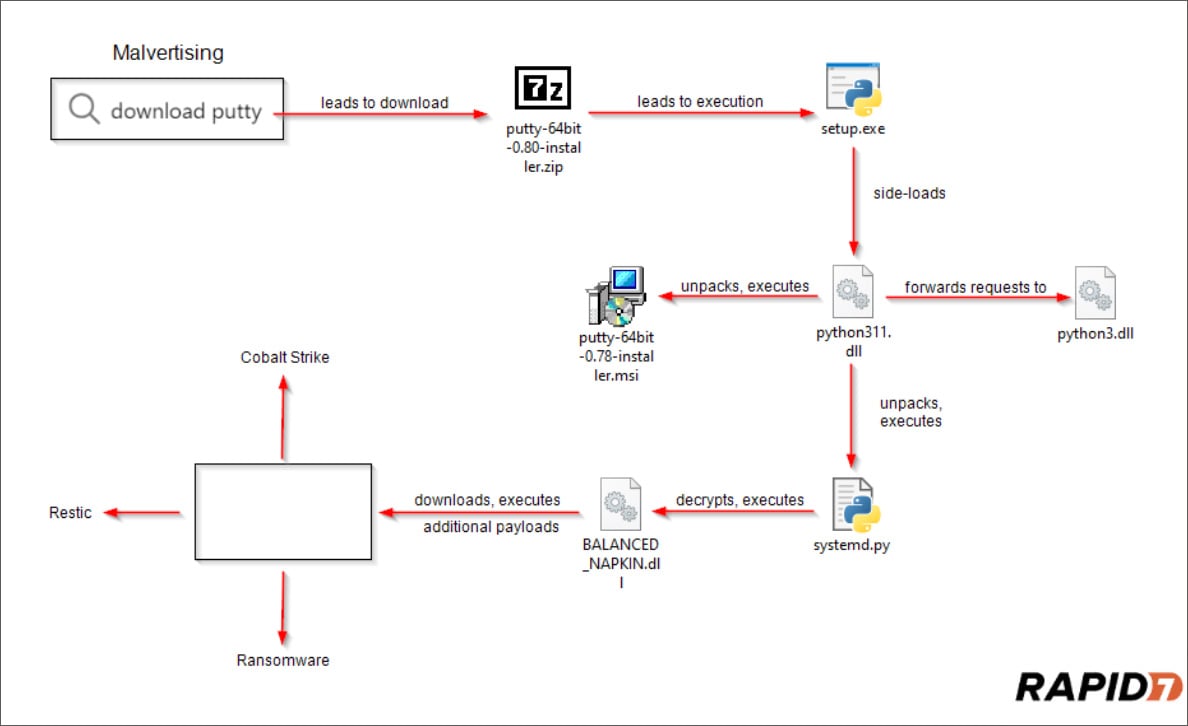
Свежий отчёт от исследователей из компании Rapid7 как раз описывают одну из таких кампаний. Злоумышленники размещают в Google рекламу фейковых сайтов разработчиков Putty и WinSCP, которые должны выводиться по запросу «скачать winscp» или «скачать putty».

В кампании также можно наблюдать классический приём тайпсквоттинга: кибервымогатели используют домены, напоминающие официальные ресурсы (puutty.org, puutty[.]org, wnscp[.]net и vvinscp[.]net).

На упомянутых сайтах присутствуют ссылки, которые либо перенаправляют посетителя на легитимные ресурсы, либо загружают ZIP-архив.


В архиве лежит исполняемый файл Setup.exe — переименованный и вполне безобидный pythonw.exe. Но помимо него, там можно найти вредоносную библиотеку python311.dll.

При запуске pythonw.exe исполняшка пытается подгрузить легитимную библиотеку python311.dll, но вместо неё подхватывается вредоносная. В результате администратор получает в систему тулкит Sliver (на днях рассказывали про macOS-версию этого вредоноса).

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru