


Кибервымогатели заманивают Windows-админов рекламой PuTTy, WinSCP

Кибервымогатели заманивают Windows-админов рекламой PuTTy, WinSCP

Кибервымогатели заманивают Windows-админов рекламой PuTTy, WinSCP

Группа кибервымогателей атакует системных администраторов, управляющих компьютерами на Windows. В качестве приманки злоумышленники размещают рекламу софта Putty и WinSCP в Google.

Утилиты WinSCP и Putty знакомы каждому сисадмину. Первая является SFTP- и FTP-клиентом, а вторая помогает подключаться к серверам по SSH.

Поскольку зачастую администраторы располагают более высокими правами в сетях Windows, киберпреступники выбирают именно их в качестве мишени. Пробив одного из таких админов, атакующий получает возможность передвигаться по сети, красть данные и разворачивать вредоносные программы.

Свежий отчёт от исследователей из компании Rapid7 как раз описывают одну из таких кампаний. Злоумышленники размещают в Google рекламу фейковых сайтов разработчиков Putty и WinSCP, которые должны выводиться по запросу «скачать winscp» или «скачать putty».

В кампании также можно наблюдать классический приём тайпсквоттинга: кибервымогатели используют домены, напоминающие официальные ресурсы (puutty.org, puutty[.]org, wnscp[.]net и vvinscp[.]net).

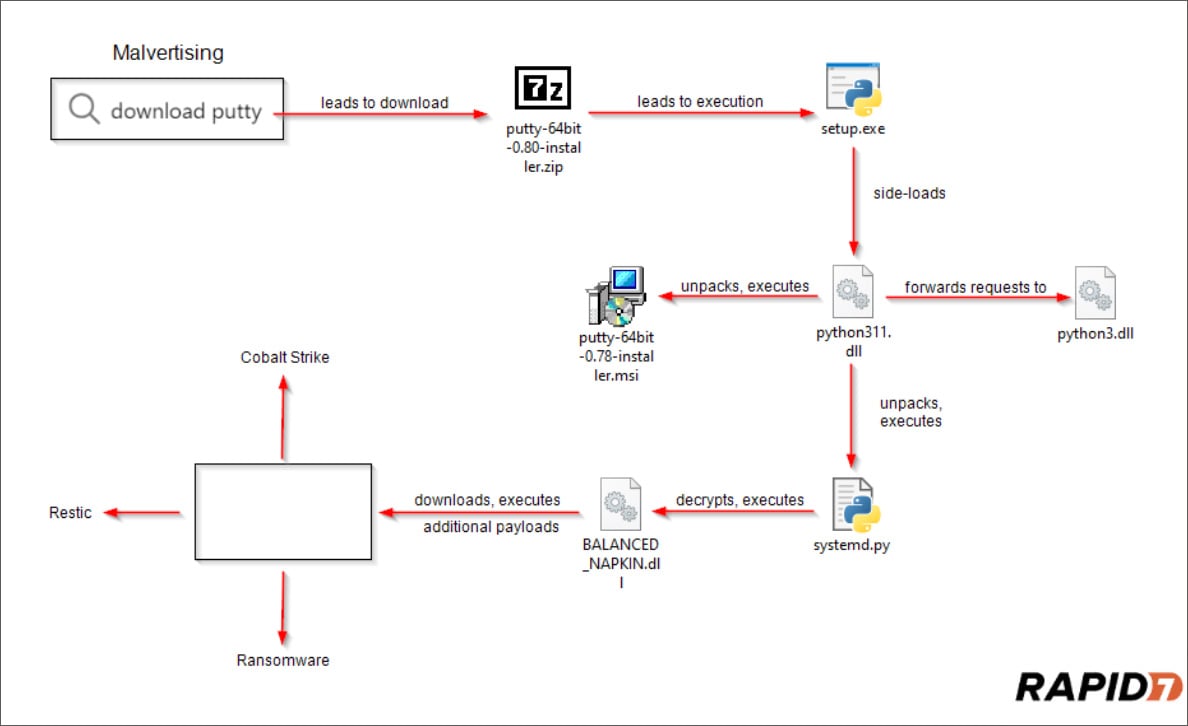
На упомянутых сайтах присутствуют ссылки, которые либо перенаправляют посетителя на легитимные ресурсы, либо загружают ZIP-архив.


В архиве лежит исполняемый файл Setup.exe — переименованный и вполне безобидный pythonw.exe. Но помимо него, там можно найти вредоносную библиотеку python311.dll.

При запуске pythonw.exe исполняшка пытается подгрузить легитимную библиотеку python311.dll, но вместо неё подхватывается вредоносная. В результате администратор получает в систему тулкит Sliver (на днях рассказывали про macOS-версию этого вредоноса).

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru