


Кибервымогатели заманивают Windows-админов рекламой PuTTy, WinSCP

Кибервымогатели заманивают Windows-админов рекламой PuTTy, WinSCP

Кибервымогатели заманивают Windows-админов рекламой PuTTy, WinSCP

Группа кибервымогателей атакует системных администраторов, управляющих компьютерами на Windows. В качестве приманки злоумышленники размещают рекламу софта Putty и WinSCP в Google.

Утилиты WinSCP и Putty знакомы каждому сисадмину. Первая является SFTP- и FTP-клиентом, а вторая помогает подключаться к серверам по SSH.

Поскольку зачастую администраторы располагают более высокими правами в сетях Windows, киберпреступники выбирают именно их в качестве мишени. Пробив одного из таких админов, атакующий получает возможность передвигаться по сети, красть данные и разворачивать вредоносные программы.

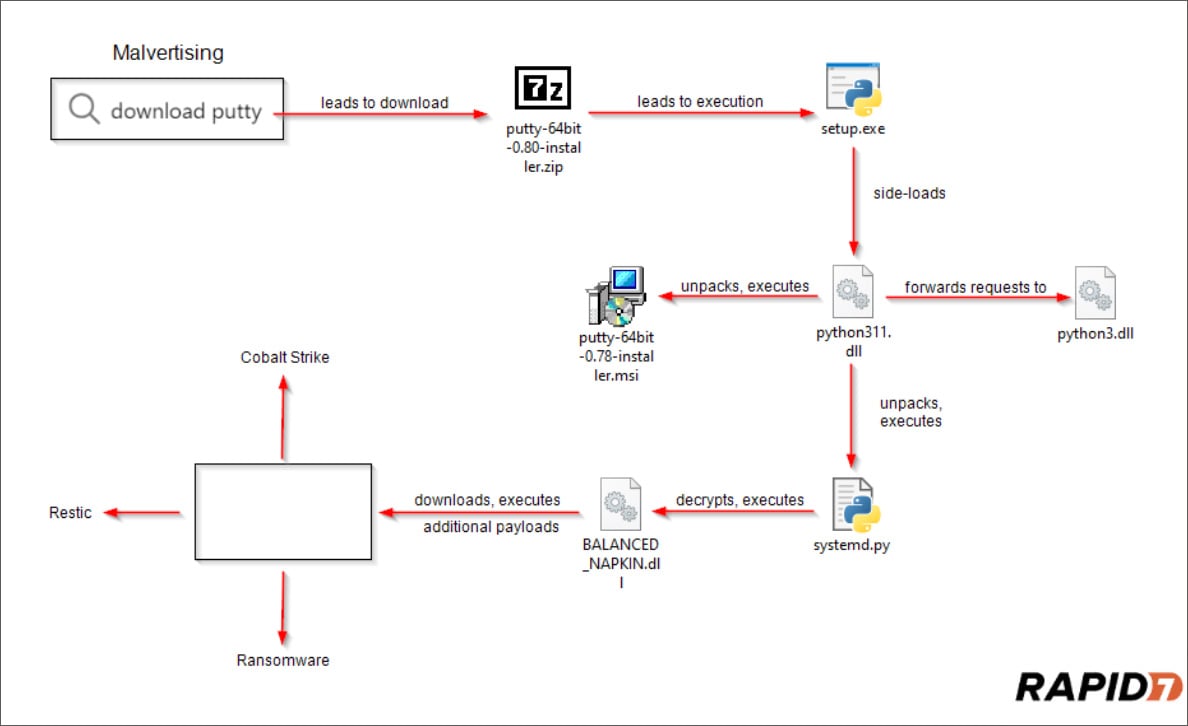
Свежий отчёт от исследователей из компании Rapid7 как раз описывают одну из таких кампаний. Злоумышленники размещают в Google рекламу фейковых сайтов разработчиков Putty и WinSCP, которые должны выводиться по запросу «скачать winscp» или «скачать putty».

В кампании также можно наблюдать классический приём тайпсквоттинга: кибервымогатели используют домены, напоминающие официальные ресурсы (puutty.org, puutty[.]org, wnscp[.]net и vvinscp[.]net).

На упомянутых сайтах присутствуют ссылки, которые либо перенаправляют посетителя на легитимные ресурсы, либо загружают ZIP-архив.


В архиве лежит исполняемый файл Setup.exe — переименованный и вполне безобидный pythonw.exe. Но помимо него, там можно найти вредоносную библиотеку python311.dll.

При запуске pythonw.exe исполняшка пытается подгрузить легитимную библиотеку python311.dll, но вместо неё подхватывается вредоносная. В результате администратор получает в систему тулкит Sliver (на днях рассказывали про macOS-версию этого вредоноса).

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru