


Шпион Cuckoo атакует как Intel-, так и Arm-версии устройств на macOS

Шпион Cuckoo атакует как Intel-, так и Arm-версии устройств на macOS

Шпион Cuckoo атакует как Intel-, так и Arm-версии устройств на macOS

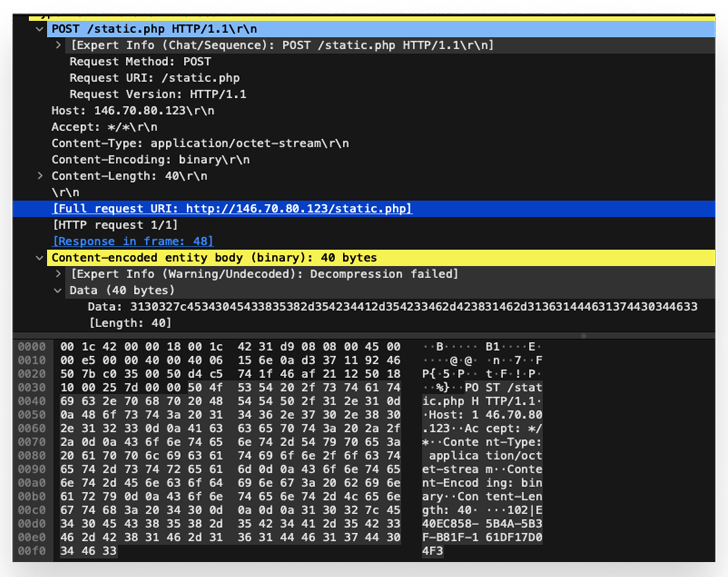
Cuckoo — новая вредоносная программа, атакующая как Intel-, так и Arm-версии компьютеров на macOS. Вредонос представляет собой классический шпионский софт, пытающийся закрепиться в системе и отправить оператору данные жертвы.

Исследователи из Kandji, первыми обнаружившие Cuckoo, утверждают, что зловред является универсальным бинарником Mach-O, способным работать на macOS-устройствах как с чипами Intel, так и M-серией процессоров.

Пока специалисты затрудняются сказать, какой именно способ распространения задействуют операторы Cuckoo, однако известно, что бинарник шпионского софта размещён на ресурсах dumpmedia[.]com, tunesolo[.]com, fonedog[.]com, tunesfun[.]com и tunefab[.]com.

Сами сайты предлагают платные и бесплатные версии приложений, вытаскивающих музыку из стриминговых сервисов и переводящие её в формат MP3.

На деле с этих ресурсов скачивается образ диска, который в случае запуска собирает информацию о компьютере. Интересно, что проверяется страна: вредонос запускается на устройствах пользователей из Армении, Белоруссии, Казахстана, России, Украины. Cuckoo стартует только после успешной проверки языка системы.

Шпионский софт пытается закрепиться в ОС через LaunchAgent. Ранее к такой же технике прибегали другие зловреды: RustBucket, XLoader, JaskaGO. Кроме того, Cuckoo использует приложение osascript для отображения фейкового окна ввода пароля (нужно для повышения прав в системе).

«Вредоносная программа пытается добраться до файлов, связанных с определённым софтом. Задача — собрать как можно большее количество информации», — пишут специалисты.

В частности, Cuckoo интересуют данные связки ключей iCloud, Заметок, веб-браузеров, криптокошельков, а также программ Discord, FileZilla, Steam и Telegram.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru