


Злоумышленники бэкдорили пользователей через апдейты антивируса eScan

Злоумышленники бэкдорили пользователей через апдейты антивируса eScan

Злоумышленники бэкдорили пользователей через апдейты антивируса eScan

На протяжении пяти лет киберпреступники использовали антивирус eScan для заражения пользователей сложной вредоносной программой. Проблема заключалась в том, что eScan доставлял обновления по HTTP.

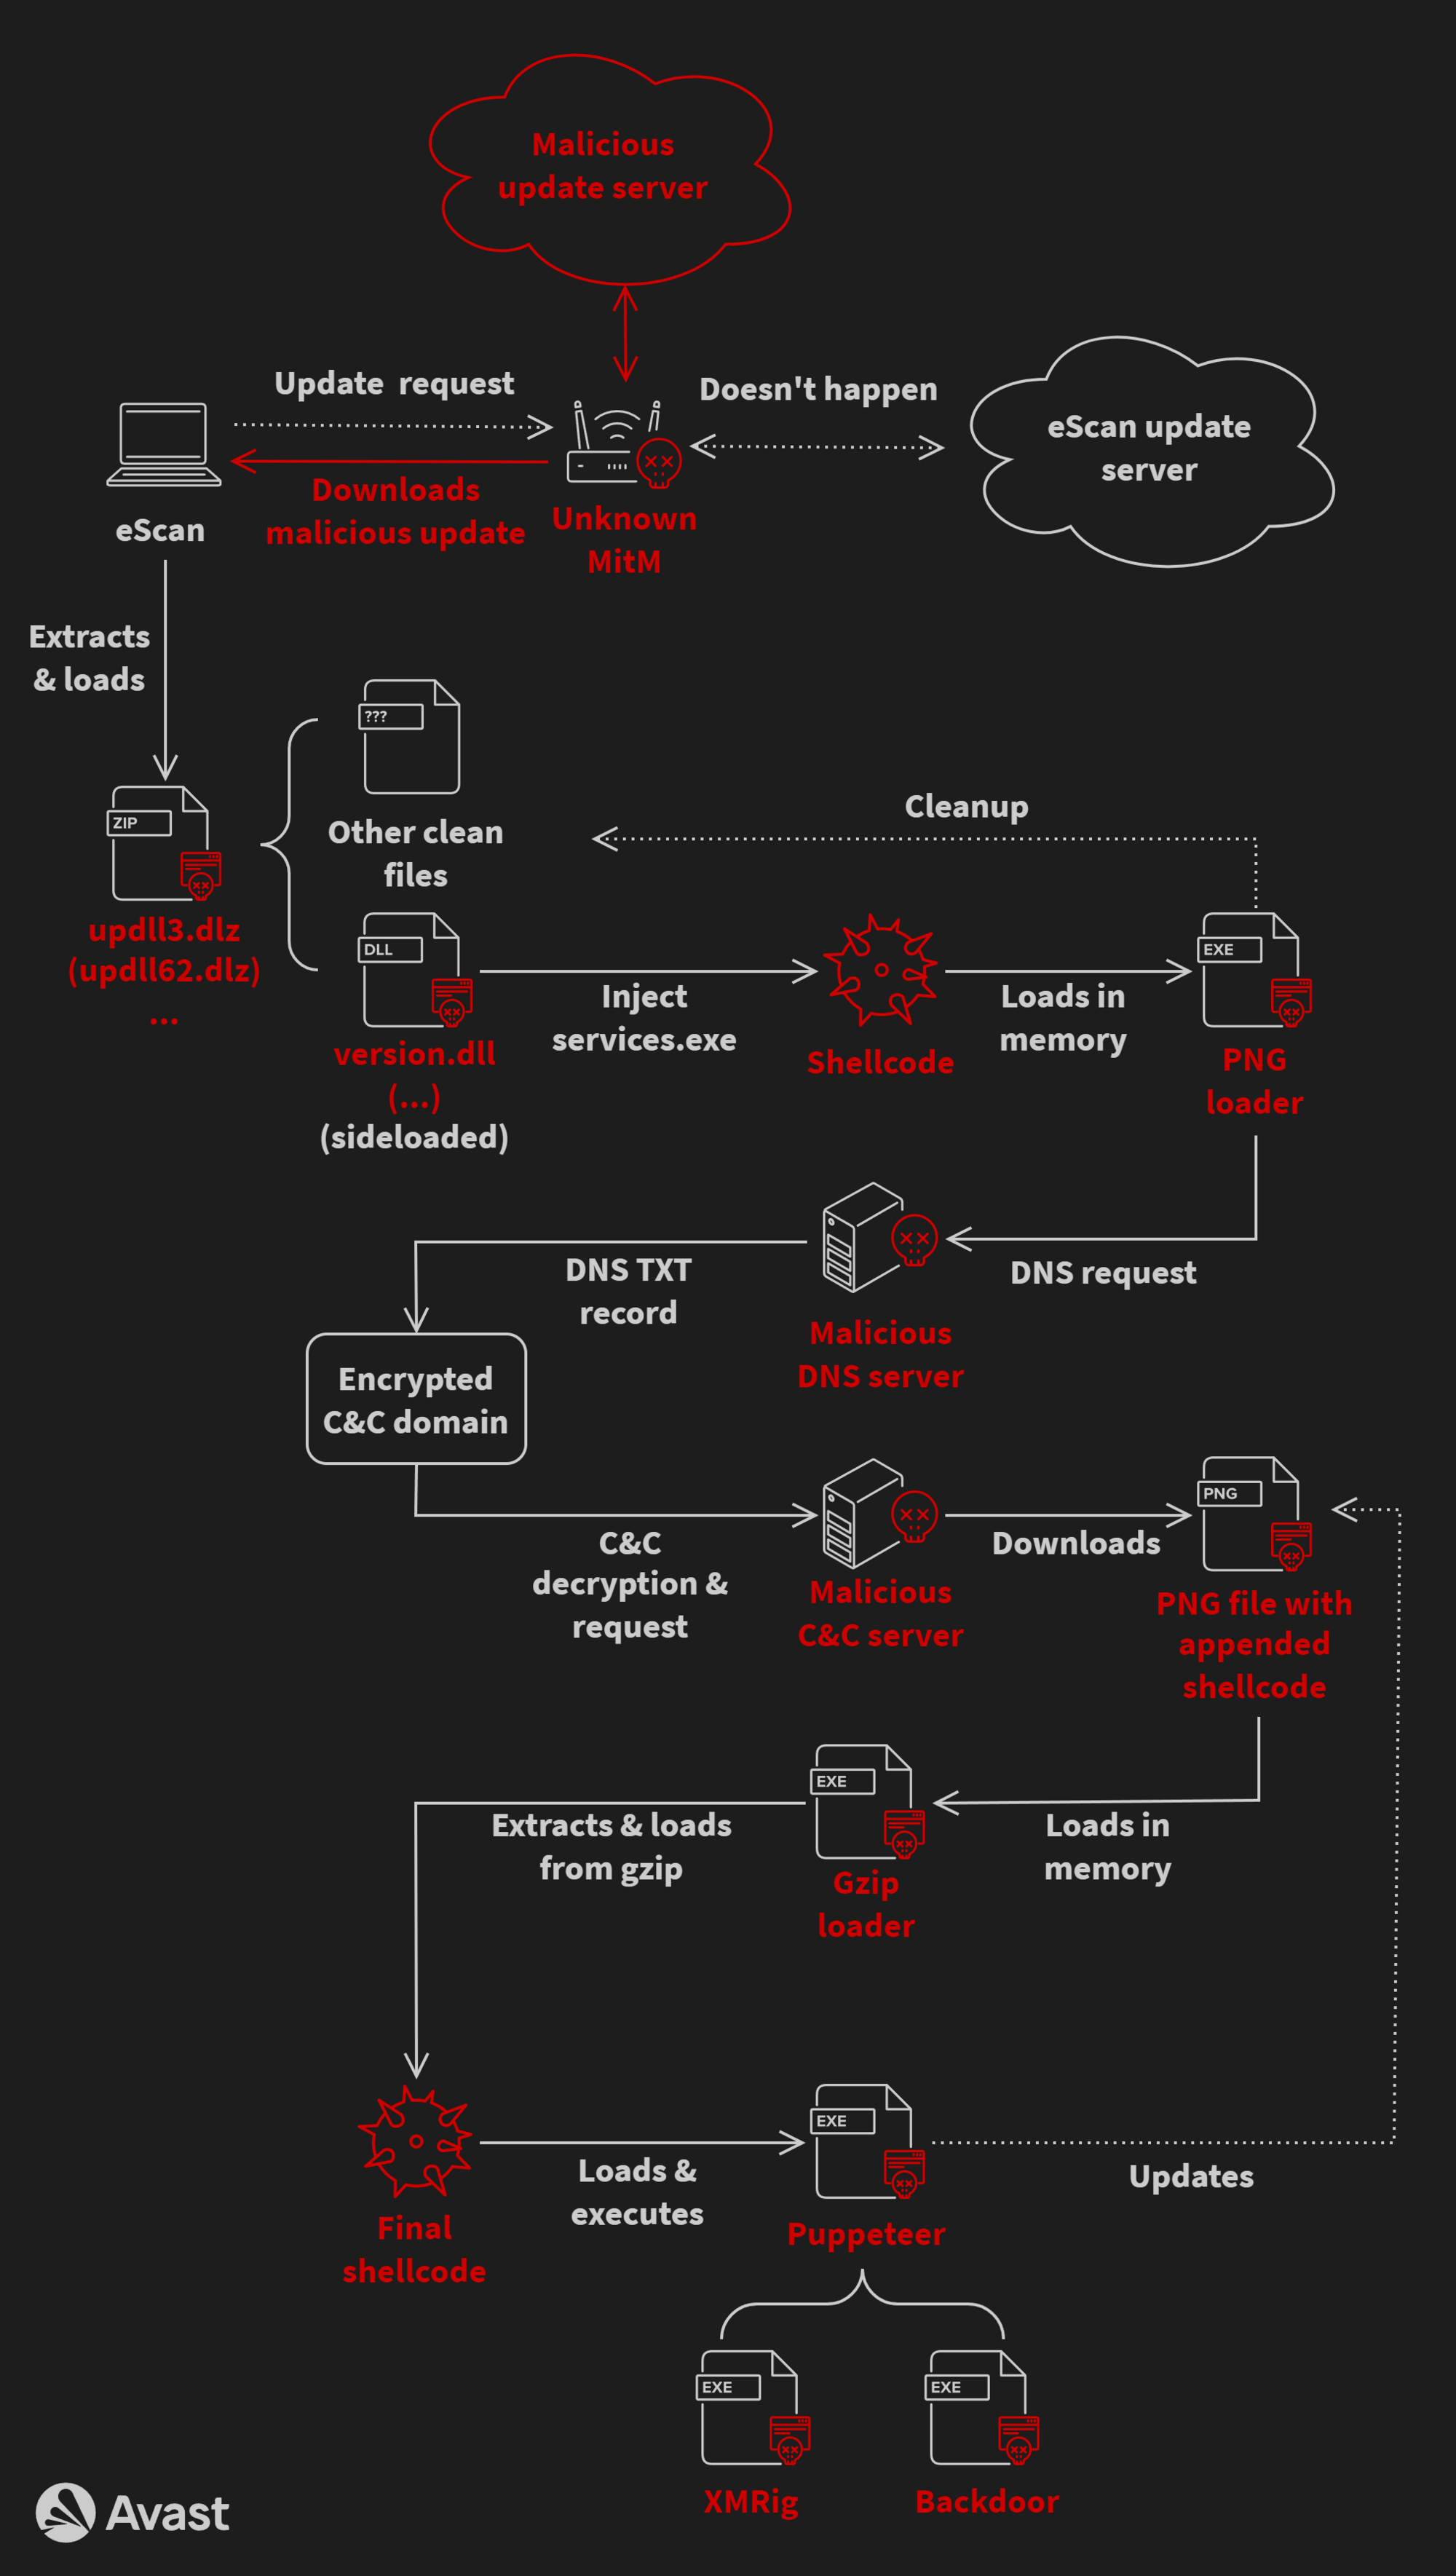
На интересную киберкампанию обратили внимание специалисты чешского антивирусного гиганта Avast. Как уточнили исследователи, киберпреступники устанавливали в системы жертв сложный бэкдор.

По сути, атакующие провернули классическую схему «человек посередине» (man-in-the-middle, MiitM), подменив легитимные обновления антивирусного движка eScan вредоносным файлом.

Интересно, что разработчики защитного продукта использовали HTTP для доставки обновлений как минимум с 2019 года. Это дало возможность злоумышленникам подсовывать людям бэкдор GuptiMiner.

Специалисты Avast уведомили как команду eScan, так и Индийскую компьютерную группу реагирования на чрезвычайные ситуации (CERT). 31 июля 2023 года представители eScan отчитались в устранении проблемы.

Что касается операторов GuptiMiner, они сначала использовали метод перехвата DLL и кастомный DNS-сервер, который позволял использовать имена легитимных доменов. Чуть позже злоумышленники переключились на технику маскировки IP-адреса.

В некоторых случаях вредоносный код прятался в графических изображениях (стеганография), чтобы затруднить его детектирование. Ряд вариантов бэкдора устанавливал кастомный корневой TLS-сертификат. Иногда через обновления eScan к пользователям попадал майнер XMRig.

Подпишитесь на новости

Android помогает рекламе узнавать вас. Один инструмент можно отключить

Вашему телефону не нужно сообщать рекламным приложениям имя владельца. Для узнавания устройства существует рекламный идентификатор — случайная строка, которую приложения могут использовать для рекламы и аналитики. Эдакий цифровой бейджик: фамилии нет, зато вас узнают.

В документации Google объясняется, что пользователь может сбросить или удалить этот идентификатор.

Во втором случае приложения, обращающиеся к соответствующему интерфейсу, получат строку из нулей.

Чтобы воспользоваться ей, откройте настройки Android, найдите раздел «Реклама» и выберите «Удалить рекламный идентификатор». В зависимости от производителя путь может отличаться; в инструкции Google указан маршрут через раздел «Конфиденциальность».

Сброс и удаление — разные действия. Сброс выдаёт новый идентификатор, удаление убирает доступ к нему.

Правда, реклама продолжит появляться, а удаление рекламного ID не отменяет остальные способы сбора данных. Google отдельно предупреждает: у приложений могут быть собственные настройки и другие идентификаторы.

Убрать один инструмент отслеживания можно. Устроить рекламной индустрии полную амнезию одним нажатием — пока нет.

RSS: Новости на портале Anti-Malware.ru