


Злоумышленники бэкдорили пользователей через апдейты антивируса eScan

Злоумышленники бэкдорили пользователей через апдейты антивируса eScan

Злоумышленники бэкдорили пользователей через апдейты антивируса eScan

На протяжении пяти лет киберпреступники использовали антивирус eScan для заражения пользователей сложной вредоносной программой. Проблема заключалась в том, что eScan доставлял обновления по HTTP.

На интересную киберкампанию обратили внимание специалисты чешского антивирусного гиганта Avast. Как уточнили исследователи, киберпреступники устанавливали в системы жертв сложный бэкдор.

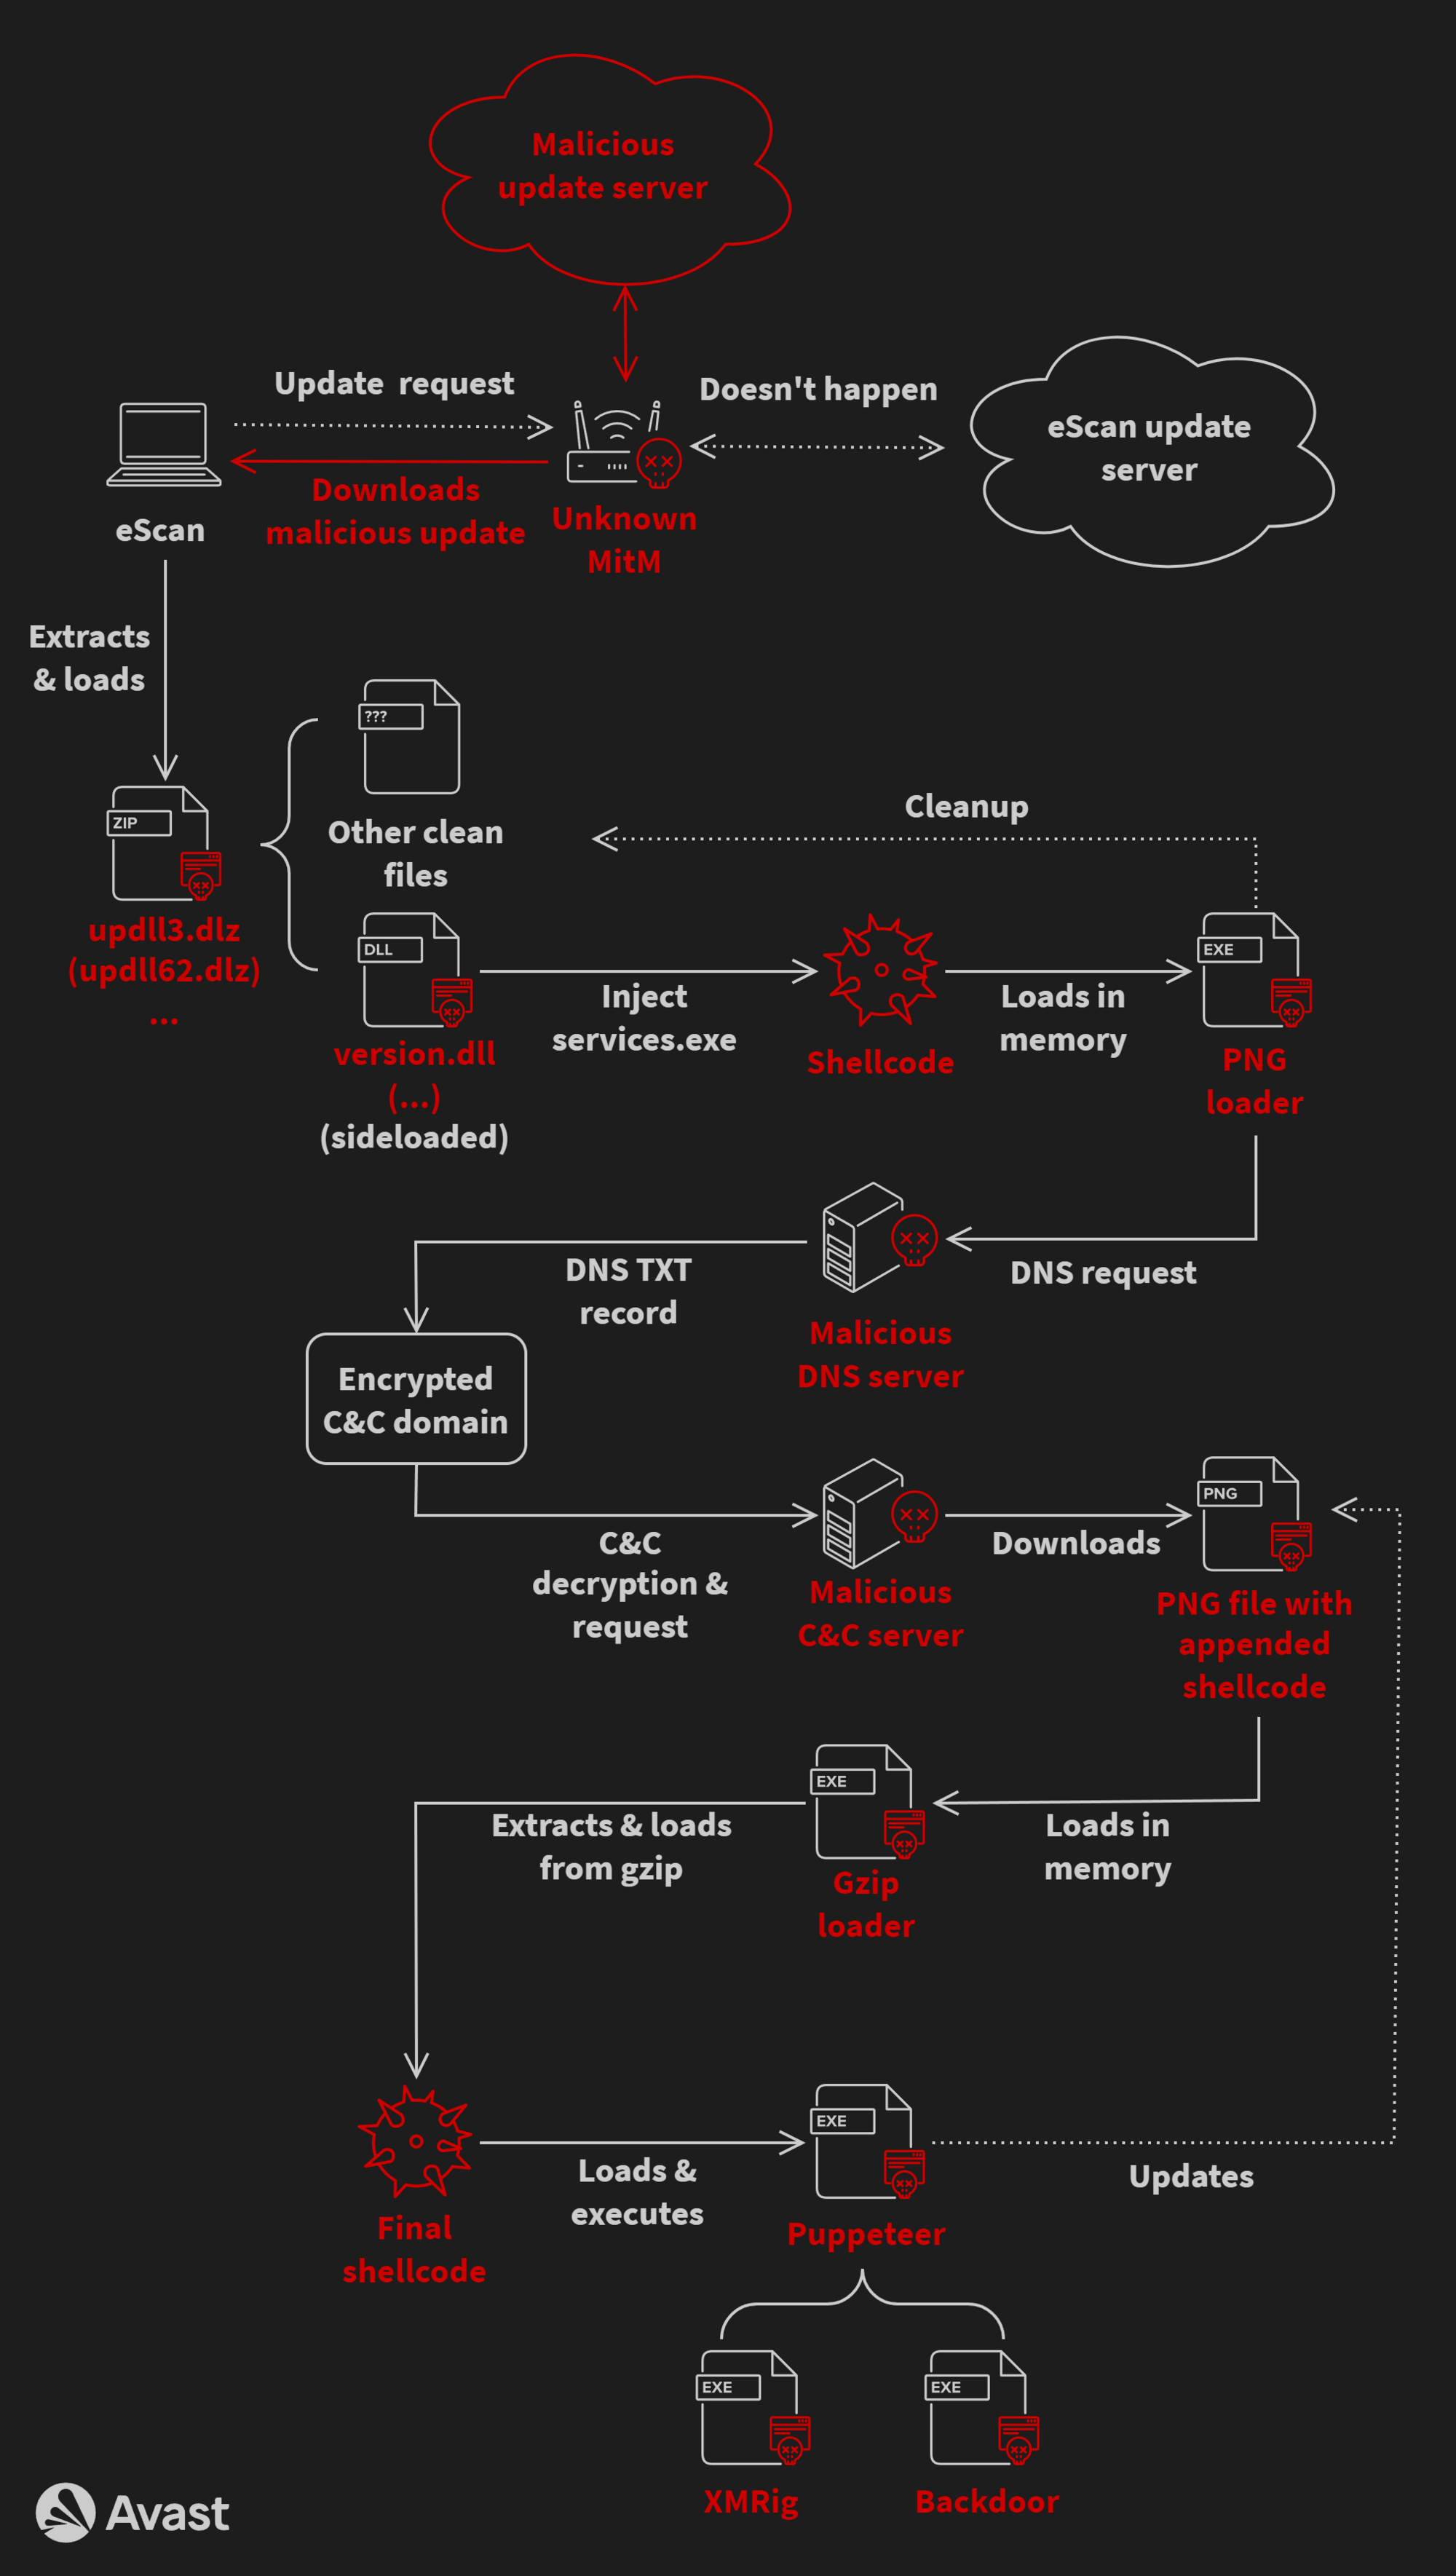
По сути, атакующие провернули классическую схему «человек посередине» (man-in-the-middle, MiitM), подменив легитимные обновления антивирусного движка eScan вредоносным файлом.

Интересно, что разработчики защитного продукта использовали HTTP для доставки обновлений как минимум с 2019 года. Это дало возможность злоумышленникам подсовывать людям бэкдор GuptiMiner.

Специалисты Avast уведомили как команду eScan, так и Индийскую компьютерную группу реагирования на чрезвычайные ситуации (CERT). 31 июля 2023 года представители eScan отчитались в устранении проблемы.

Что касается операторов GuptiMiner, они сначала использовали метод перехвата DLL и кастомный DNS-сервер, который позволял использовать имена легитимных доменов. Чуть позже злоумышленники переключились на технику маскировки IP-адреса.

В некоторых случаях вредоносный код прятался в графических изображениях (стеганография), чтобы затруднить его детектирование. Ряд вариантов бэкдора устанавливал кастомный корневой TLS-сертификат. Иногда через обновления eScan к пользователям попадал майнер XMRig.

Подпишитесь на новости

Не нашли нужное Android-приложение? Google предлагает написать его с ИИ

Нужен собственный трекер привычек или калькулятор для странного рабочего процесса? Google предлагает собрать приложение с помощью ИИ и запускать его через Google Play, при этом без регистрации профессионального аккаунта разработчика.

Как сообщила корпорация, пользователи смогут создавать персональные Android-приложения в Google AI Studio и устанавливать их на свой телефон через Play.

Они останутся приватными и не попадут в общий каталог. Для такого сценария достаточно обычного аккаунта Google.

Функцию постепенно запускают в отдельных странах, включая США, для пользователей старше 18 лет. О доступности в России компания не сообщила.


В ближайшие месяцы Google планирует добавить возможность делиться такими приложениями с друзьями и семьёй. Если захочется выйти на широкую аудиторию, придётся перейти на профессиональный аккаунт разработчика и пройти стандартные проверки безопасности и качества.

RSS: Новости на портале Anti-Malware.ru