


За 3 месяца Роскомнадзор забанил 172 тыс. ресурсов с запрещенным контентом

За 3 месяца Роскомнадзор забанил 172 тыс. ресурсов с запрещенным контентом

За 3 месяца Роскомнадзор забанил 172 тыс. ресурсов с запрещенным контентом

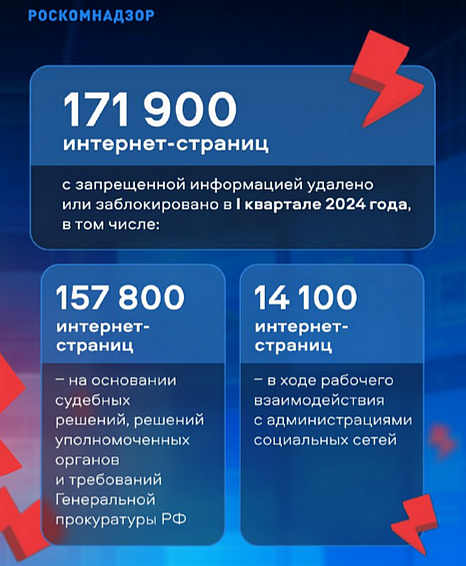
В I квартале 2024 года в рунете с подачи Роскомнадзора было удалено либо заблокировано почти 172 тыс. веб-страниц с запрещенной законом информацией. Статистические данные в наглядном виде опубликованы в телеграм-канале регулятора.

В сравнении с таким же периодом 2023 года число выявленных ресурсов с пропагандой ЛГБТ возросло в 12 раз, с 1,3 тыс. до 15,4 тысячи. Количество блокировок содержимого экстремистского и террористического характера за год увеличилось почти на треть, с 10,5 тыс. до 13,5 тысячи.

Объемы остальной запрещенной информации за год сократились:

  • фейки о Вооруженных Силах РФ — в 3,5 раза;
  • детское порно — почти в 3 раза;
  • суицидальный контент — более чем в 2,5 раза;
  • пронаркотический контент — почти на треть.


Блокировкой регулятор также наказывает иностранных провайдеров, игнорирующих российские нормативы; для таких юрлиц создан и ведется отдельный реестр. На днях в бан попали хостеры GoDaddy и Amazon за нарушение закона о «приземлении» (представительство в России, форма обратной связи на сайтах, личный кабинет у РКН): сайт GoDaddy был полностью заблокирован 12 апреля, AWS — 15 апреля.

Евгений Литовка, технический директор НУБЕС (Nubes), прокомментировал результаты ведомства:

«Данная блокировка пока минимальным образом повлияет на пользователей платформы. Те, кто пользуются интерфейсами, достаточно квалифицированы, чтобы ее обойти с помощью тех же VPN-сервисов. Если же начнут блокировать подсети AWS, как было во времена блокировок Telegram, то какие-то сервисы окажутся непредсказуемо недоступны. Но думаем, что этот опыт уже как-то учтен и выводы сделаны».

Напомним, сайты, веб-страницы, приложения, распространяющие запрещенную законом информацию, Роскомнадзор вносит в Единый реестр запрещенных ресурсов. С марта этого года в него также могут попасть источники информации о методах обхода блокировок, действующих в рунете.

Ограничение доступа к таким ресурсам осуществляется на уровне провайдера — с помощью технических средств противодействия угрозам, ТСПУ. Решение о блокировке при этом может быть принято во внесудебном порядке — например, по требованию Генпрокуратуры.

В этом году Роскомнадзор планирует привлечь ИИ к пополнению черного списка ресурсов. Использование подобного помощника, как надеется регулятор, позволит ускорить процесс выявления правонарушений, повысить его эффективность и сократить издержки.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru