


Группа Core Werewolf пыталась атаковать российскую военную базу в Армении

Группа Core Werewolf пыталась атаковать российскую военную базу в Армении

Группа Core Werewolf пыталась атаковать российскую военную базу в Армении

Киберпреступная группировка Core Werewolf отметилась новыми атаками, целью которых, судя по всему, были российские военные. Фигурирующий в кампании вредоносный файл был загружен на VirusTotal из Армении (город Гюмри).

Группу Core Werewolf еще называют PseudoGamaredon, ранее она атаковала объекты критической информационной инфраструктуры в России, а также предприятия военно-промышленного комплекса. Кибероперации Core Werewolf стартовали в августе 2021 года.

Специалисты российской компании F.A.C.C.T., отслеживающие активность группы, отмечали ее атаки на НИИ, который занимается разработкой вооружения, а также на российский оборонный завод. Последним кибершпионы заинтересовались в начале апреля.

По данным исследователей, злоумышленники используют в своих кампаниях софт UltraVNC. Недавно эксперты Threat Intelligence компании F.A.C.C.T. обратили внимание, что на площадку VirusTotal был загружен вредоносный файл из города Гюмри, Армения.

Это самораспаковывающийся архив в формате 7zSFX, который незаметно устанавливает в систему и запускает программу UltraVNC, открывающую удаленный доступ к устройству.

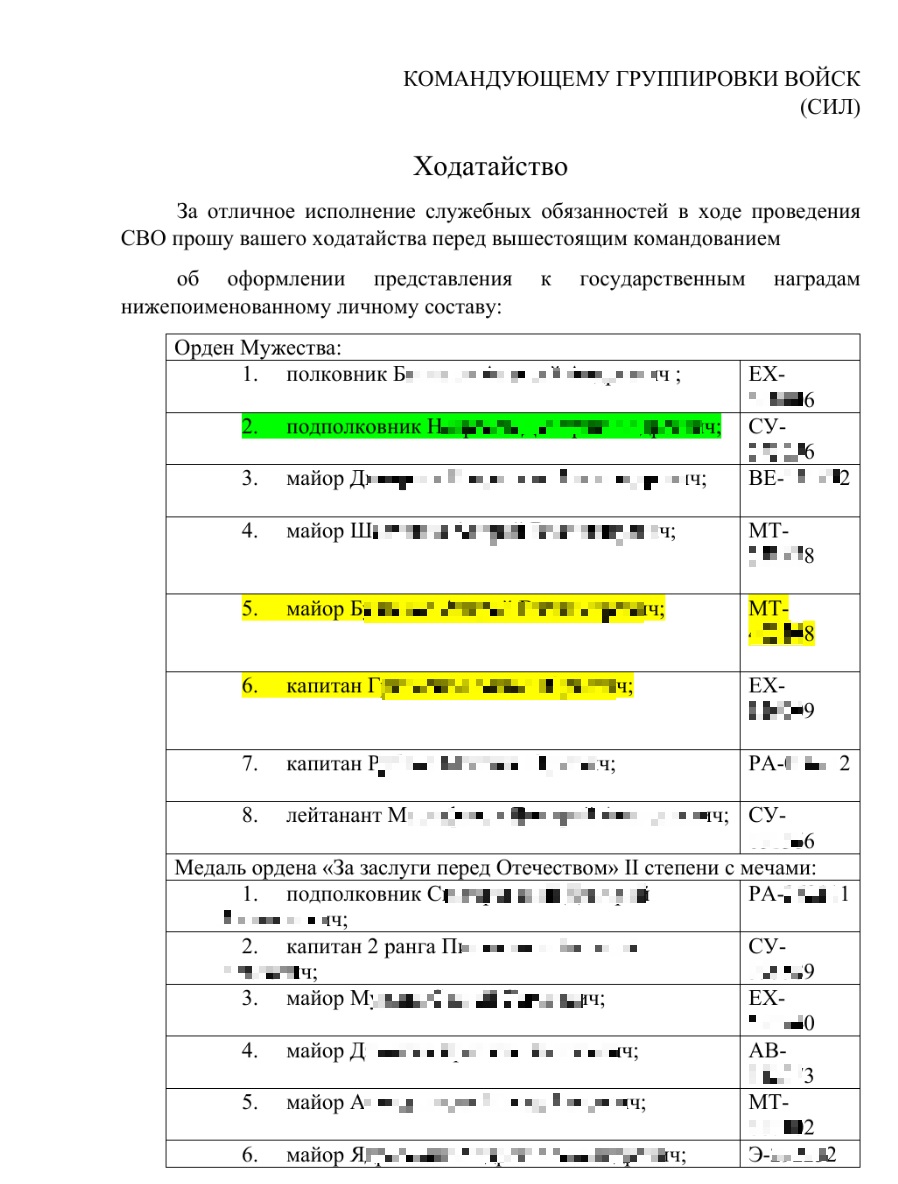
Специалисты выяснили, что целью кибершпионов на этот раз была, скорее всего, 102-я российская военная база. Выступающий приманкой документ намекал на это: маскировался под ходатайство о якобы представлении к госнаградам. Именно в городе Гюмри, кстати, дислоцируется 102-ая российская военная база.


Командным центром в кампании Core Werewolf выступал домен mailcommunity[.]ru, зарегистрированный год назад. Срок аренды уже практически подошел к концу, но злоумышленники продлили его еще на год и сразу начали использовать в атаках.

Образец UltraVNC и файл конфигурации ничем не отличаются от уже ранее использованных группировкой.

Подпишитесь на новости

Микрон заложил недвижимость и оборудование по кредитам на 11,6 млрд руб.

Российский производитель микроэлектроники «Микрон» передал недвижимость и оборудование в залог по кредитным договорам на сумму свыше 11,6 млрд рублей. Большая часть этих денег предназначалась для рефинансирования прежних займов. Отдельно компания привлекла 380 млн рублей у материнского холдинга «Элемент», в том числе тоже на погашение долгов.

Об этом выяснил CNews, изучив корпоративные документы «Микрона». Самая крупная — кредитная линия на 8,56 млрд рублей, открытая в декабре 2023 года до января 2031-го.

Она пошла на рефинансирование кредитов 2019 и 2021 годов. В обеспечение передали 23 объекта недвижимости залоговой стоимостью 2,37 млрд рублей и права аренды земли.

В октябре 2025-го предприятие привлекло ещё 2,8 млрд рублей для замены кредита 2022 года. Дополнительные помещения снова отправились в залог. Финансовый апгрейд здесь выглядит так: старый кредит меняют на новый.

Займ у «Элемента» на 380 млн рублей оформлен в январе 2026-го. Его цели — расчёты с Фондом развития промышленности и пополнение оборотных средств.

По итогам 2025 года «Микрон» получил убыток. В июне акционеры решили не выплачивать дивиденды. Представители «Элемента» на запрос CNews не ответили.

RSS: Новости на портале Anti-Malware.ru