


Гарда WAF уже в доступе, в том числе онлайн

Гарда WAF уже в доступе, в том числе онлайн

Гарда WAF уже в доступе, в том числе онлайн

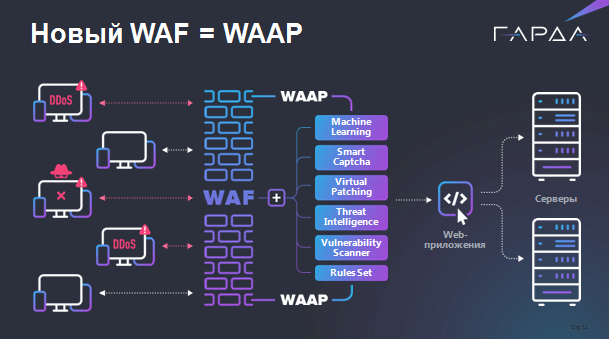
Группа компаний «Гарда» объявила о выпуске WAF собственной разработки. Новый межсетевой экран для веб-приложений предоставляет опцию защиты API и потому позиционируется как WAAP, Web Application and API Protection.

Прошлогодний опрос, проведенный аналитическим центром «Гарда», показал, что в России WAF входят в ТОП-3 технологий защиты бизнеса. В прошлом году объем рынка WAF составил 4,2 млрд, к 2025 году, по прогнозам, достигнет 10,8 млрд.

Рост спроса на решения этого класса подстегивает массирование атак на российские веб-ресурсы. За три квартала 2023 года их количество, по оценке экспертов, увеличилось на 44%. В этом году участились атаки на ИТ-подрядчиков: злоумышленники поняли, что таким образом можно нанести еще больший урон (из-за возможности получения доступа к сетям заказчиков разработок).

У российского рынка WAF есть и другие, внутренние стимулы:

  • развитие сферы онлайн-услуг;
  • курс страны на технологический суверенитет и расширение цифровизации;
  • рост популярности веб API и машинного обучения;
  • ужесточение отраслевых стандартов и норм ИБ.

«Современная реальность делает веб-приложения основным каналом коммуникации между бизнесом и клиентами, становится все больше высоконагруженных приложений, за каждым из них стоит масса сервисов, — комментирует Рустэм Хайретдинов, заместитель гендиректора «Гарда». — Любой элемент этой цепочки в определенной степени уязвим, а отказ одного может повлечь за собой финансовые и репутационные риски. В связи с этим возникают вопросы о том, как обеспечить двустороннюю защиту: без ущерба производительности информационных систем и прерывания бизнес-процессов и безопасность цифровых сервисов и доверенных приложений».

Продукт «Гарда WAF» способен удовлетворить такие потребности: он анализирует трафик веб-приложений, обнаруживает подозрительную активность пользователей, автоматически выявляет уязвимости, блокирует несанкционированный доступ к базам данных, попытки брутфорса и DDoS уровня 7.


Новинка доступна как SaaS и on-premise. Осенью ожидается сертификация ФСТЭК.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru