


Хактивисты DumpForums хвастаются кражей 40 Тбайт данных у ДИТ Москвы

Хактивисты DumpForums хвастаются кражей 40 Тбайт данных у ДИТ Москвы

Хактивисты DumpForums хвастаются кражей 40 Тбайт данных у ДИТ Москвы

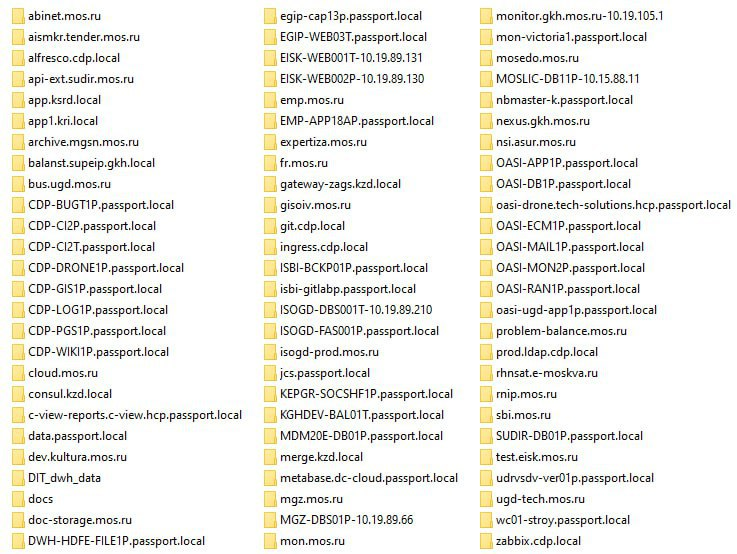
Участники хактивистской группировки DumpForums заявили, что им удалось получить доступ к сети Департамента информационных технологий Москвы (ДИТ) и выгрузить базы различных ресурсов — суммарно 40 Тбайт данных.

По словам злоумышленников, первые серверы ДИТ они взломали год назад. Закрепившись в сети, взломщики приступили к поиску нужной информации и в итоге якобы выкачали базы данных ЕМИАС, ИС УДРВС (система управления данными в распределенной вычислительной среде), портала mos.ru, СУДИР (система управления доступом к инфоресурсам столицы) и многих других ресурсов.

Согласно заявлению, в утечку попали ПДн москвичей и отдельно — госслужащих, а также информация о разработках ДИТ.


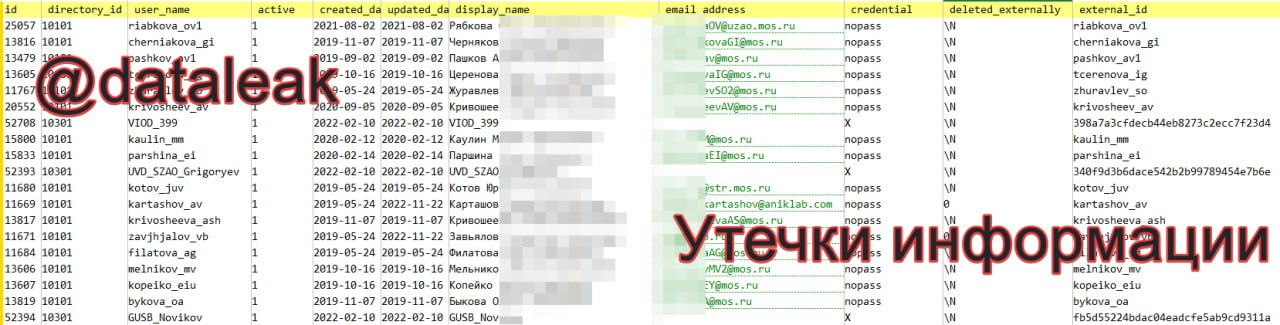
В подтверждение своих слов хактивисты выложили дамп базы данных jira.cdp.local на 335 586 строк. Анализ показал, что файл содержит следующую информацию:

  • юзернейм;
  • ФИО;
  • имейл (288 395 адресов @mos.ru);
  • дата регистрации и обновления записи (с 24.05.2019 по 20.06.2023);
  • внутренние идентификаторы.


По данным телеграм-канала «Утечки информации», ранее в даркнете появилось объявление о продаже дампа базы данных zdrav.mos.ru от сентября 2023 года. Убедиться в достоверности информации экспертам не удалось.

В прошлом году гиперактивные DumpForums утверждали, что взломали «Интурист», «Первый Бит» и BI.ZONE, в 2022-м — ФНС России.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru