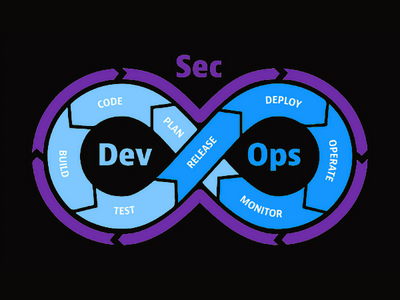
Российские компании активно развивают практики безопасной разработки. Согласно исследованию State of DevOps Russia 2025, 77% организаций уже внедряют процессы DevSecOps и используют инструменты информационной безопасности при создании и поставке программного обеспечения.
Еще 75% компаний регулярно собирают метрики, связанные с ИБ, что говорит о новом уровне зрелости культуры безопасной разработки в России.
Исследование, проведенное компанией «Экспресс 42» при участии более 3300 специалистов из разных отраслей, впервые подробно изучило, как глубоко безопасность интегрирована в DevOps-процессы.
Результаты показали, что у 40% организаций системы защиты встроены во все этапы DevOps, а около 60% применяют инструменты безопасности в CI/CD-конвейере — то есть в процессе сборки, тестирования и развертывания ПО. Почти половина компаний проверяет код на уязвимости еще на ранних стадиях разработки, а 45% проводят автоматическое сканирование во время тестирования.
Большинство участников опроса (три четверти) уже применяют метрики безопасности в своей работе. Самыми популярными стали показатели времени восстановления после инцидентов (40%), количества нарушений политик безопасности (38%), числа критических уязвимостей (37%) и скорости реагирования на угрозы (37%).
Эксперты отмечают: компании начинают не просто внедрять средства защиты, но и оценивать эффективность ИБ-процессов, что является ключевым шагом к зрелому DevSecOps. При этом при выборе инструментов главными критериями остаются функциональность, результативность и способность легко встраиваться в существующие рабочие процессы.
Однако у российских команд по-прежнему есть трудности. 46% респондентов сообщили о нехватке экспертизы при внедрении DevSecOps, 42% — о проблемах совместимости с текущими системами, а 41% — о высокой стоимости решений. Еще четверть участников признались, что не всегда могут корректно интерпретировать результаты автоматического анализа кода.
Эксперты подчеркивают, что развитие DevSecOps требует не только технологий, но и изменения культуры разработки — вовлечения сотрудников, обучения работе с метриками и осознания ценности информационной безопасности.
По оценке специалистов, в 2025 году российский DevOps вступил в новую фазу: безопасность перестала быть дополнительной опцией и становится неотъемлемой частью разработки.