


Новая группа кибервымогателей Muliaka атакует российские компании

Новая группа кибервымогателей Muliaka атакует российские компании

Новая группа кибервымогателей Muliaka атакует российские компании

Muliaka — новая группа кибервымогателей, на операции которой обратили внимание специалисты F.A.C.C.T. Злоумышленники взяли в прицел российские компании, которые атакуют с декабря 2023 года.

Киберпреступники орудуют программой-вымогателем, устанавливая её в сеть жертвы. Причём интересно, что для запуска вредоноса на Windows-компьютерах Muliaka пользуется популярным корпоративным антивирусом.

Своё имя группа получила частично от аккаунта электронной почты — kilamulia@proton.me.

Как отмечается в блоге F.A.C.C.T., в январе группировке удалось пробить одну из российских компаний, зашифровать Windows-системы и виртуальную инфраструктуру VMware ESXi.

После получения доступа к инфраструктуре атакующие выждали две недели, а затем начали шифровать данные. VPN-сервис компании выступил в качестве вектора проникновения, а служба удаленного управления WinRM (Windows Remote Management) помогла перемещаться по узлам инфраструктуры.

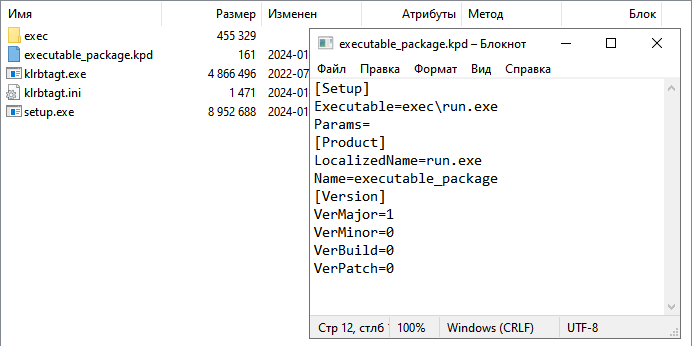
Запустить шифровальщик удалённо злоумышленникам помог инсталляционный пакет и соответствующая задача. Жертвам не помогает даже наличие установленного антивируса в ИТ-инфраструктуре — Muliaka использует его для продвижения по сети.


Чтобы лишить целевую организацию резервных копий, группировка запускала дополнительный PowerShell-скрипт Update.ps1, задача которого — остановить и запретить службы баз данных и резервного копирования, а также удалить точки восстановления и теневые копии. Схожую схему, кстати, использовала OldGremlin.

Фигурирующий Windows-шифровальщик тоже интересен: его слепили из утёкших в публичный доступ исходных кодов вымогателя Conti 3. Вредонос шифрует данные в два прохода.

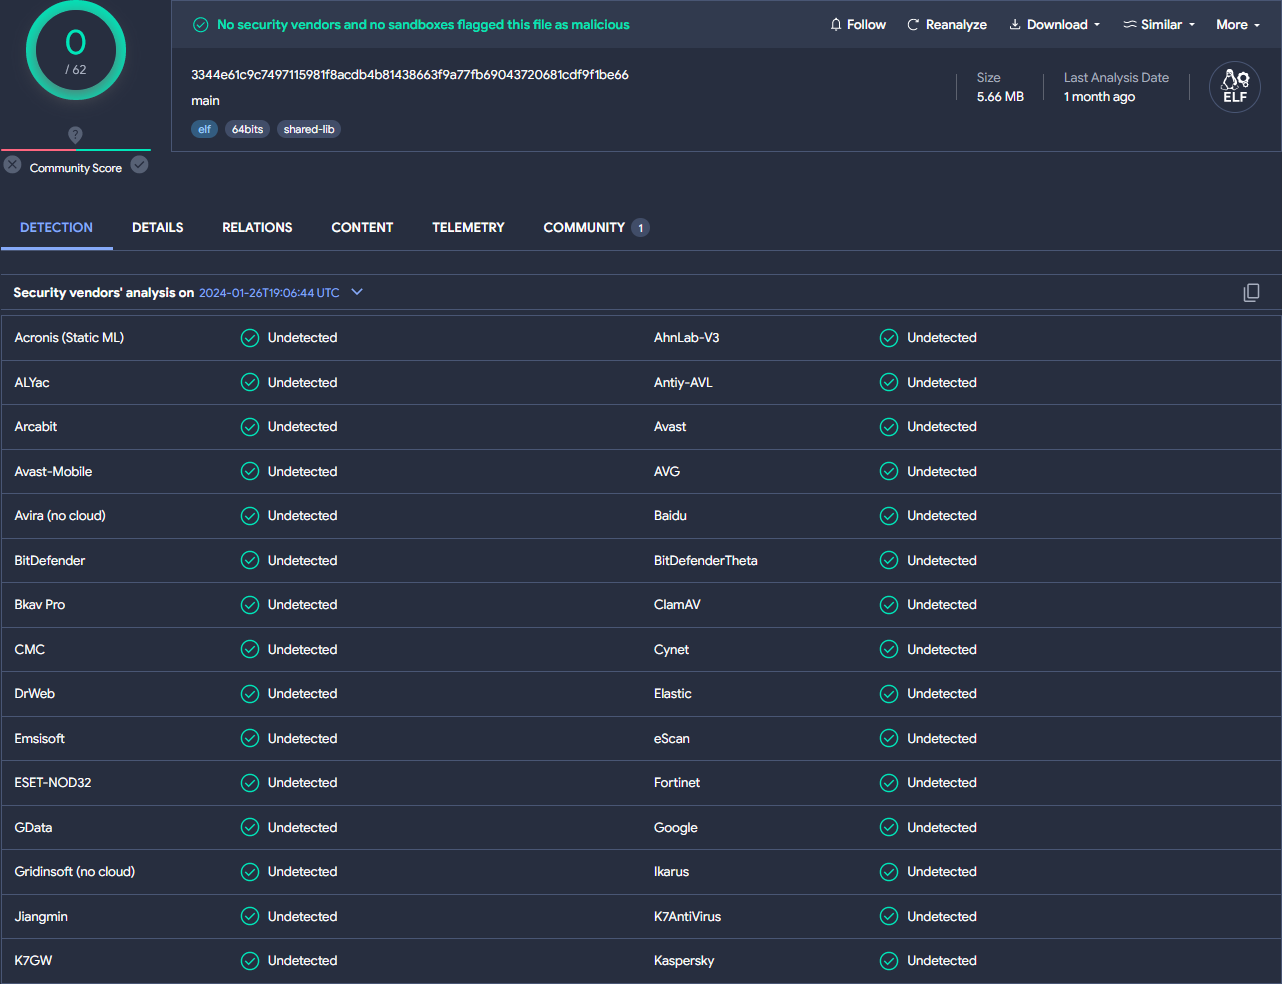
Интересный момент: практически все обнаруженные экспертами образцы были загружены на портал VirusTotal из Украины.

Подпишитесь на новости

Sentra представила ИИ-хакера, который ищет реальные пути взлома бизнеса

Список уязвимостей есть, а понимания, как через них добраться до важных систем, — нет. Sentra представила ИИ-хакера: автономное решение, которое должно непрерывно проверять защищённость компании с позиции атакующего. По описанию разработчика, команда специализированных ИИ-агентов ведёт разведку, изучает веб-приложения и API, строит гипотезы и собирает цепочки атак.

Критические находки система проверяет на фактическую эксплуатируемость в рамках разрешённого сценария тестирования.

Задача — показать, какие проблемы действительно позволяют провести атаку и требуют исправления в первую очередь.

Особый акцент сделан на логических ошибках: неправильном разграничении доступа, избыточных правах, обработке ролей и идентификаторов, небезопасных сценариях API. ИИ-хакер также ищет сочетания проблем, которые по отдельности выглядят нестрашно, а вместе открывают дорогу злоумышленнику.

Для подтверждённой цепочки система готовит техническое доказательство, описание риска, список затронутых компонентов и рекомендации. После исправлений проводит повторную проверку.

Такой цикл разработчик связывает с CTEM — непрерывным управлением подверженностью киберугрозам. Среди дополнительных сценариев — приоритизация уязвимостей, проверки приложений до релиза и purple teaming для оценки защитных механизмов и тренировки команд.

Решение можно использовать из облака Sentra или развернуть локально. По данным компании, продукт включён в реестр российского ПО, а его архитектура позволяет менять языковые модели с учётом требований заказчика.

Sentra сообщает о завершении функционального тестирования с несколькими интеграторами и проведении пилотов в российских компаниях.

RSS: Новости на портале Anti-Malware.ru