


Вымогатели Werewolves выставляют претензии и зовут на военные сборы

Вымогатели Werewolves выставляют претензии и зовут на военные сборы

Вымогатели Werewolves выставляют претензии и зовут на военные сборы

Эксперты F.A.C.C.T. зафиксировали новый всплеск атак вымогателей Werewolves на российские организации. Активно рассылаемые вредоносные письма используют темы весеннего призыва и досудебных претензий.

Атакам по имейл подвергаются производственные, энергетические, геологоразведочные компании. Анализ показал, что вложения в форматах .doc и .xls содержат загрузчик маячка Cobalt Strike, облегчающего проникновение в корпоративные сети.

Обнаруженные сообщения Werewolves, предлагающие урегулировать спор в досудебном порядке, написаны от имени различных транспортных компаний и липецкого ресторана. Тема указана как «Претензионное», прикрепленный вредоносный файл именуется «рекламация.doc» либо «акт сверки.xls».

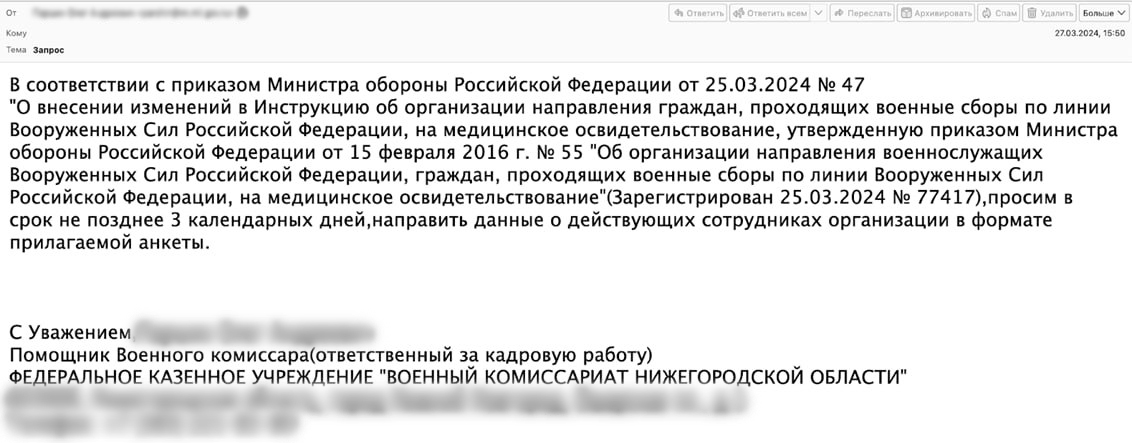
Чтобы скрыть истинный адрес отправителя, используется спуфинг; рассылки проводятся предположительно с взломанных аккаунтов. Одно из поддельных писем, попавших в поле зрения аналитиков, использовало тему военных сборов, актуальную для начала весны; в строке «От:» был проставлен несуществующий адрес военкомата Нижегородской области, а вредоносный аттач назывался «анкета.xls».


Кибергруппа Werewolves объявилась в рунете в прошлом году. Злоумышленники промышляют вымогательством, используя с этой целью модификацию шифровальщика LockBit 3.0 (Black), созданную с помощью слитого в Сеть билдера.

В целевых атаках используются также Cobalt Strike, AnyDesk, Netscan. За возврат зашифрованных файлов у жертвы могут потребовать от $130 тыс. до $1 миллиона. Отчеты об успешных атаках Werewolves публикует на собственном сайте и не прячет его в сети Tor; для жертв там предусмотрены платные опции — «удалить данные» и «скрыть данные на один день». В ноябре площадка сменила домен, но осталась в открытом доступе.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru