


Вымогатели Werewolves выставляют претензии и зовут на военные сборы

Вымогатели Werewolves выставляют претензии и зовут на военные сборы

Вымогатели Werewolves выставляют претензии и зовут на военные сборы

Эксперты F.A.C.C.T. зафиксировали новый всплеск атак вымогателей Werewolves на российские организации. Активно рассылаемые вредоносные письма используют темы весеннего призыва и досудебных претензий.

Атакам по имейл подвергаются производственные, энергетические, геологоразведочные компании. Анализ показал, что вложения в форматах .doc и .xls содержат загрузчик маячка Cobalt Strike, облегчающего проникновение в корпоративные сети.

Обнаруженные сообщения Werewolves, предлагающие урегулировать спор в досудебном порядке, написаны от имени различных транспортных компаний и липецкого ресторана. Тема указана как «Претензионное», прикрепленный вредоносный файл именуется «рекламация.doc» либо «акт сверки.xls».

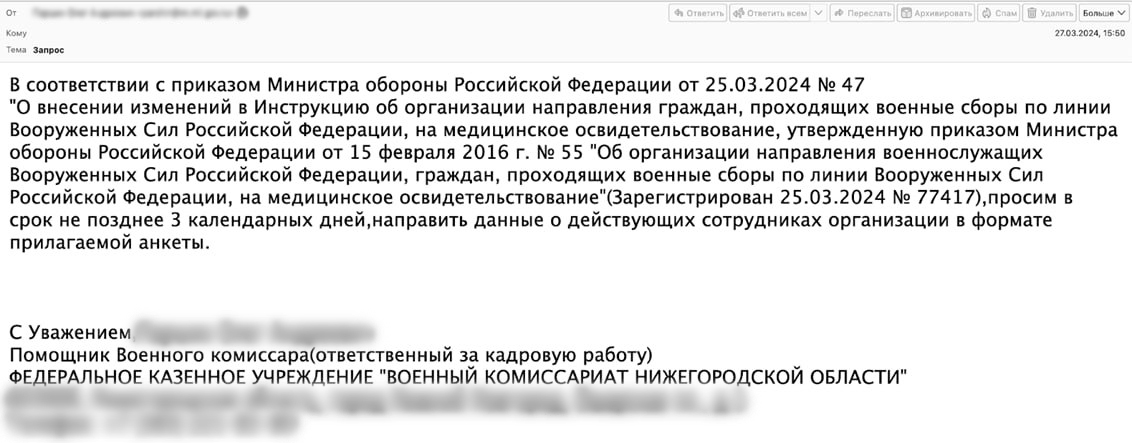
Чтобы скрыть истинный адрес отправителя, используется спуфинг; рассылки проводятся предположительно с взломанных аккаунтов. Одно из поддельных писем, попавших в поле зрения аналитиков, использовало тему военных сборов, актуальную для начала весны; в строке «От:» был проставлен несуществующий адрес военкомата Нижегородской области, а вредоносный аттач назывался «анкета.xls».


Кибергруппа Werewolves объявилась в рунете в прошлом году. Злоумышленники промышляют вымогательством, используя с этой целью модификацию шифровальщика LockBit 3.0 (Black), созданную с помощью слитого в Сеть билдера.

В целевых атаках используются также Cobalt Strike, AnyDesk, Netscan. За возврат зашифрованных файлов у жертвы могут потребовать от $130 тыс. до $1 миллиона. Отчеты об успешных атаках Werewolves публикует на собственном сайте и не прячет его в сети Tor; для жертв там предусмотрены платные опции — «удалить данные» и «скрыть данные на один день». В ноябре площадка сменила домен, но осталась в открытом доступе.

Подпишитесь на новости

Банк России усиливает контроль наличных: скопленное придётся подтвердить

Принести в банк крупную сумму и заявить, что давно копил может оказаться недостаточно. Банк России рекомендовал банкам проверять происхождение наличных при операциях граждан от 5 млн рублей (за один раз или суммарно за календарный месяц). Особое внимание будут уделять операциям, нетипичным для обычных расчётов человека.

Как объяснил Банк России, кредитным организациям надо помешать выводу теневой наличности в легальный оборот. Регулятор утверждает, что меры затрагивают узкий круг клиентов.

Рекомендации охватывают переводы наличными без открытия счёта, обмен валюты, покупку слитков, драгоценных монет и обработанных природных алмазов.

Подтверждать источник денег банкам рекомендуют до операции. Для этого пригодятся справки о доходах, договор продажи имущества, документы о наследстве или дарении.

Если подтверждающие сведения у банка уже есть и объёмы операций существенно не выросли, рекомендации допускают исключение. Дробление сумм ради обхода проверки, наоборот, может вызвать дополнительные подозрения.

Параллельно ЦБ отчитался о снижении жалоб на кибермошенников: за январь — сентябрь 2026 года их стало на 34,1% меньше, чем годом ранее. Число случаев, когда аферисты убеждали людей перевести деньги или раскрыть данные, по сообщению регулятора, сократилось на 44,8%.

Зато основные претензии банковских клиентов теперь связаны с отказами в операциях и ограничениями по счетам. Хотя, по данным проверок ЦБ, необоснованных ограничений стало заметно меньше.

RSS: Новости на портале Anti-Malware.ru