


ИИ помог Почте Mail.ru сократить число жалоб на спам в 1,5 раза

ИИ помог Почте Mail.ru сократить число жалоб на спам в 1,5 раза

ИИ помог Почте Mail.ru сократить число жалоб на спам в 1,5 раза

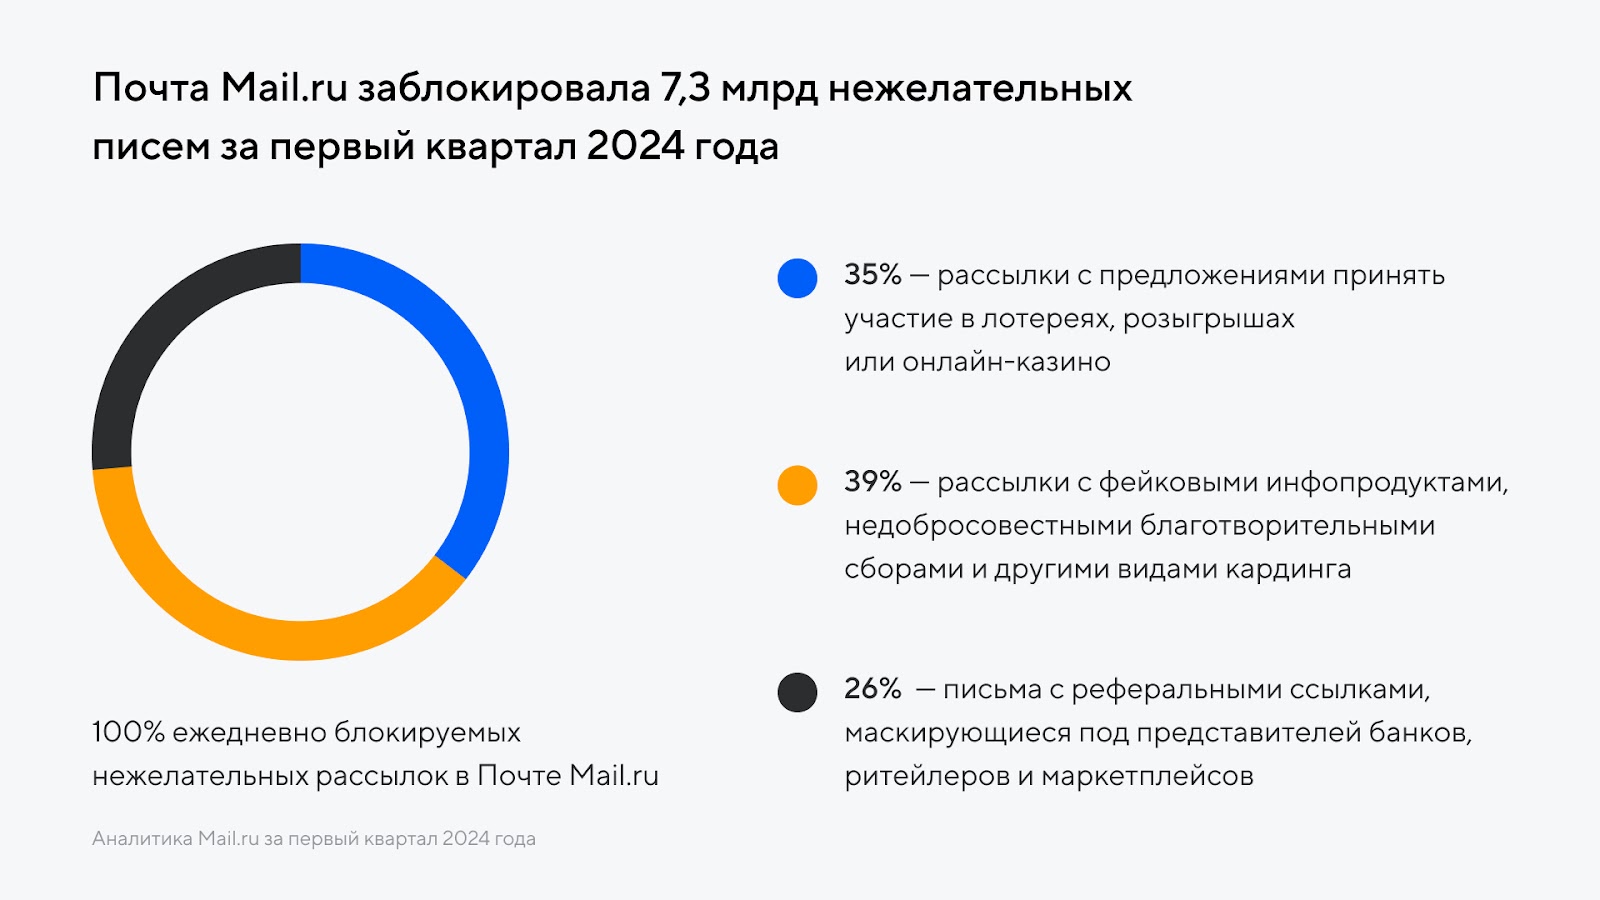
В I квартале 2024 года антиспам Почты Mail.ru заблокировал свыше 7,3 млрд нежелательных писем — на 70% больше, чем годом ранее. Число жалоб пользователей на спам сократилось в 1,5 раза; эффективность была повышена за счет использования ИИ-технологий.

Фильтрация входящих сообщений и распределение их по папкам осуществляются автоматически; письма из достоверных источников помечаются зеленым щитом. В настоящее время защита Почты Mail.ru ежедневно блокирует более 80 млн единиц спама.


«Путем анализа текста и метаданных писем алгоритмы машинного обучения в Почте Mail.ru выявляют подозрительные схемы и обеспечивают защиту пользователей от вредоносного контента, такого как мошенничество, фишинг, кибератаки, обман с предложением заработка, просьбы о помощи несуществующим родственникам и т. д.», — уточнил Алексей Бруевич, руководитель направления Антиспама Почты Mail.ru.

Анализ данных о блокировках показал, что в составе почтового мусора преобладают послания фишеров и других мошенников.


Другой крупный почтовый провайдер, Google, недавно дополнил свой антиспам автоматической блокировкой массовых рассылок, источник которых не прошел проверку на благонадежность.

Что касается ИИ-помощников в фильтрации спама, недалеко то время, когда они станут  общедоступными. В России, например, уже создан такой инструмент персональной защиты, и желающие скоро смогут его протестировать.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru