


Баг Microsoft Edge позволял незаметно установить вредоносные расширения

Баг Microsoft Edge позволял незаметно установить вредоносные расширения

Баг Microsoft Edge позволял незаметно установить вредоносные расширения

Уязвимость в Microsoft Edge, для которой уже есть патч, позволяет в случае эксплуатации установить вредоносные и потенциально опасные расширения на системах пользователей.

Об опасности бреши рассказал эксперт Guardio Labs Олег Зайцев. В отчёте отмечается следующее:

«Выявленная уязвимость могла позволить условным атакующим воспользоваться частным API, предназначенным для маркетинга, чтобы незаметно установить дополнительные аддоны с высокими правами. Целевой пользователь при этом не заметил бы вредоносной активности».

Проблема получила идентификатор CVE-2024-21388 и 6,5 балла по шкале CVSS. К счастью, Microsoft уже устранила этот баг с выходом стабильной версии Edge под номером 121.0.2277.83 (релиз был 25 января 2024 года).

Разработчики поблагодарили Олега Зайцева и Джуна Кокатсу за сообщения об уязвимости. В корпорации также отметили:

«Злоумышленник в случае успешной эксплуатации бреши мог получить права, необходимые для установки расширения».

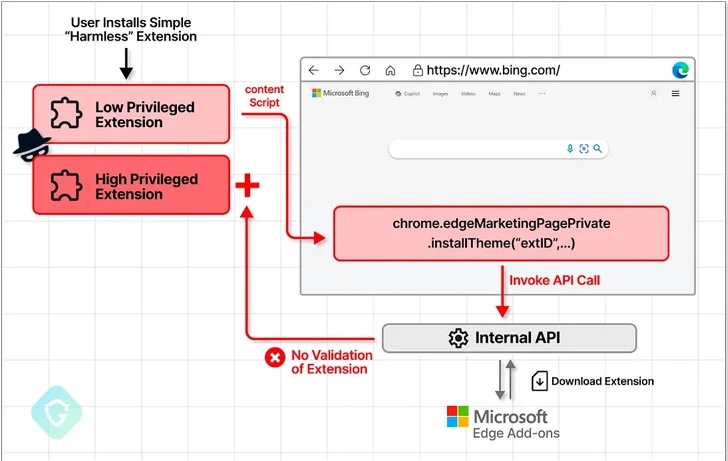
Корень проблемы крылся в привилегированном доступе Edge к ряду частных API (например, edgeMarketingPagePrivate), что открыло возможность для установки аддонов. Единственное условие, которое необходимо было соблюсти атакующему, — расширение должно размещаться в официальном магазине Microsoft.


В итоге примерный вектор атаки выглядел бы так: злоумышленник публикует в магазине с виду безобидное расширение, после чего использует его для внедрения куска вредоносного JavaScript-кода в страницу bing[.]com.

В этом случае у киберпреступника появлялась бы возможность установить любой другой сторонний аддон, используя вышеупомянутый API.

Подпишитесь на новости

Продали российское ПО — можно вылететь из реестра. Что проверить до сделки

Продать программу или передать её с ИП основателя на компанию — ещё не значит автоматически поменять правообладателя в реестре российского ПО. Потребуется отдельное заявление и проверка Минцифры. Если новый владелец не соответствует требованиям, продукт рискует вылететь из реестра.

Как пройти процедуру и где чаще ошибаются заявители, разобрала на Хабре ИТ-юрист Ксения Сальникова.

По её словам, проверка во многом напоминает первоначальное включение: ведомство изучает документы нового правообладателя, хотя техническая экспертиза самой программы повторно не проводится.

Одного договора отчуждения недостаточно. Понадобятся сведения о структуре владения, документы на исключительные права, обновлённая документация и информация о выручке и выплатах иностранным лицам. Договоры на инфраструктуру хранения кода и сборки тоже необходимо подготовить с учётом смены владельца.


Отдельная ловушка — сайт, поскольку документацию нужно разместить на ресурсе нового правообладателя.

Если программа зарегистрирована в Роспатенте, переход исключительного права необходимо зарегистрировать и там. При этом новое свидетельство, поясняет автор, не выдают — в существующем появляется соответствующая отметка.

В личном кабинете реестра легко ошибиться даже с формой: требуется «Заявление о внесении изменений», а не похожее по смыслу уведомление.


Учтите, что проверку покупателя и переоформление документов стоит планировать заранее.

RSS: Новости на портале Anti-Malware.ru