


Ботнет TheMoon заразил 6 тыс. роутеров ASUS за 72 часа

Ботнет TheMoon заразил 6 тыс. роутеров ASUS за 72 часа

Ботнет TheMoon заразил 6 тыс. роутеров ASUS за 72 часа

Новый образец вредоносной программы TheMoon атакует маршрутизаторы ASUS и IoT-устройства, собирая их в ботнет. География кампании впечатляет: зафиксированы заражения в 88 странах.

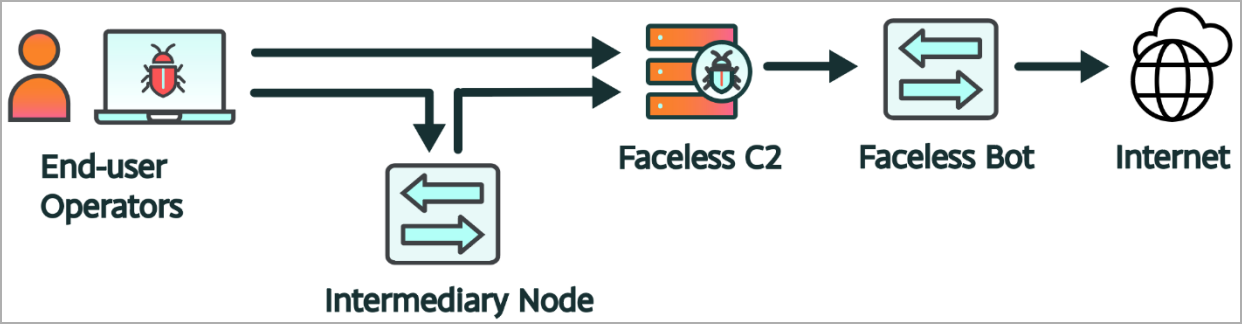
TheMoon обычно связывают с прокси-сервисом Faceless, который берёт в оборот скомпрометированные устройства и использует их в качестве прокси.

В результате киберпреступники получают возможность анонимизировать свою вредоносную активность. Новые атаки TheMoon, стартовавшие в начале марта 2024-го, отслеживают исследователи из Black Lotus Labs.

На сегодняшний день эксперты отметили 6 тысяч роутеров ASUS, ставших жертвой злоумышленников менее чем за 72 часа. Организованный TheMoon ботнет уже используется в операциях IcedID и SolarMarker.


TheMoon впервые был замечен в атаках в начале 2014 года. Тогда вредонос атаковал маршрутизаторы LinkSys. В новых атаках, по словам Black Lotus Labs, ботнет переключился на устройства от ASUS.

«Мы вычислили карту прокси-сервиса Faceless благодаря глобальной видимости Сети Lumen. В том числе выявили кампанию, запущенную в первую неделю марта 2024-го, в ходе которой злоумышленники заразили шесть тысяч роутеров ASUS менее чем за 72 часа», — пишут исследователи.

Специалисты не уточняют, каким именно способом атакующие пробивают маршрутизаторы. Однако, если учесть, что указанные модели уже не поддерживаются, скорее всего, речь идёт об эксплуатации известной уязвимости. Злоумышленники также могут брутфорсить пароли администраторов устройств.

Попав на устройство, вредонос проверяет наличие определённых шелл-сред — «/bin/bash», «/bin/ash» или «/bin/sh» — и останавливается в случае, если они не найдены.

Если же ботнет обнаруживает совместимую среду, следующим этапом расшифровывается загрузчик и выполняет пейлоад с именем «.nttpd». Последний создаёт PID-файл с номером версии (на сегодняшний день — 26).

Далее TheMoon настраивает правила iptables, чтобы дропать TCP-трафик на портах 8080 и 80. Эта тактика защищает взломанное устройство от вмешательства со стороны.

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru