


В рунете объявились новые кибершпионы — PhantomCore

В рунете объявились новые кибершпионы — PhantomCore

В рунете объявились новые кибершпионы — PhantomCore

Эксперты F.A.C.C.T. выявили новую кибергруппу, атакующую российские компании. Мотивы PhantomCore точно не определены, но использование RAT-трояна свидетельствует в пользу шпионажа.

По данным аналитиков, новая группировка объявилась в рунете в январе этого года. Используемый ею троян PhantomRAT уникален и ранее не документировался.

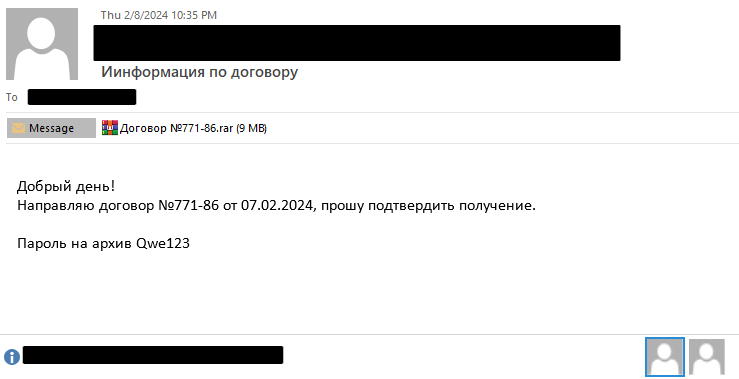
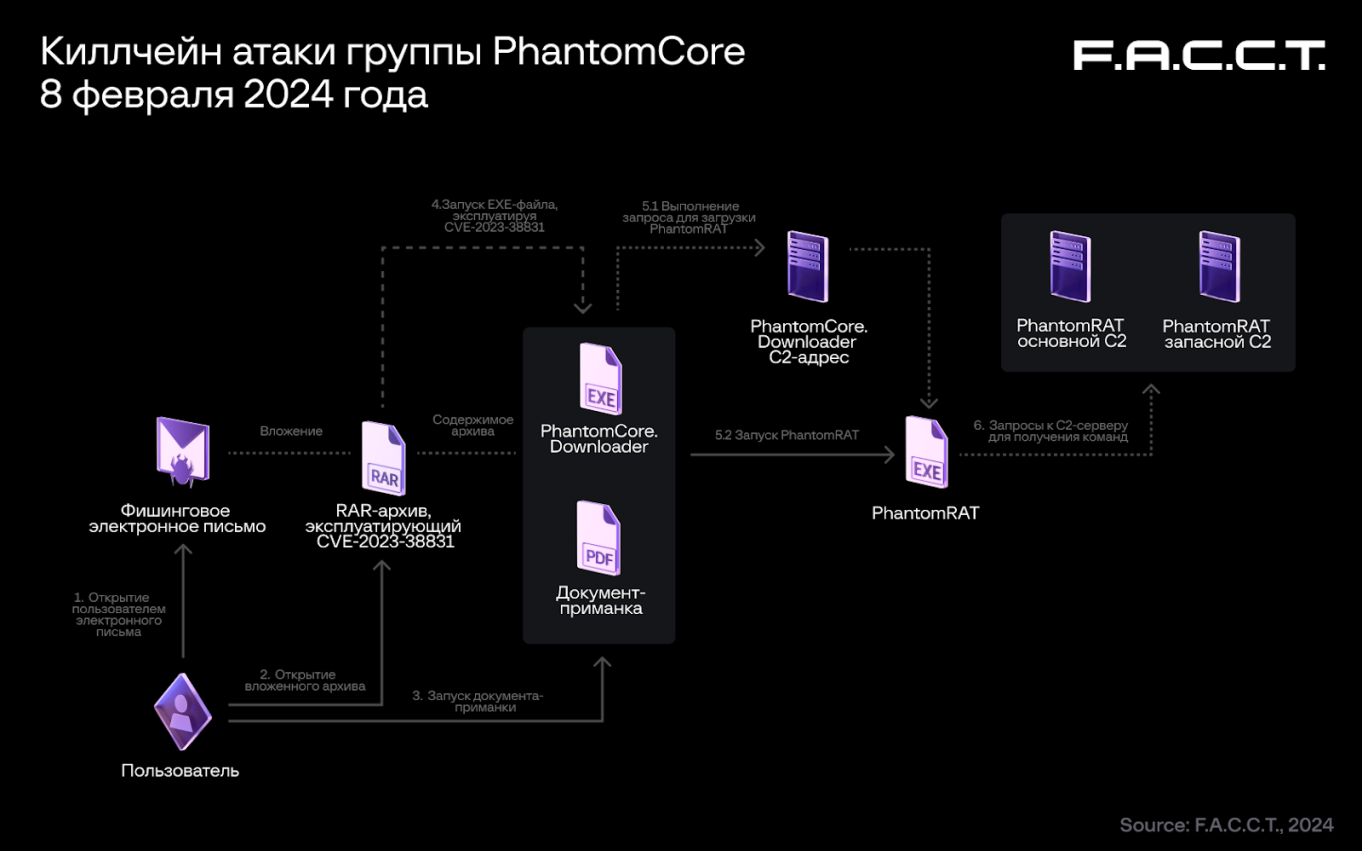
Атаки PhantomCore начинаются с рассылки поддельных писем на адреса целевой компании. Приаттаченный RAR-архив под паролем содержит PDF-документ и одноименную папку с вредоносным исполняемым файлом, который запускается при открытии PDF.

Образец фишингового письма, отправленного группой PhantomCore


Цепочка заражения использует не известный ранее вариант эксплойта CVE-2023-38831, финальной полезной нагрузкой является PhantomRAT. Для большей скрытности злоумышленники также используют  .NET—приложения с опцией развертывания одним файлом (single-file deployment).

Обнаруженные тестовые образцы трояна были впервые загружены на VirusTotal с территории Украины.

Подпишитесь на новости

Приложение МЧС взломали для рассылки фейков, оповещение не пострадало

Мобильное приложение МЧС России подверглось массированной кибератаке в ночь на 2 ноября. Через него населению разослали ложную информацию. Специалисты устраняют уязвимость и восстанавливают штатную работу приложения.

О произошедшем ведомство сообщило в официальном телеграм-канале. Позднее МЧС отдельно уточнило: система оповещения населения работает штатно.

По заявлению министерства, взлом приложения не повлиял и не может повлиять на её функционирование.

Основные каналы экстренного оповещения — региональные и муниципальные системы с сиренами и громкоговорителями, СМС, телевидение и радио. Мобильное приложение ведомство назвало дополнительным сервисом информирования.

В МЧС призвали сохранять спокойствие и проверять сведения на сайте министерства и в его официальных аккаунтах. Подробности уязвимости и способ проникновения в опубликованном сообщении не раскрываются.

Киберинцидент вскрывает опасную сторону атак на сервисы безопасности: злоумышленникам необязательно отключать систему целиком, чтобы посеять тревогу. Достаточно подменить сообщение там, где пользователь привык доверять отправителю.

RSS: Новости на портале Anti-Malware.ru