


39 тыс. сайтов на WordPress пострадали от вредоносной кампании Sign1

39 тыс. сайтов на WordPress пострадали от вредоносной кампании Sign1

39 тыс. сайтов на WordPress пострадали от вредоносной кампании Sign1

Ранее не встречавшаяся специалистам вредоносная кампания Sign1 за последние полгода успела заразить более 39 тысяч сайтов на WordPress. Посетителям таких ресурсов показывают навязчивую всплывающую рекламу или перенаправляют их на сторонние веб-сайты.

Атакующие внедряют вредоносный код в кастомные HTML-виджеты и легитимные плагины, что позволяет обойтись без модификации «родных» файлов WordPress.

Кампанию SIgn1 удалось обнаружить специалистам Sucuri, когда сайт одного из клиентов начал выводить посетителям всплывающие рекламные объявления. Позже выяснилось, что клиента взломали с помощью брутфорса.

Исследователи считают, что злоумышленники также могли воспользоваться уязвимостью в одном из установленных на ресурсе плагинов.

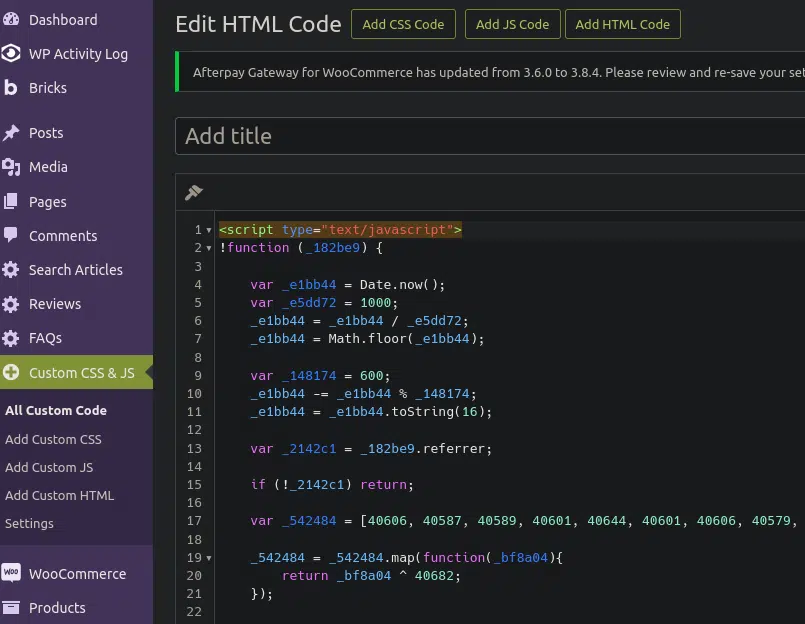
После получения доступа операторы Sign1 либо взяли в оборот кастомный HTML-виджет, либо установили легитимный Simple Custom CSS and JS для внедрения вредоносного JavaScript-кода.


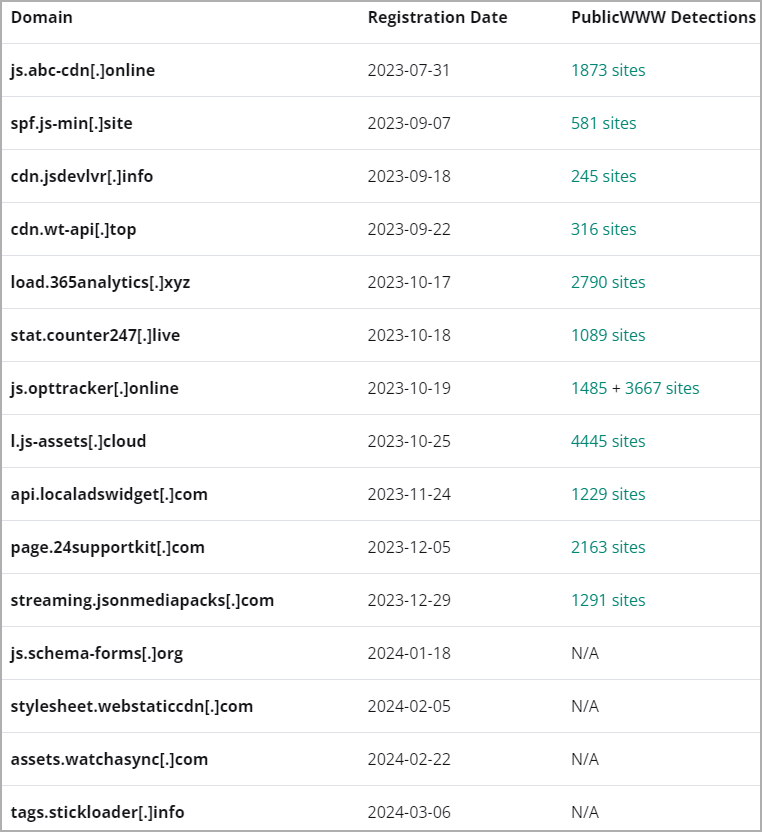
В Sucuri выяснили, что злоумышленники используют основанную на времени рандомизацию для создания динамических URL (меняются каждые десять минут, чтобы уйти от блокировки). Домены киберпреступников, как правило, созданы недавно, поэтому найти их в чёрных списках нельзя.

Вышеописанные URL используются для получения дополнительных вредоносных скриптов, которые уже запускаются в браузере посетителя. Изначально атакующие использовали Namecheap, но теперь базируются на HETZNER и задействуют Cloudflare для обфускации IP.


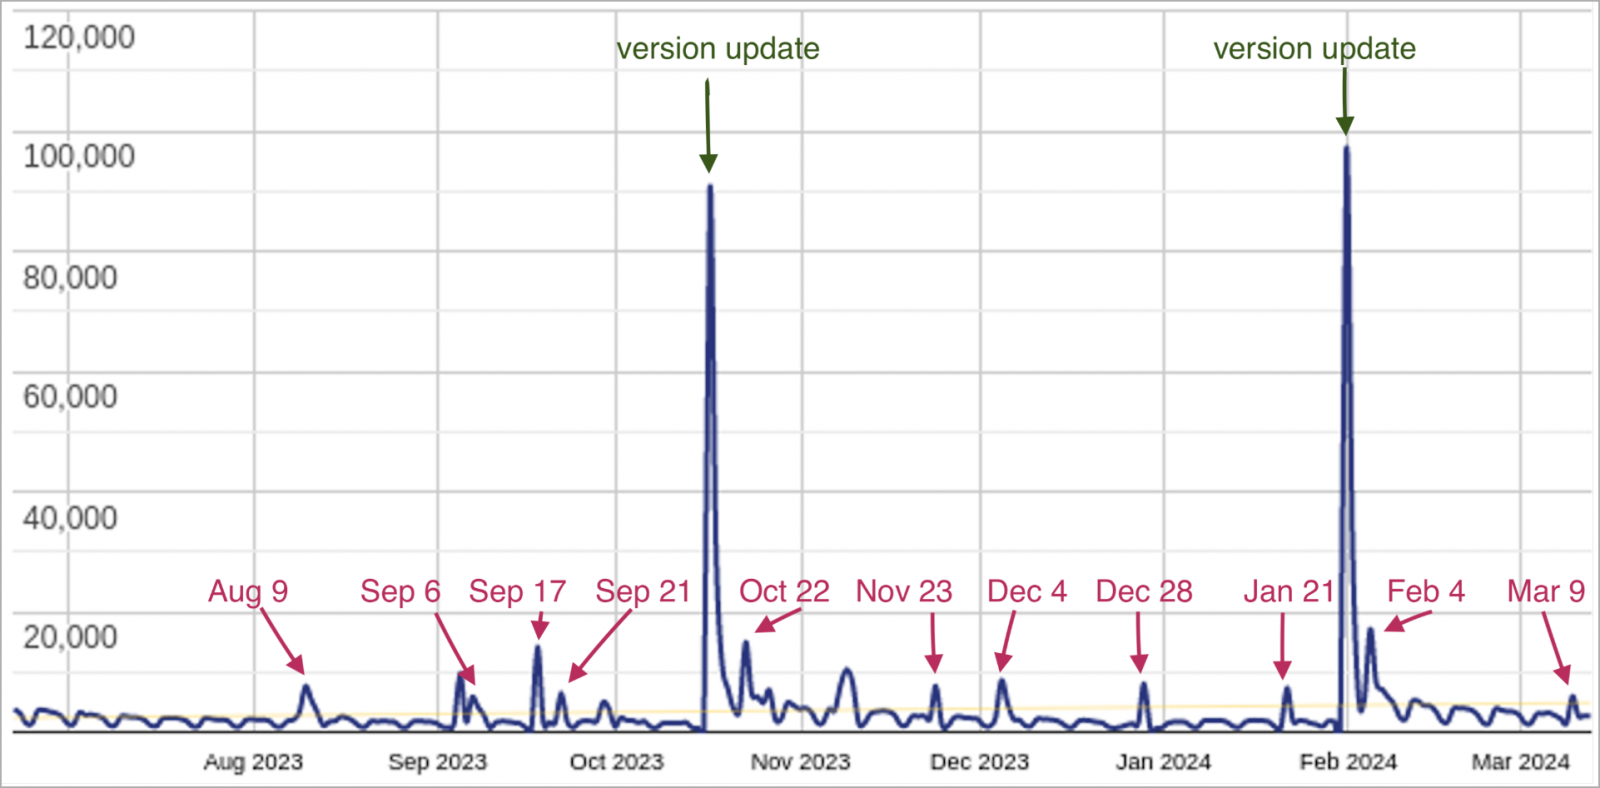
Эксперты предупреждают, что операторы Sign1 не стоят на месте, постоянно развивая вредонос. Об этом хорошо свидетельствует скачок заражений за последнее время.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru