


Атаки VoltSchemer позволяют внедрить голосовые команды и перегреть смартфон

Атаки VoltSchemer позволяют внедрить голосовые команды и перегреть смартфон

Атаки VoltSchemer позволяют внедрить голосовые команды и перегреть смартфон

Исследователи разработали новый вектор атаки на мобильные устройства и назвали его «VoltSchemer». С помощью описанного метода можно внедрять голосовые команды для управления помощником на смартфоне и даже нагревать устройства до физического повреждения.

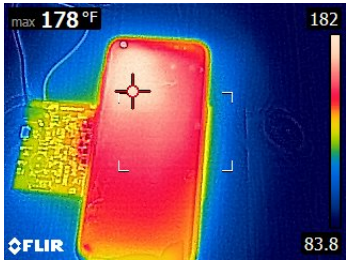
Используя VoltSchemer, условный злоумышленник может раскалить находящийся рядом с беспроводной зарядкой девайс до температуры выше 280 °С.

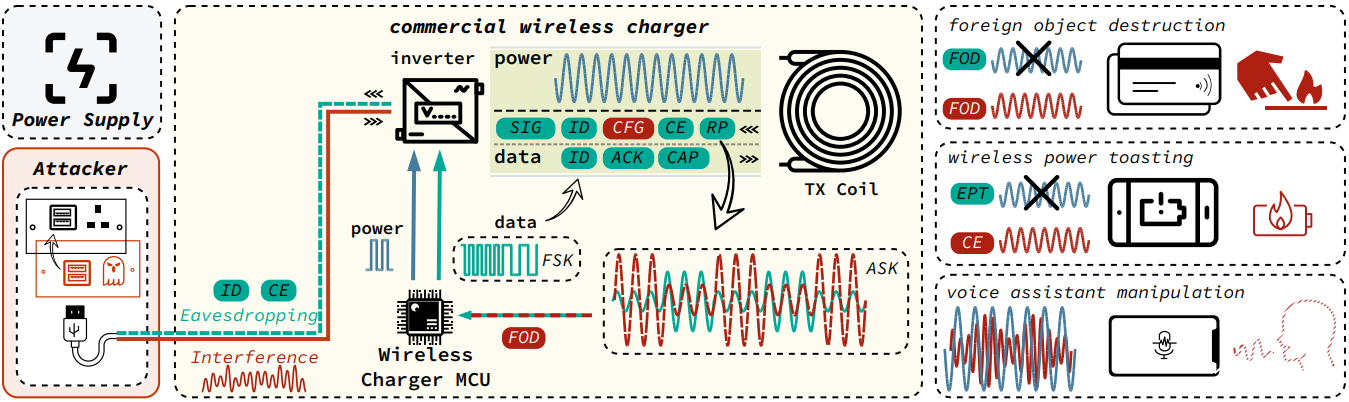
В отчёте специалистов Университета Флориды и CertiK отмечается, что для реализации VoltSchemer используются электромагнитные помехи, с помощью которых можно управлять поведением зарядного устройства.

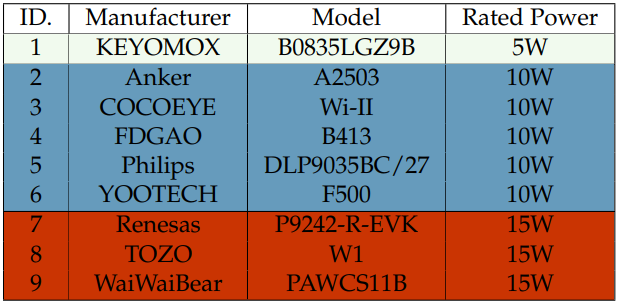
Для демонстрации состоятельности атаки эксперты провели тестирования (PDF) на девяти наиболее популярных беспроводных зарядок, доступных по всему миру. Результаты тестов показали, что такие устройства содержат аппаратные проблемы.


По словам исследователей, атакующие могут манипулировать напряжением, которое подаётся на вход зарядного устройства, и подстраивать колебания напряжения для создания сигнала помех.

В случае VoltSchemer злоумышленники могут задействовать сторонний девайс, при этом не потребуется физически модифицировать зарядку или заражать смартфон вредоносом.

Проблема в том, что действия атакующего могут мешать мобильному устройству обмениваться данными с зарядной станицей. Как известно, они оба используют микроконтролеры для управления процессом зарядки, но VoltSchemer может искажать передаваемые сигналы.

Вектор задействует уязвимости в аппаратной составляющей беспроводных зарядных устройств, а также в протоколах, управляющих их связью. В случае успешной атаки VoltSchemer может перегреть целевой смартфон, обойти стандарты безопасности Qi и внедрить голосовые команды для управления помощником.


В качестве «подопытного» исследователи взяли Samsung Galaxy S8, который удалось разогреть до 352,4 °С.

Подпишитесь на новости

Мошенники пугают россиян кредитами и присылают фотографии их домов

Компания «Эфшесть/F6» обнаружила новую многоступенчатую схему мошенничества: жертву сначала заманивают на фальшивый сайт госведомства, затем изображают взлом Госуслуг, пугают кредитом на миллионы и добивают фотографией дома. Всё ради одной цели — заставить человека самостоятельно позвонить в мошеннический кол-центр.

Атака начинается с сообщения о якобы неисполненных налоговых обязательствах.

Аккаунт неизвестного украшен государственной символикой, текст старательно изображает официальное уведомление, а кнопка проверки скрывает сокращённую ссылку. Она ведёт на поддельный сайт без нормального домена, иногда просто на IP-адрес.

Страница показывает шестизначный код и тут же просит ввести его в соседнее поле. Затем разыгрывается спектакль: пользователю сообщают, что код якобы перехватили преступники, а аккаунт на Госуслугах взломан. Для срочного спасения предлагают позвонить по номеру техподдержки.


Если человек не клюнул, начинается вторая серия. С нескольких аккаунтов приходят уведомления об удалении профиля, выгрузке паспорта, СНИЛС и электронной трудовой книжки.

Финальный аргумент — заявка на кредит, например на 2 200 200 рублей, финансовую ответственность за который обещают повесить на владельца кабинета.


После провала подключаются фальшивые хакеры: переходят на мат, грозят вечными долгами и присылают фотографию дома жертвы. По данным F6, снимки берут из открытых источников, а адреса — из утёкших баз и мошеннических CRM. Никакой слежки у подъезда обычно нет, но выглядит убедительно.

Обратный звонок нужен преступникам для обхода антифрод-систем, блокирующих подозрительные входящие вызовы. Дальше сценарий может перейти к спасению денег, обвинениям в финансировании терроризма или заданиям от липовых спецслужб.

Помните, что госорганы не устраивают поддержку через случайные аккаунты в мессенджерах и не требуют перезванивать по номерам из пугающих сообщений.

RSS: Новости на портале Anti-Malware.ru