


Вымогатель Cactus якобы утащил 1,5 ТБ данных Schneider Electric

Вымогатель Cactus якобы утащил 1,5 ТБ данных Schneider Electric

Вымогатель Cactus якобы утащил 1,5 ТБ данных Schneider Electric

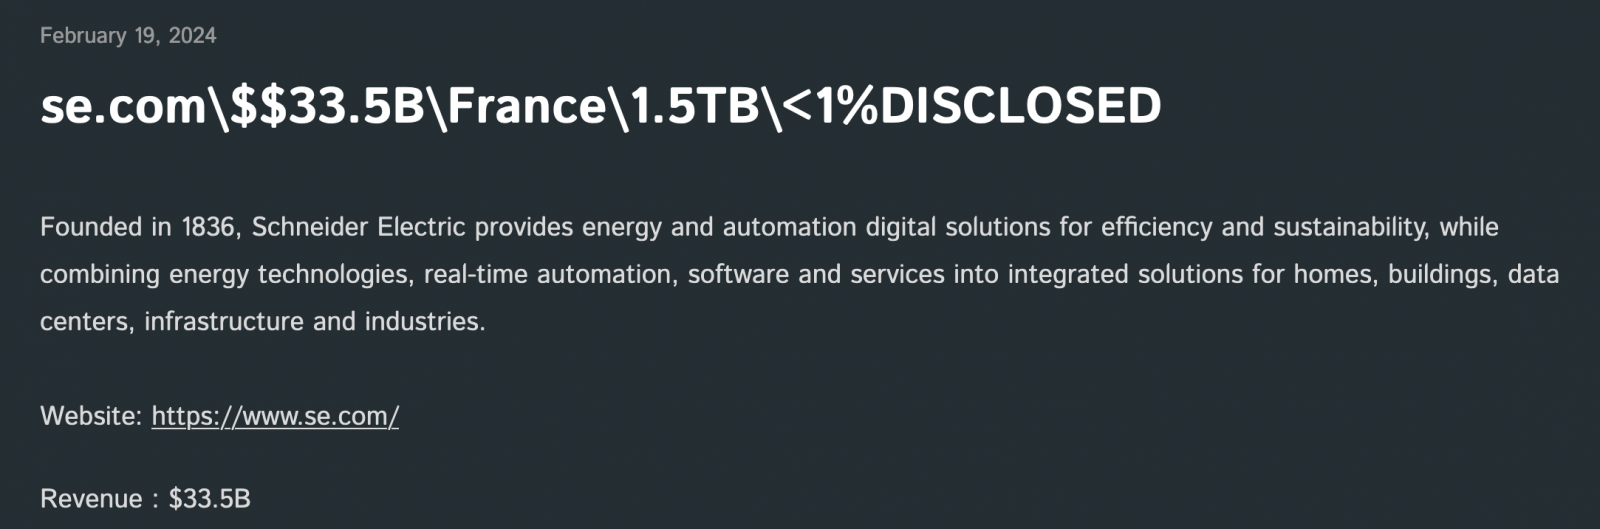
Операторы программы-вымогателя Cactus заявили, что им удалось взломать сеть и украсть 1,5 ТБ внутренних данных французского техногиганта Schneider Electric. Инцидент произошёл в прошлом месяце.

На сайте группировки в дарквебе злоумышленники выложили 25 МБ информации в качестве подтверждения утечки. Как писало издание BleepingComputer, атакующие проникли в сеть Schneider Electric 17 января.

Операторы Cactus грозятся опубликовать все данные, если корпорация не заплатит выкуп. При этом почему-то не указываются конкретные скомпрометированные сведения, есть лишь предположение, что они могут относиться к системам промышленного контроля и автоматизации.

Доходы Schneider Electric в 2023 году, согласно заявлению самой компании, составили 28,5 миллиарда долларов. Интересно, что не так давно системы техногиганта также пробили операторы другого шифровальщика — Clop.

Источник: BleepingComputer


Cactus — относительно новое явление в мире шифровальщиков, впервые его обнаружили в марте 2023-го. Авторы «кактуса» придерживаются принципа двойного вымогательства.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru