


Вымогатель Cactus якобы утащил 1,5 ТБ данных Schneider Electric

Вымогатель Cactus якобы утащил 1,5 ТБ данных Schneider Electric

Вымогатель Cactus якобы утащил 1,5 ТБ данных Schneider Electric

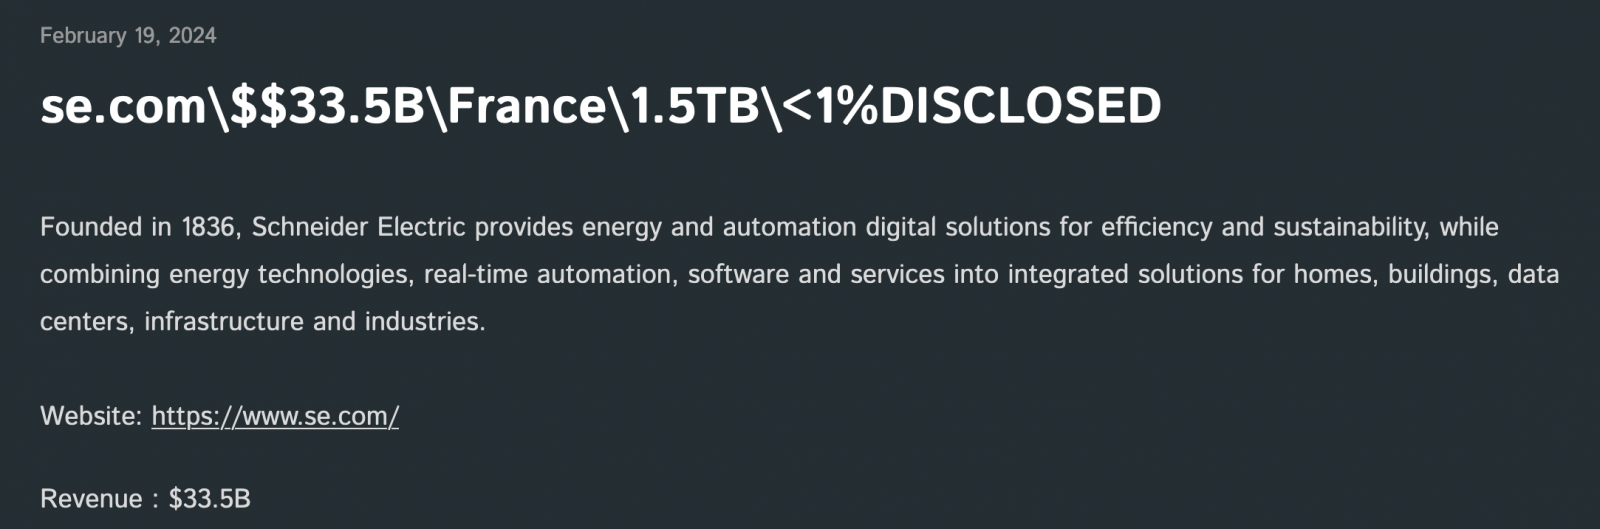
Операторы программы-вымогателя Cactus заявили, что им удалось взломать сеть и украсть 1,5 ТБ внутренних данных французского техногиганта Schneider Electric. Инцидент произошёл в прошлом месяце.

На сайте группировки в дарквебе злоумышленники выложили 25 МБ информации в качестве подтверждения утечки. Как писало издание BleepingComputer, атакующие проникли в сеть Schneider Electric 17 января.

Операторы Cactus грозятся опубликовать все данные, если корпорация не заплатит выкуп. При этом почему-то не указываются конкретные скомпрометированные сведения, есть лишь предположение, что они могут относиться к системам промышленного контроля и автоматизации.

Доходы Schneider Electric в 2023 году, согласно заявлению самой компании, составили 28,5 миллиарда долларов. Интересно, что не так давно системы техногиганта также пробили операторы другого шифровальщика — Clop.

Источник: BleepingComputer


Cactus — относительно новое явление в мире шифровальщиков, впервые его обнаружили в марте 2023-го. Авторы «кактуса» придерживаются принципа двойного вымогательства.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru